
 #1
IDS/IPS 系统、网络监控、基于异常的检测和威胁警报工具。
Kitploit 推荐
 orgito1015/cve-2025-55182-researching-process
防御性研究仓库,针对 CVE-2025-55182(React Server Components/Next.js 中的预认证远程代码执行漏洞)。包含漏洞分析、检测规则(Suricata、Sigma、YARA)、缓解指南,以及用于跟踪新披露和补丁的自动化 CVE 监控系统。
 orevic21/wazuh-home-soc
Wazuh + Suricata SOC 实验室,可检测真实漏洞利用(CVE-2011-2523)和暴力破解攻击,并配备自定义检测规则,以弥补默认 IDS 签名中的空白。
 corelight/cve-2022-30216
检测针对Windows Server的CVE-2022-30216 NTLM中继攻击的Zeek包。通过网络流量分析,对漏洞利用尝试和成功利用发出告警。
 eyesecurity/wp2shell-compromise-scanner-plugin
只读 WordPress 插件,用于扫描 wp2shell 利用链 (CVE-2026-63030 / CVE-2026-60137) 的痕迹。
 rauljvc8/cve-2025-68616-detecting-and-patching-an-ssrf-in-weasyprint-with-wazuh
动手实践的漏洞管理案例研究:Wazuh 如何标记 WeasyPrint 中的一个真实 SSRF(CVE-2025-68616),以及我如何复现并修复它。
 t0tooro/cve-2025-24054-lab
蓝队实验室:利用Sysmon、Wazuh SIEM和组策略检测与缓解CVE-2025-24054(Windows NTLM哈希泄露)
 trnguyen03/activemq-ids-ips-lab
IDS/IPS 实验室,用于使用 GVM、Nmap、Snort、iptables 和 UFW 检测及防御 Apache ActiveMQ RCE(CVE-2023-46604)。
 rohitmalik7/cve-2024-38063-detection-mitigation-system
端到端网络安全项目,展示使用IDS、主机监控和虚拟实验室攻击模拟来检测和缓解CVE-2024-38063。
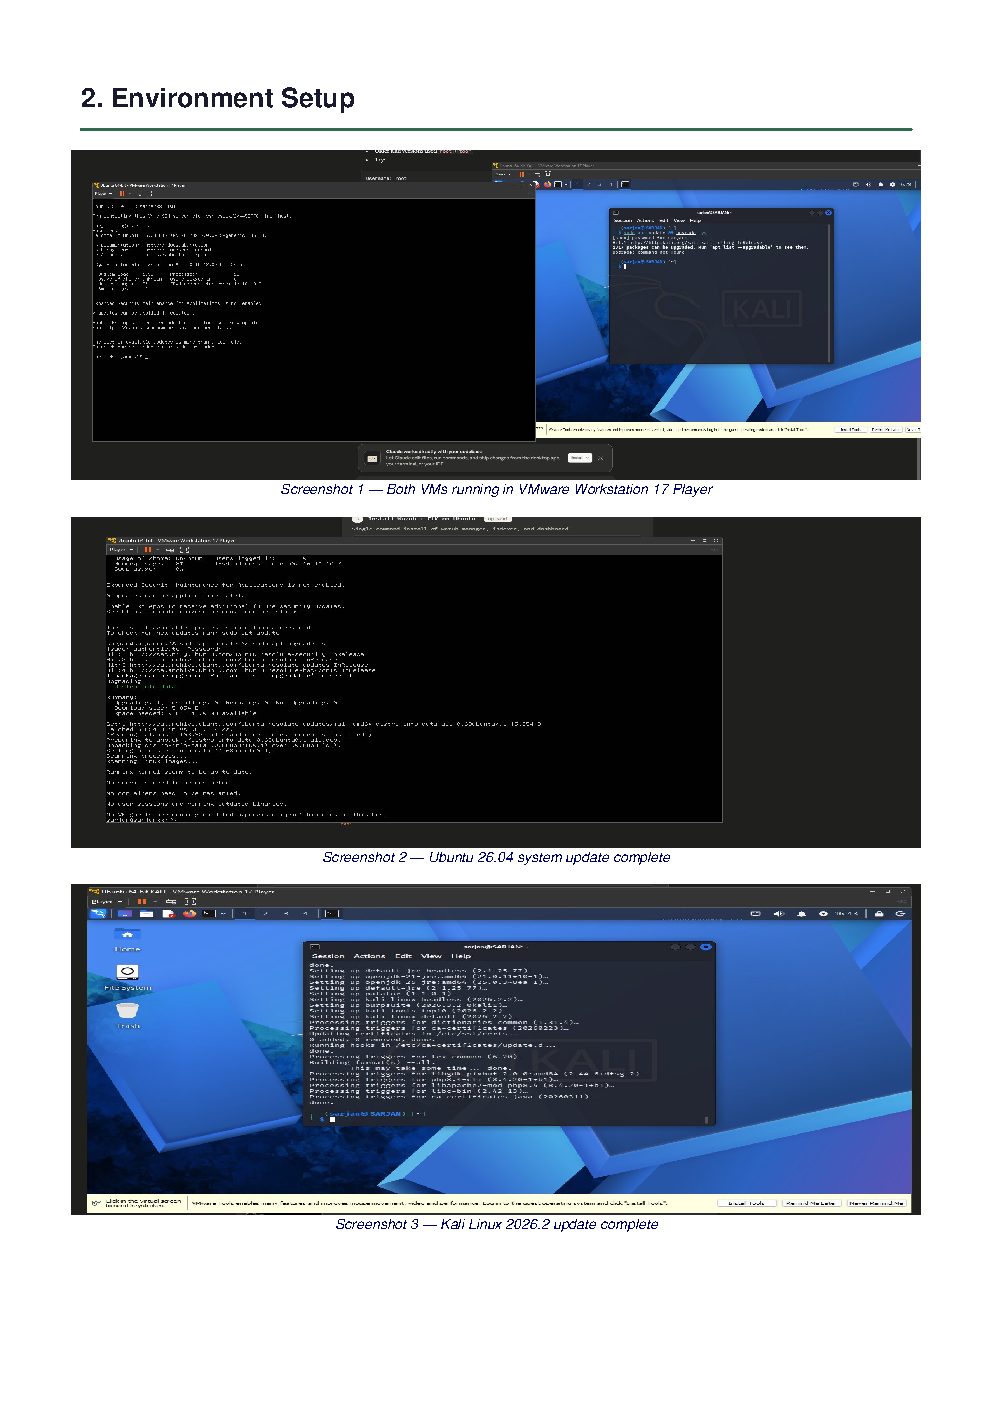 sarjanpatel22/siem-threat-detection-lab
蓝队SIEM实验室:Wazuh 4.7.5检测7种模拟攻击(SSH暴力破解、Slowloris DoS / CVE-2007-6750、Web攻击),实时MITRE ATT&CK映射——3,726+条警报。
 captanmoss/log4shell-sandbox-signature
Log4Shell(CVE-2021-45046)沙箱签名
 zanks08/cve-2023-44487-demo
HTTP/2 Rapid Reset 漏洞 (CVE-2023-44487) 的检测与缓解演示
 infokom-ki/zimbra-cve-2026-73570-rules
Wazuh 针对 CVE-2026-73570 的检测规则,该漏洞为 Zimbra Collaboration Suite 中的操作系统命令注入漏洞,用于监控 Web 访问日志和 zimbra.log 中的利用尝试。
 yangyang-research/whale-sentinel-services
鲸鱼哨兵服务
 pinaraltinok/log4shell-attack
针对 CVE-2021-44228 的 Log4Shell 多阶段攻击建模与检测
 aricooper/suricata-script
CVE-2020-16898 — “坏邻居”(ICMPv6 RDNSS 长度解析)— Suricata Lua 检测
 pisut4152/sigma-rule-for-cve-2021-22005-scanning-activity
用于检测针对 CVE-2021-22005 的扫描活动的 Sigma 规则,支持威胁检测和基于日志的入侵分析。
 vaishnavucv/project-vuln-detection-n-mitigation_101
漏洞检测与缓解 Apache ActiveMQ | 安全架构与系统管理 - 针对 - Apache ActiveMQ 反序列化远程代码执行(RCE) – CVE-2023-46604
 corelight/zeek-spicy-facefish
基于 Spicy 的 Zeek 协议分析器,用于检测 Facefish rootkit。








