#1
 corelight/cve-2022-24497
基于Zeek的网络检测器,针对CVE-2022-24497,通过实时流量分析和告警识别RPC portmap利用尝试。
 corelight/redxor
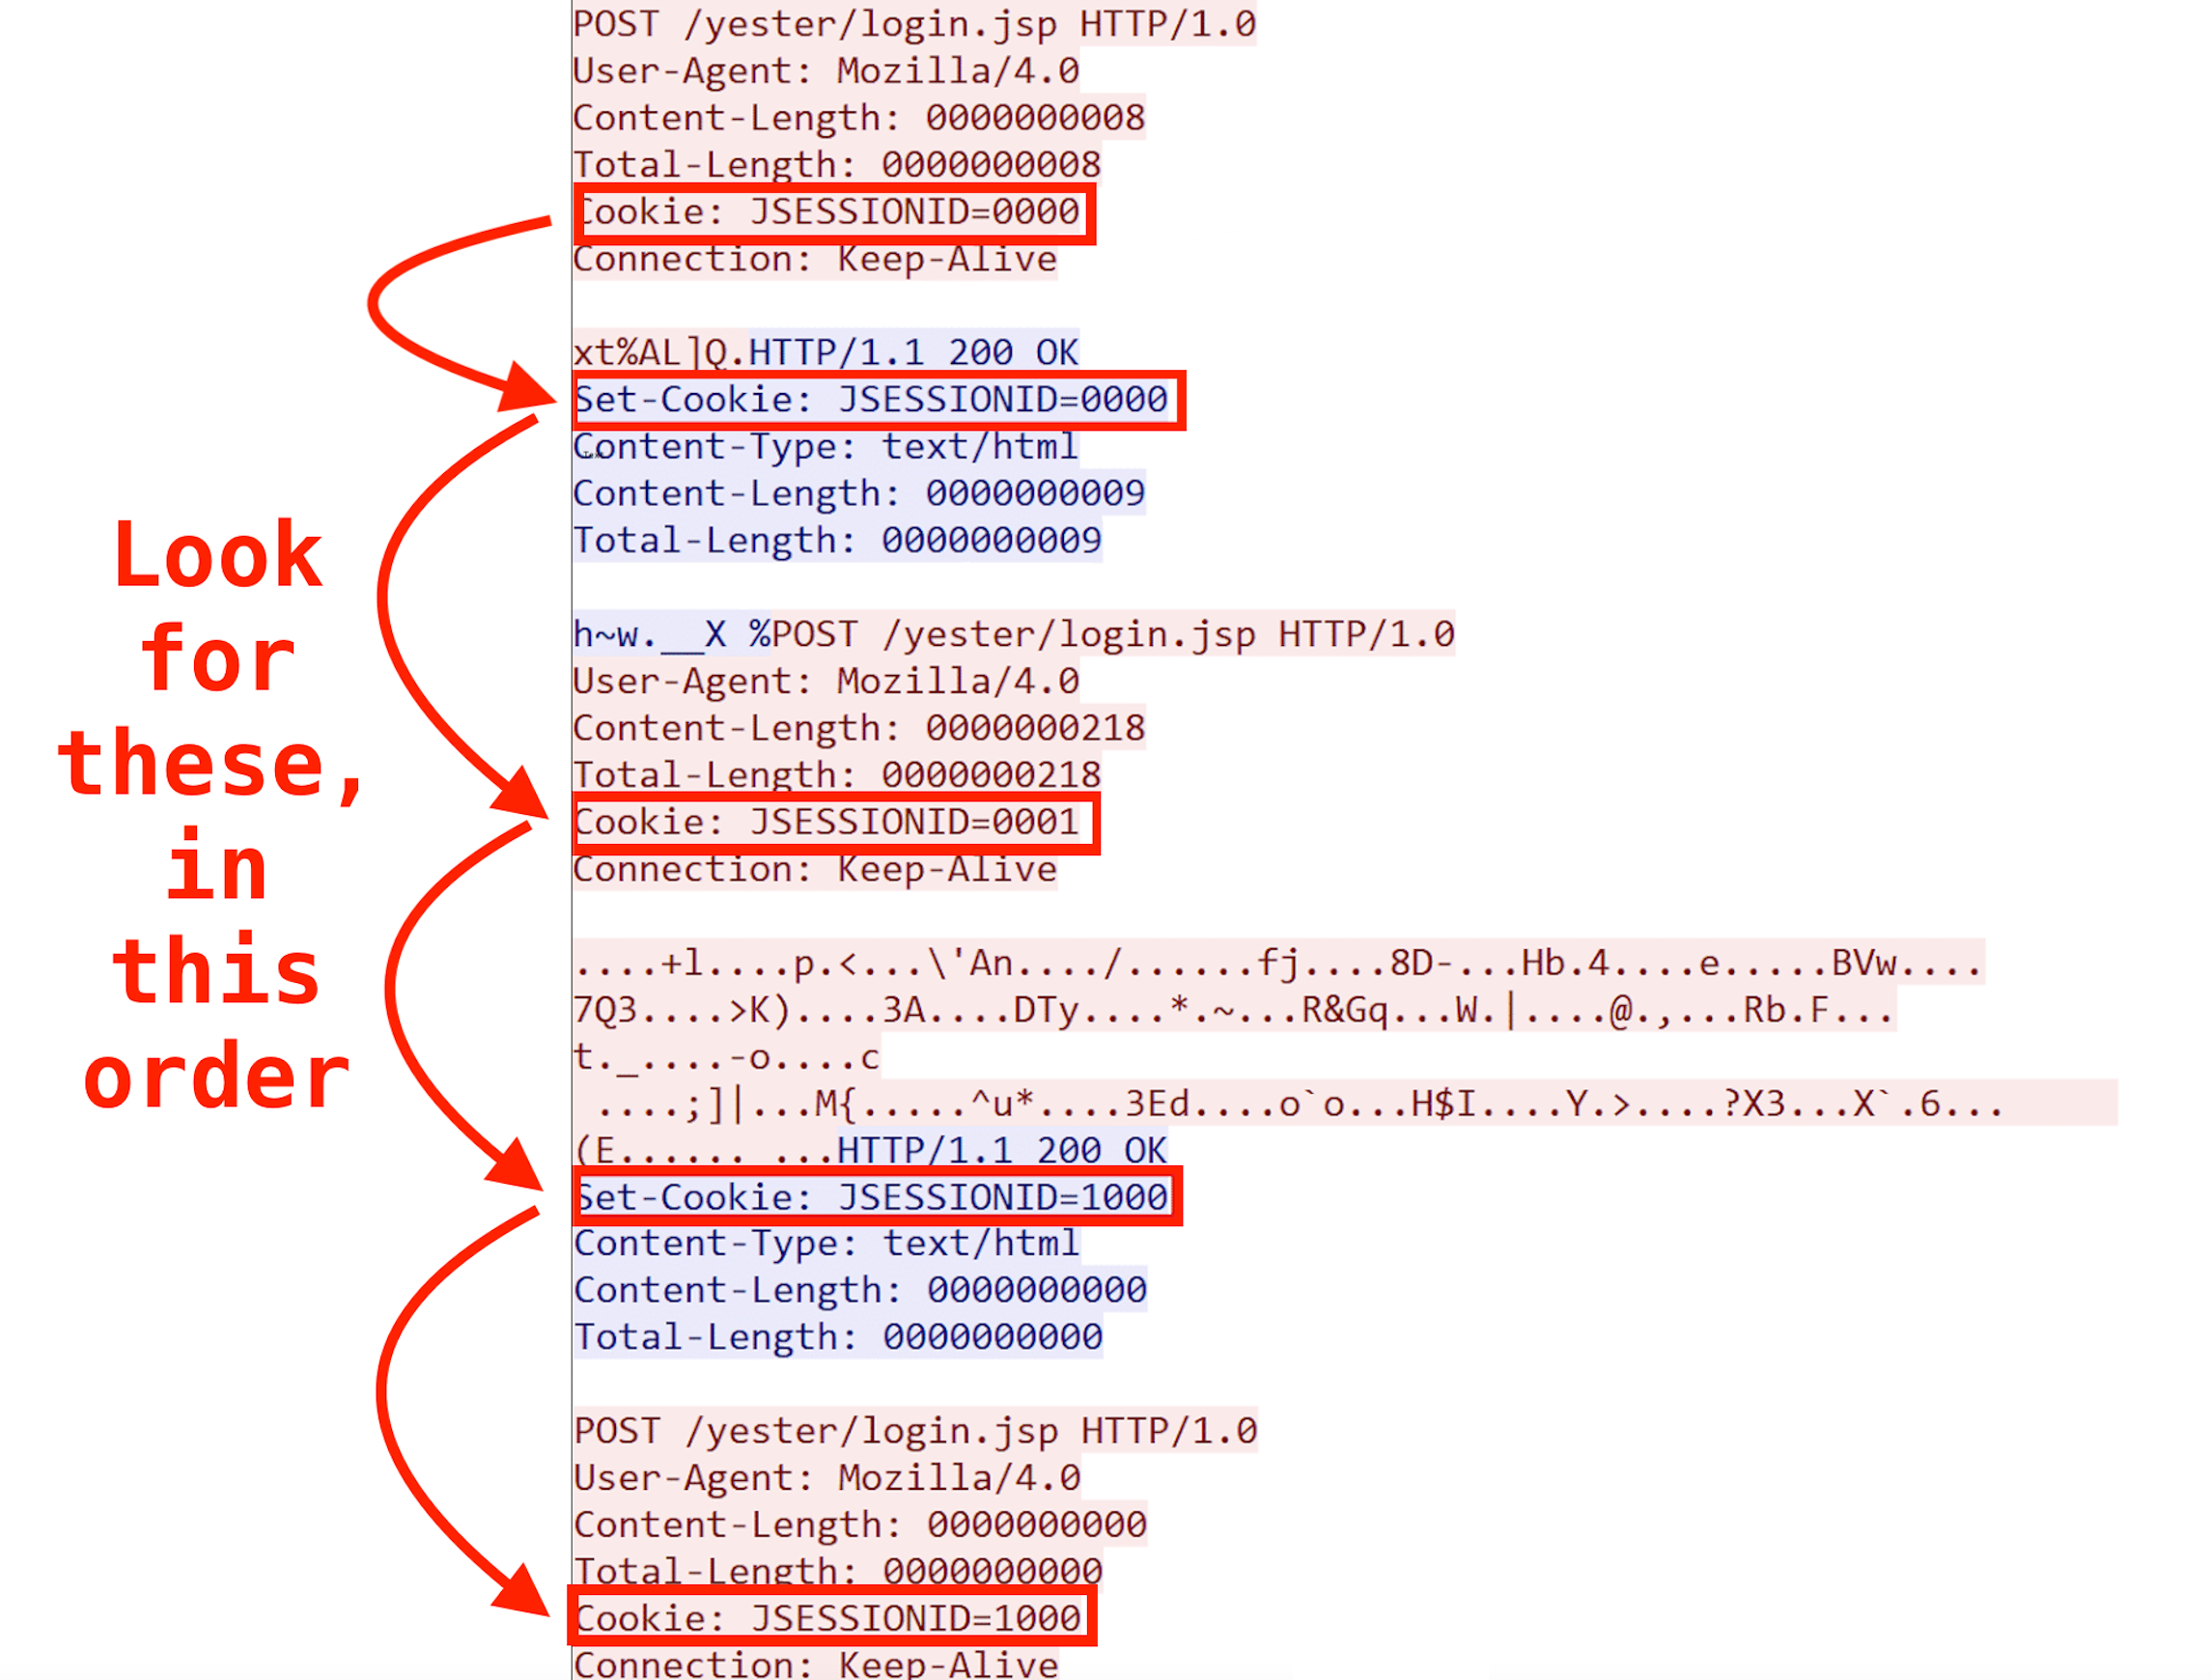
检测 Linux 恶意软件 C2 RedXOR - 演示
 shahidmallaofficial/cpanel-cve-2026-41940-fix
针对通过CVE-2026-41940被入侵的cPanel/WHM服务器进行一次性检测与修复,包括IOC检查、恶意软件清理、C2阻断及补丁修复。
 rxerium/cms-exploitation-campaign
2026年7月报告的大规模CMS设备利用攻击活动
 jconeby/elastic-peak-dashboards
用于 Security Onion 3.0 的 PEAK 基线威胁狩猎仪表板 — 涵盖 DNS、HTTP、TLS、SMB、Kerberos、SSH、RDP、DCE/RPC、LDAP、Modbus、DNP3、Suricata 等
 0xxon/zeek-plugin-roca
Bro插件,用于检查证书是否受CVE-2017-15361影响
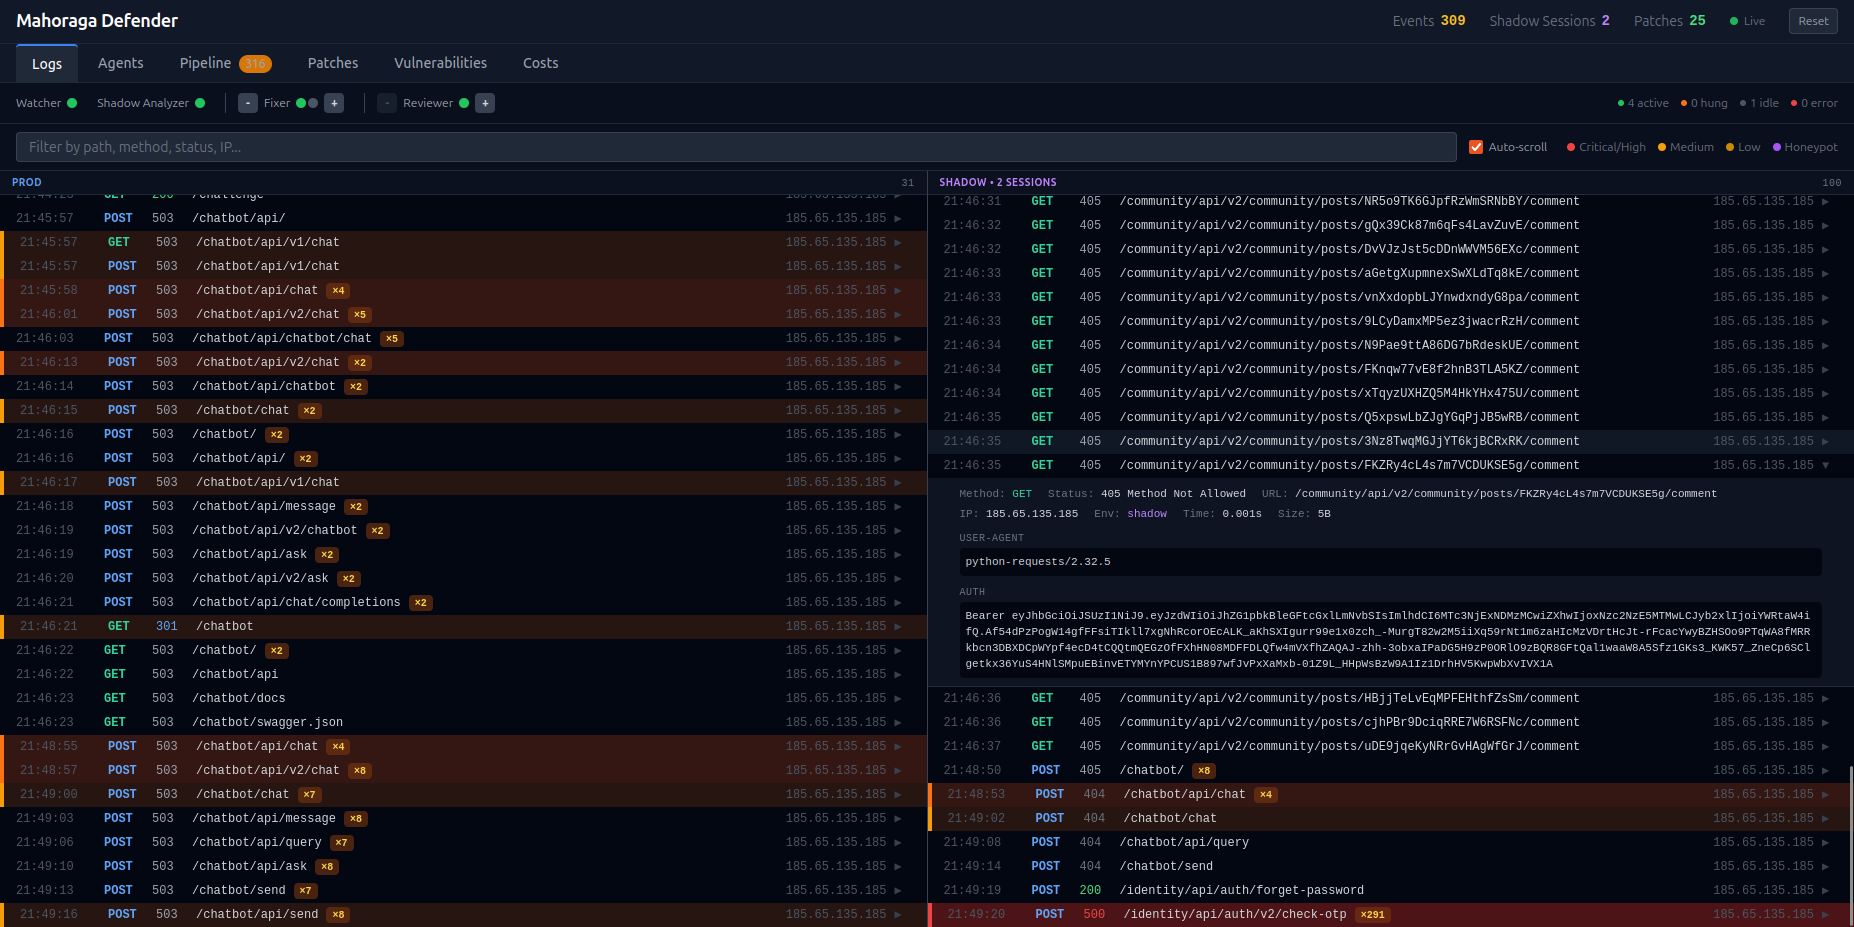 ageofalgorithms/mahoraga-webapp-defender
AI驱动的反应式网站防御系统,能够检测攻击、分析攻击,并利用LLM代理实时自主修补源代码。
 bytespulse-oe/wp2shell-hestia-scanner
用于 HestiaCP 服务器的只读 WordPress 安全扫描器。检测所有托管站点上的 wp2shell 入侵指标(CVE-2026-63030 / CVE-2026-60137)——按用户发送的电子邮件报告、与干净 WordPress…
 trg-1999/detectpacket-cve-2017-8464
漏洞利用与漏洞防护实施
 corelight/zeek-quasarrat-detector
用于 QuasarRat 的 Zeek 检测器
 corelight/bro-shellshock
用于 Bro 的 ShellShock 攻击与漏洞利用检测器。
 kuniyal08/dirty-frag-cve-2026-43284
关于 Dirty Frag 的报告,这是一个 Linux 本地提权(LPE)漏洞链,允许非特权用户获得 root 访问权限。
 mahdi13830510/cve-2026-31431-mitigation-suite
内核运行时防御框架,用于应对 AF_ALG 漏洞,具备 eBPF 套接字追踪、Ansible 加固以及用于漂移检测的加密审计器功能。
 archanchoudhury/confluence-cve-2022-26134
本仓库探讨了 Atlassian Confluence 的零日漏洞利用,并从 SecOps 或蓝队(Blue Team)视角提供了防御与分析的视角。
 gelim/cve-2020-3952
VMWare vmdir 缺失访问控制漏洞检查器
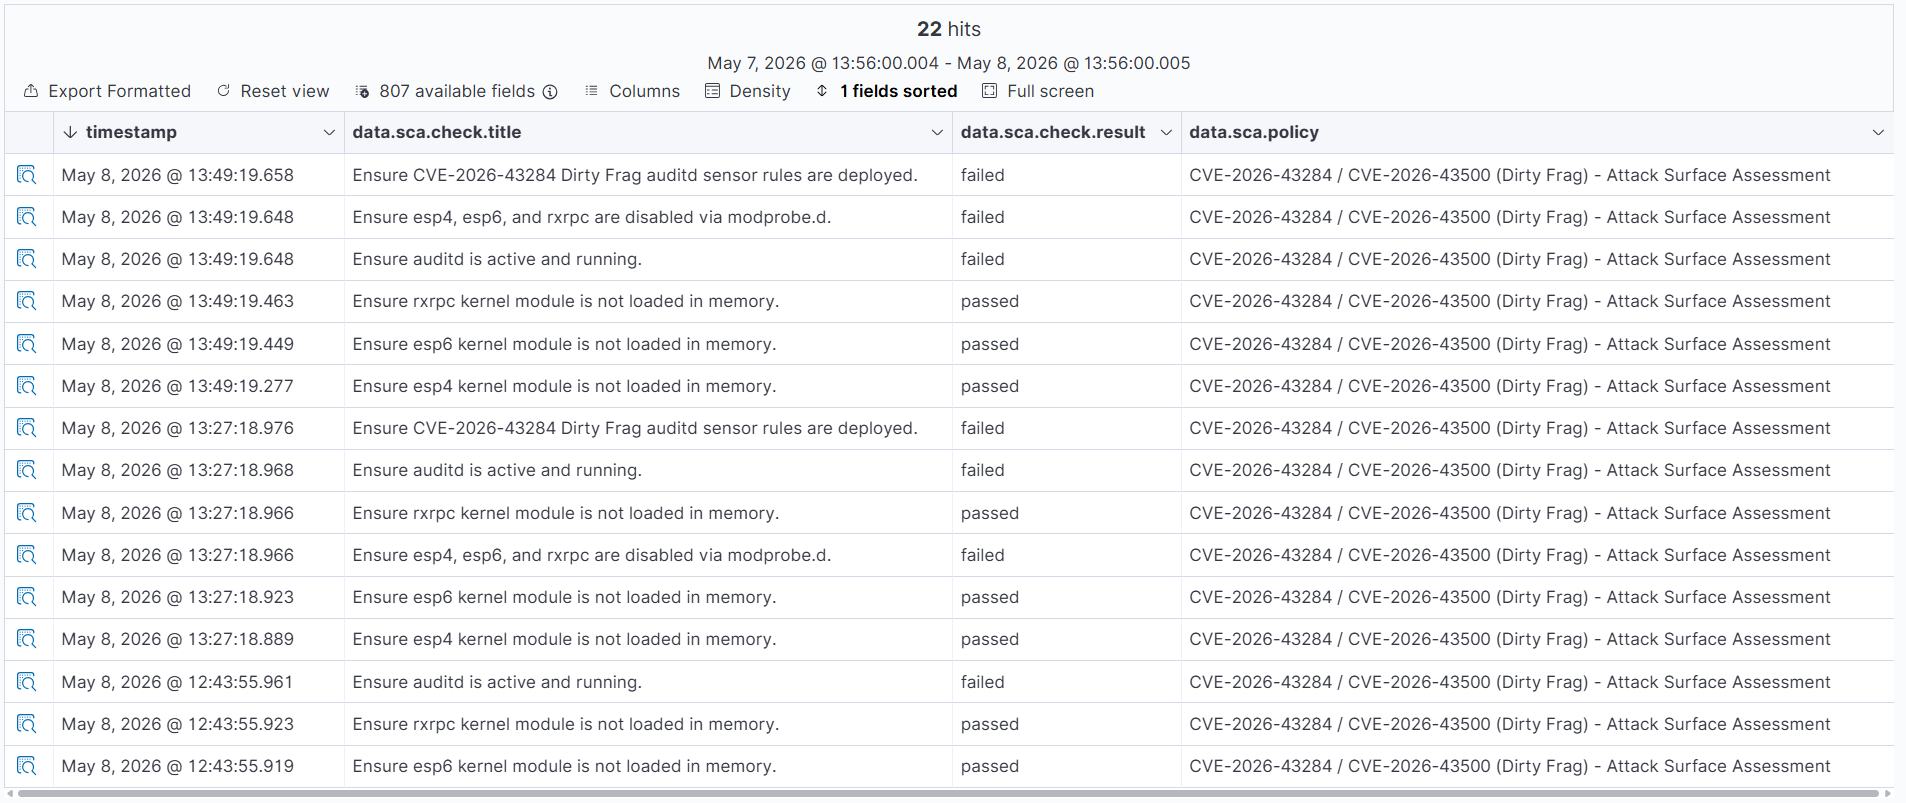 mym0us3r/dirty-frag-detection-with-wazuh-4.14.4
Wazuh 4.14.4 用于检测 CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) 的规则 - 通过页面缓存写入实现 Linux 本地权限提升
 cicd-sensor/cicd-sensor
eBPF-powered runtime security sensor for CI/CD pipelines. Detects supply-chain attacks, logs process ancestry and file access, and provides forensic…