#1
 cucadili/cve-2018-11776
针对CVE-2018-11776漏洞的研究,该漏洞允许攻击者远程执行代码并控制基于Apache Struts的应用程序。
 m5050/cve-2019-0604
CVE-2019-0604:SharePoint RCE 检测规则与示例 PCAP
 linux-audit/audit-kernel
Linux 内核审计(audit)仓库的 GitHub 镜像
 jsitech/jshielder
Linux服务器加固脚本/安全LAMP-LEMP部署器/CIS基准
 treussart/probemanager
集中管理入侵检测系统,例如 Suricata、Bro、Ossec ...
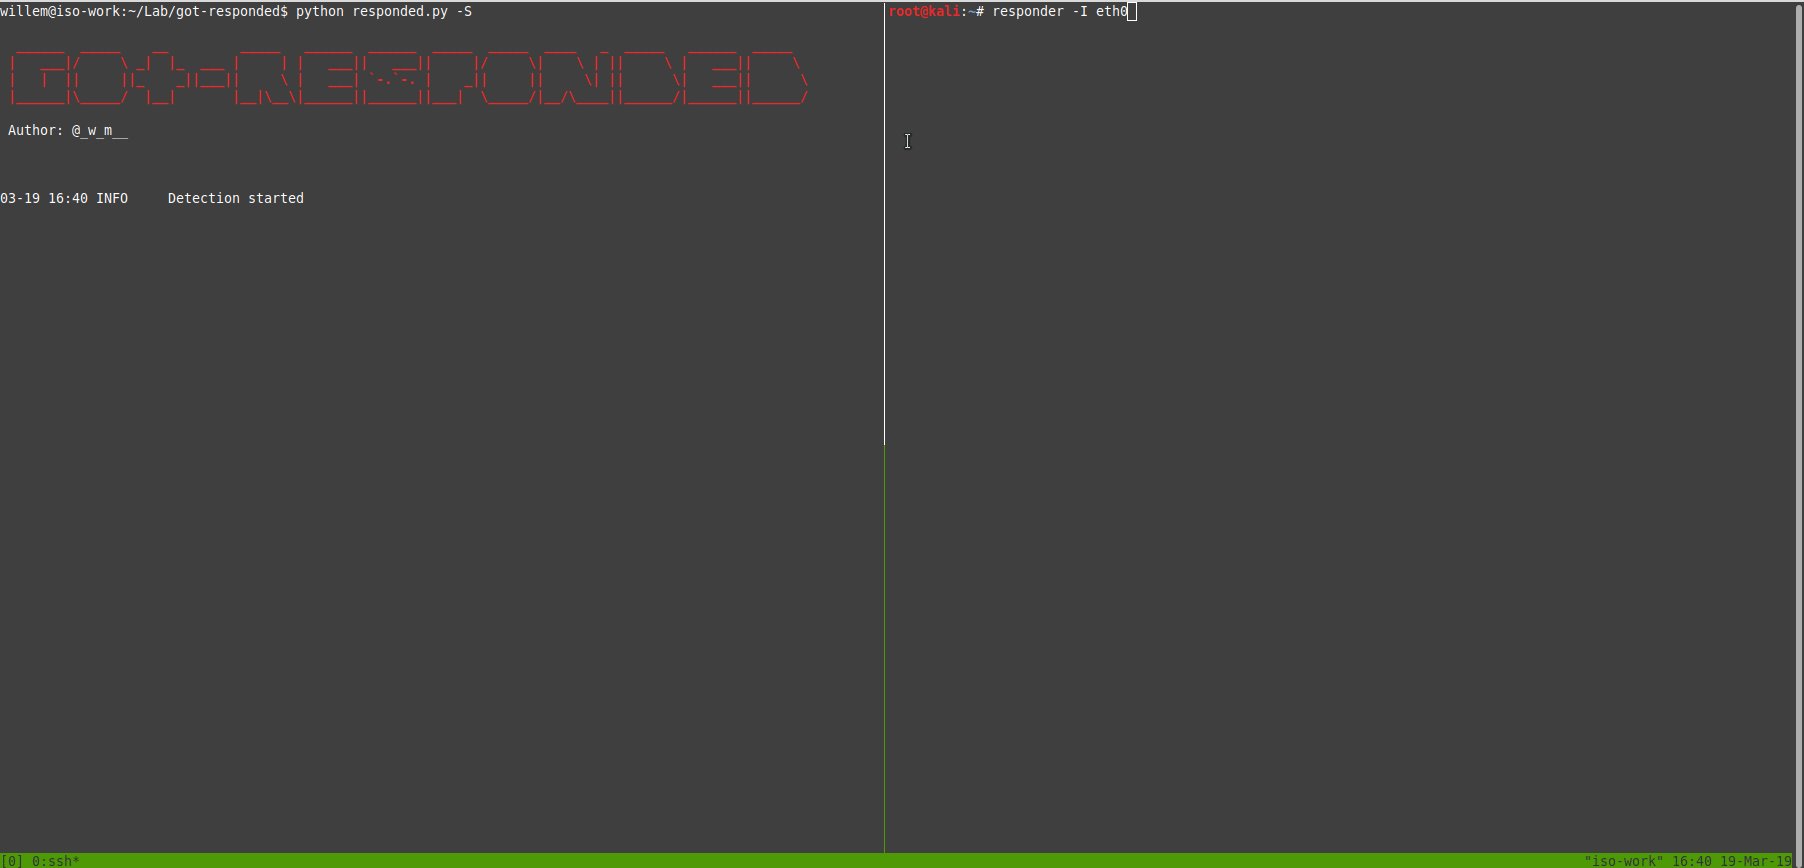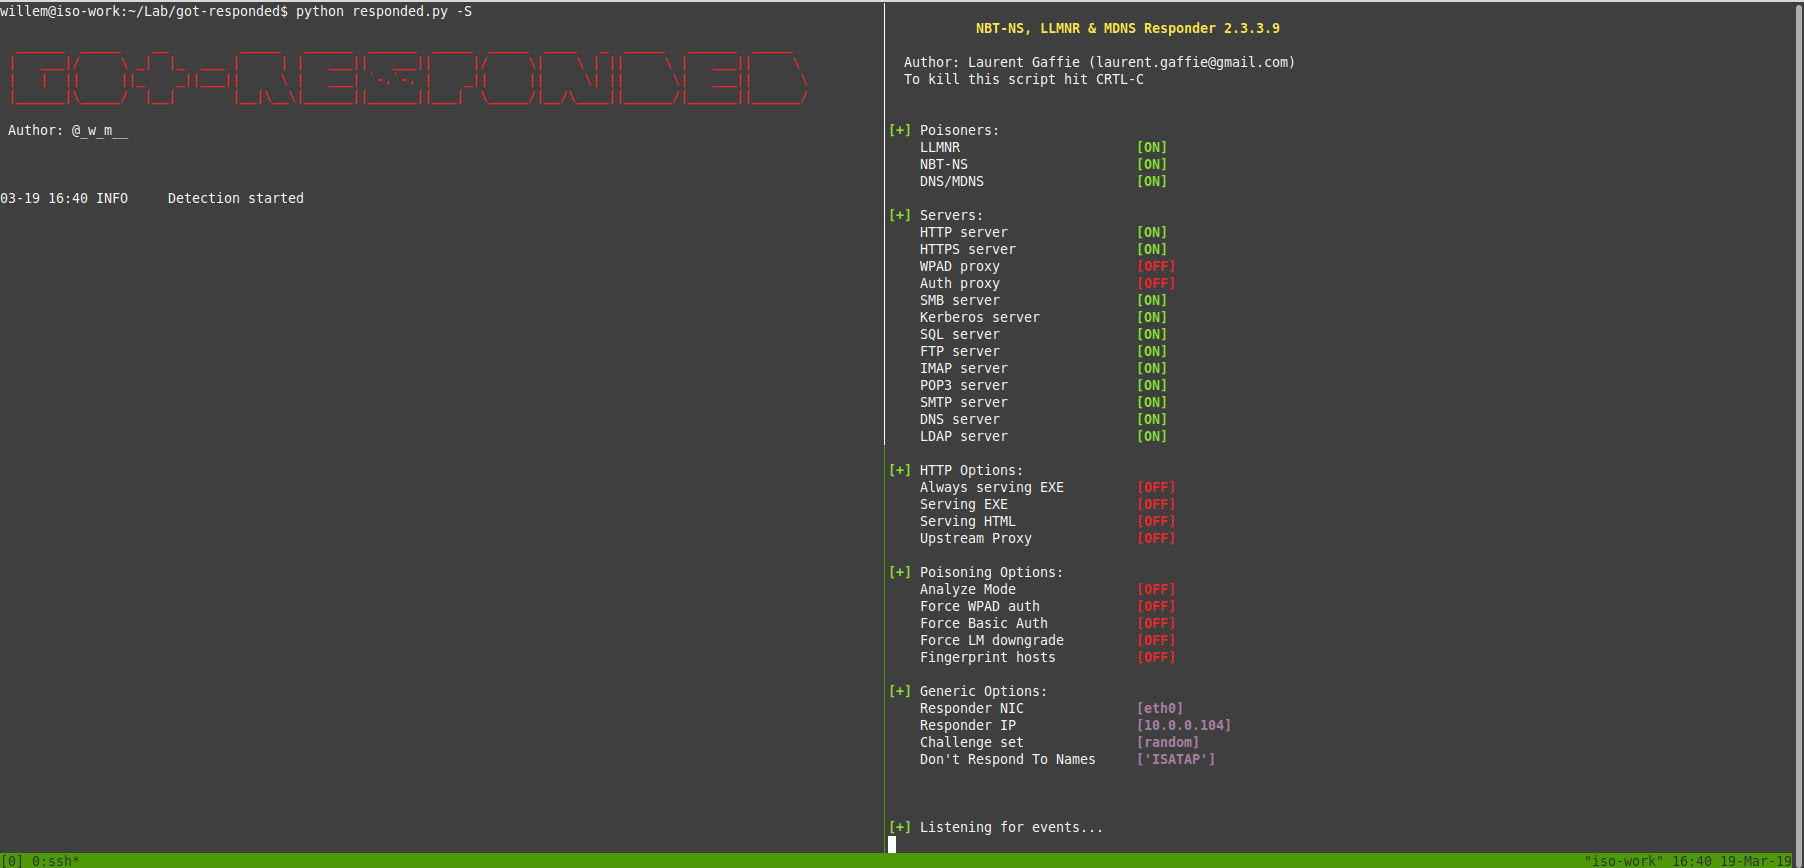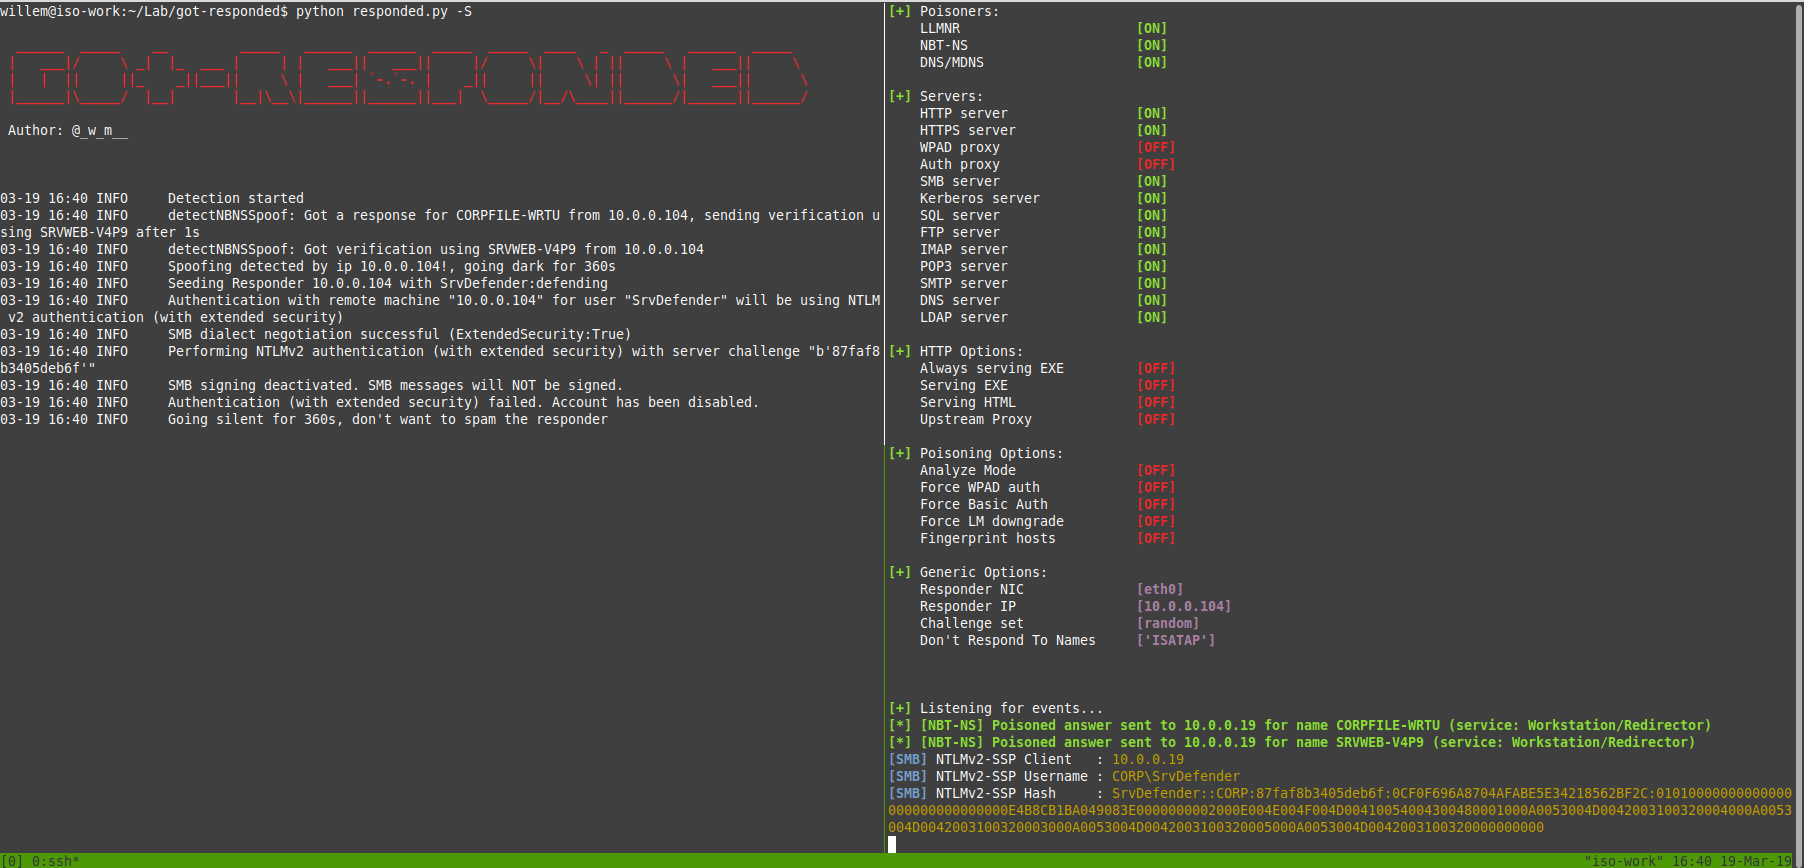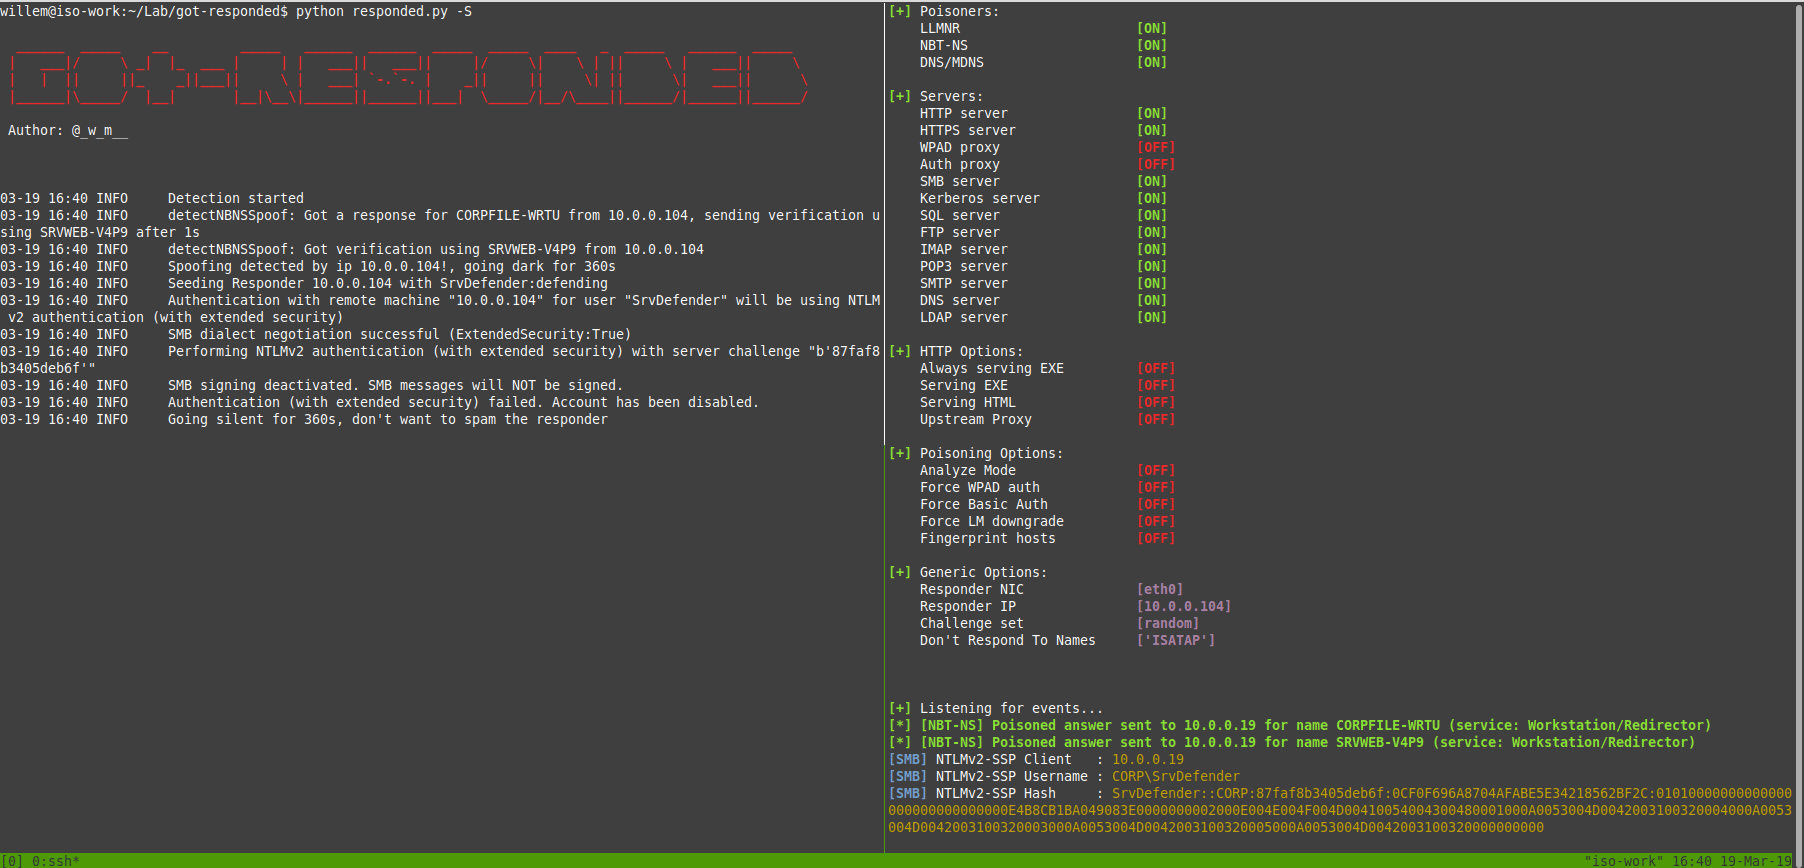 joda32/got-responded
一个简单的工具,用于检测NBT-NS和LLMNR欺骗(并对它们稍加干扰)
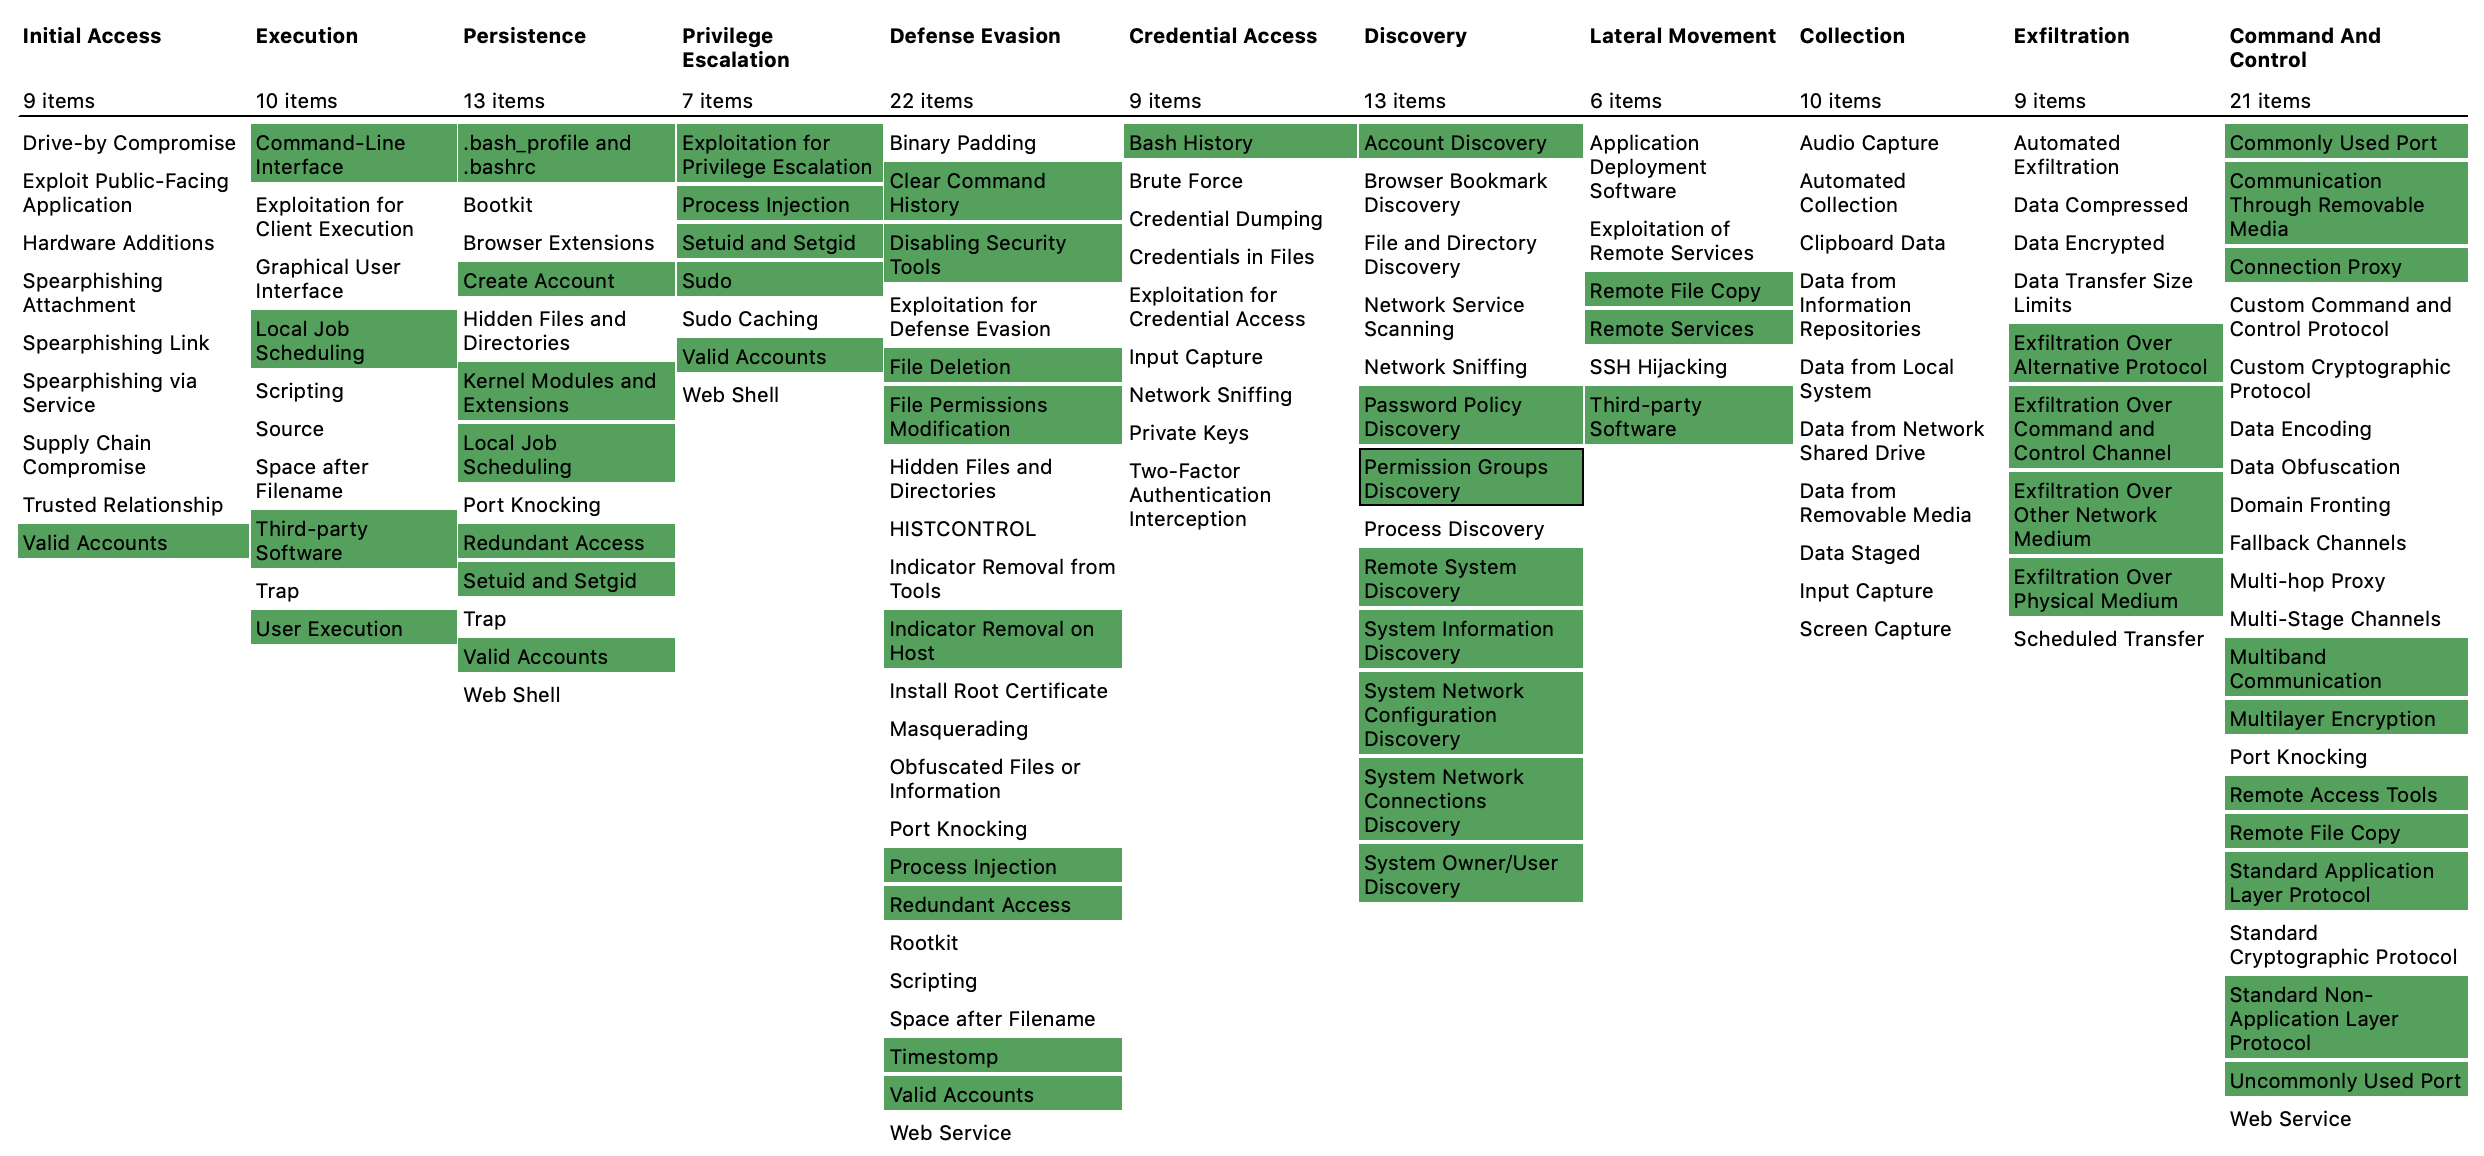 bfuzzy/auditd-attack
一个映射到MITRE攻击框架的Linux Auditd规则集
 arthastang/iot-home-guard
一种用于物联网设备恶意行为检测的工具
 cymmetria/ciscoasa_honeypot
一个针对Cisco ASA组件的低交互蜜罐,能够检测CVE-2018-0101,一种拒绝服务和远程代码执行漏洞。
 0xxon/zeek-plugin-roca
Bro插件,用于检查证书是否受CVE-2017-15361影响
 petabi/sniffles
Sniffles: 用于IDS和正则表达式评估的数据包捕获生成器
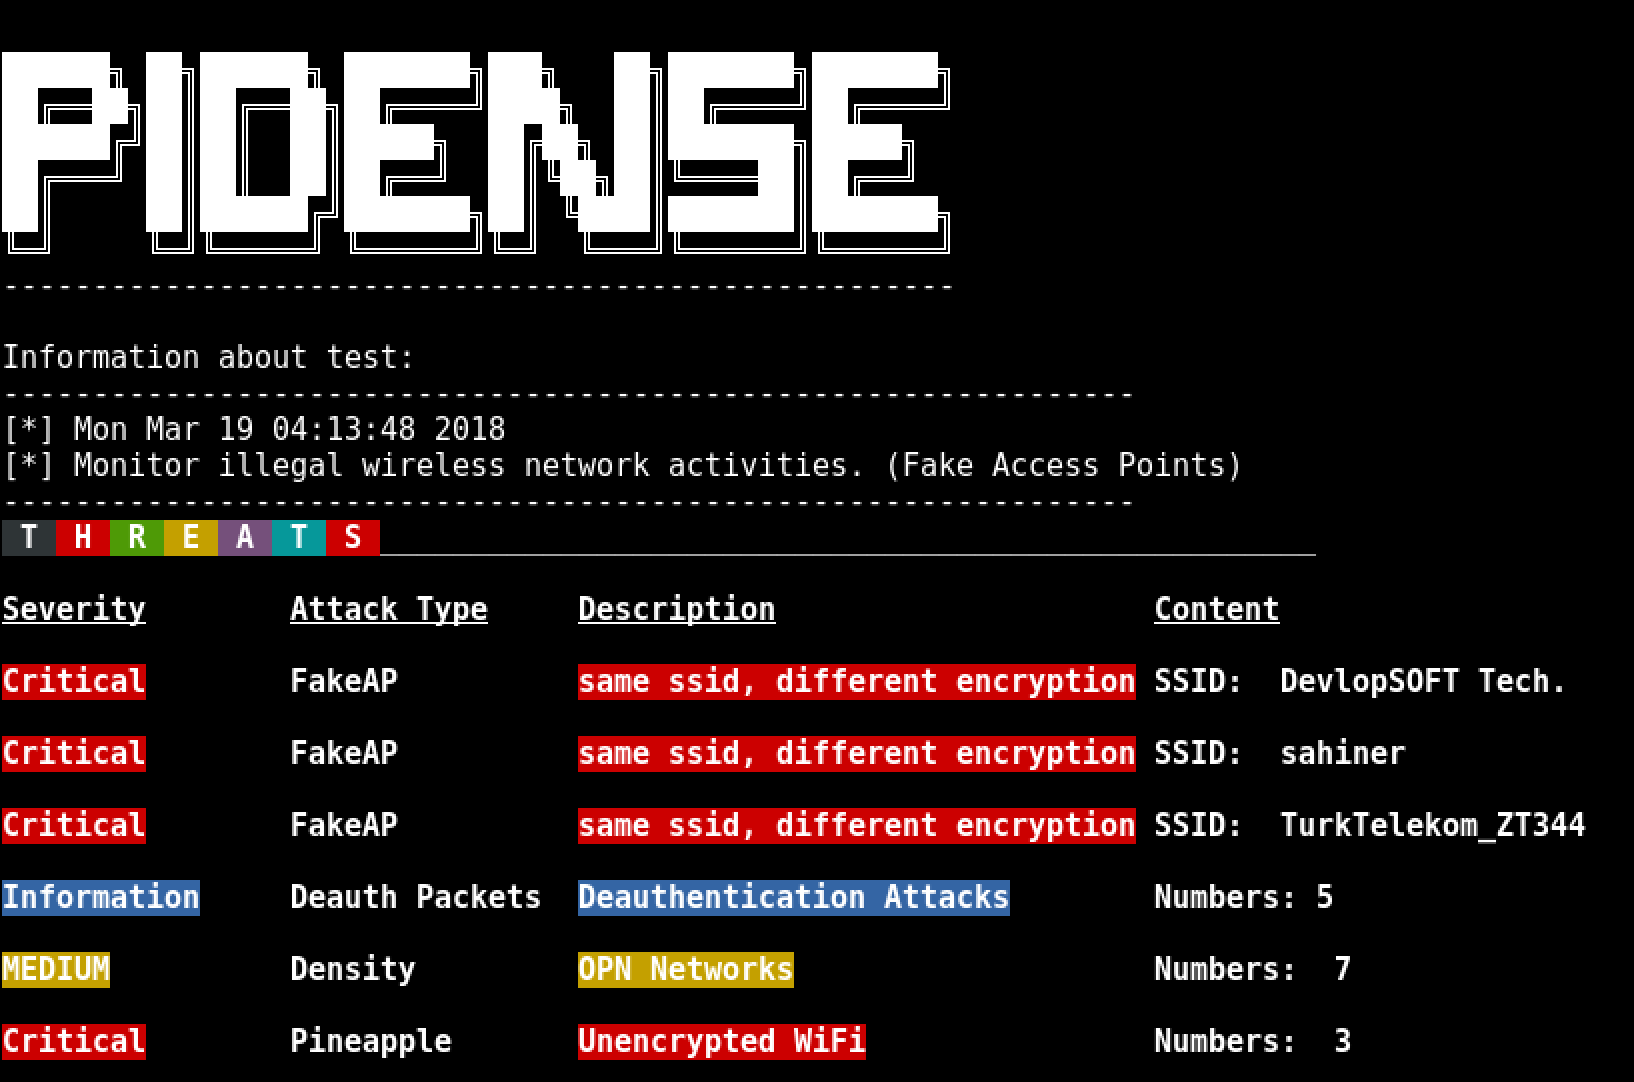 wipi-hunter/pidense
🍓📡🍍监控非法无线网络活动。(虚假接入点), (WiFi威胁:KARMA Attacks, WiFi Pineapple, 相似SSID, OPN网络密度等)
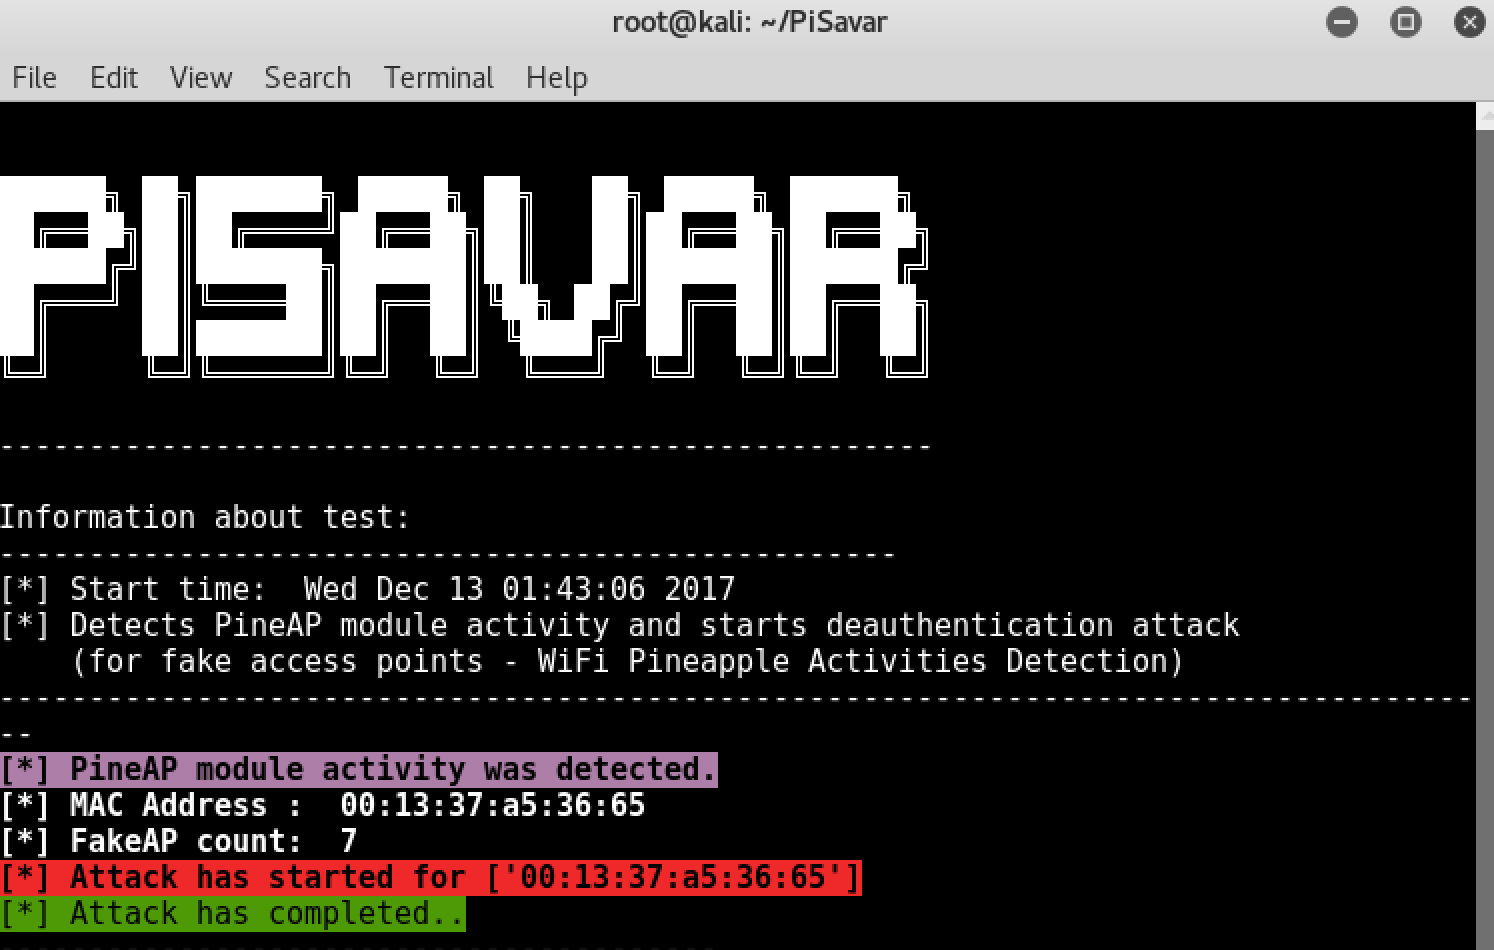 wipi-hunter/pisavar
📡 🍍检测PineAP模块的活动并启动去认证攻击(针对伪造接入点 - WiFi Pineapple活动检测)
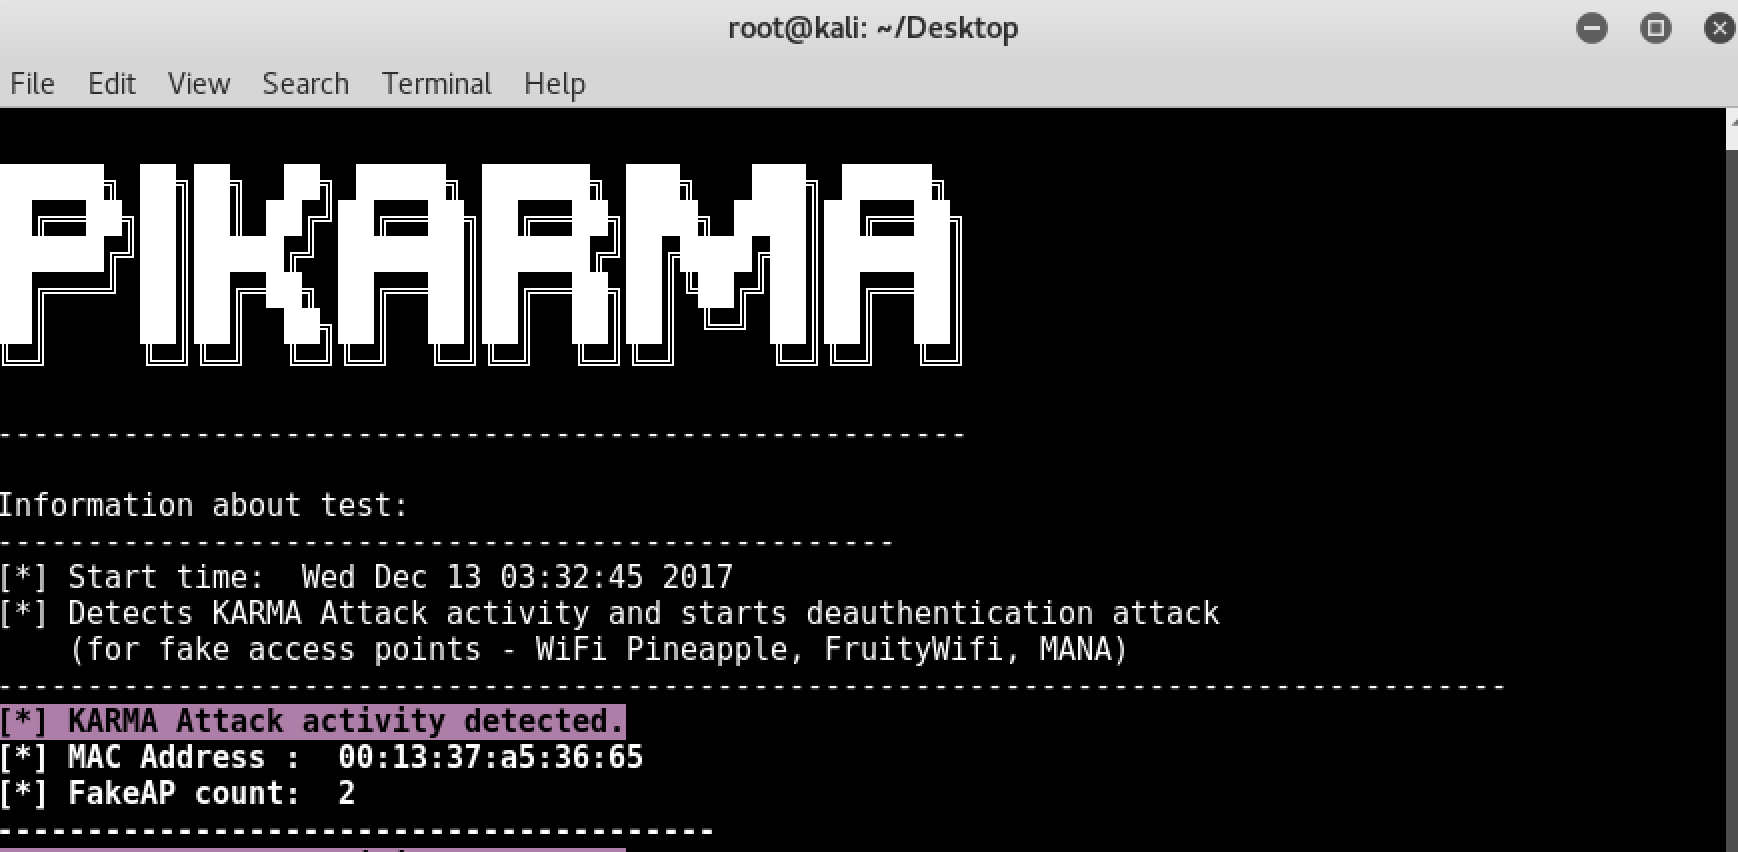 wipi-hunter/pikarma
📡🍓🍍 检测由KARMA模块(伪造AP)实施的无线网络攻击。启动去认证攻击(针对伪造接入点)。
 yojiwatanabe/networkalarm
一个用于监控本地网络流量以发现潜在安全漏洞的工具。提醒用户注意可能的nmap扫描、Nikto扫描、明文发送的凭据以及Shellshock攻击。目前支持实时监控和网络抓包(pcap)扫描。