
 #1
IDS/IPS 系统、网络监控、基于异常的检测和威胁警报工具。
Kitploit 推荐
 mckinnonit/zabbix-template-cve-2020-1472
Zabbix 模板,用于监控与 Netlogon 权限提升漏洞(CVE-2020-1472)相关的 Windows 事件查看器事件。监控事件 ID 5827、5828 和 5829。参见:https://portal.msrc.microsoft.com/en-US/security-guidanc…
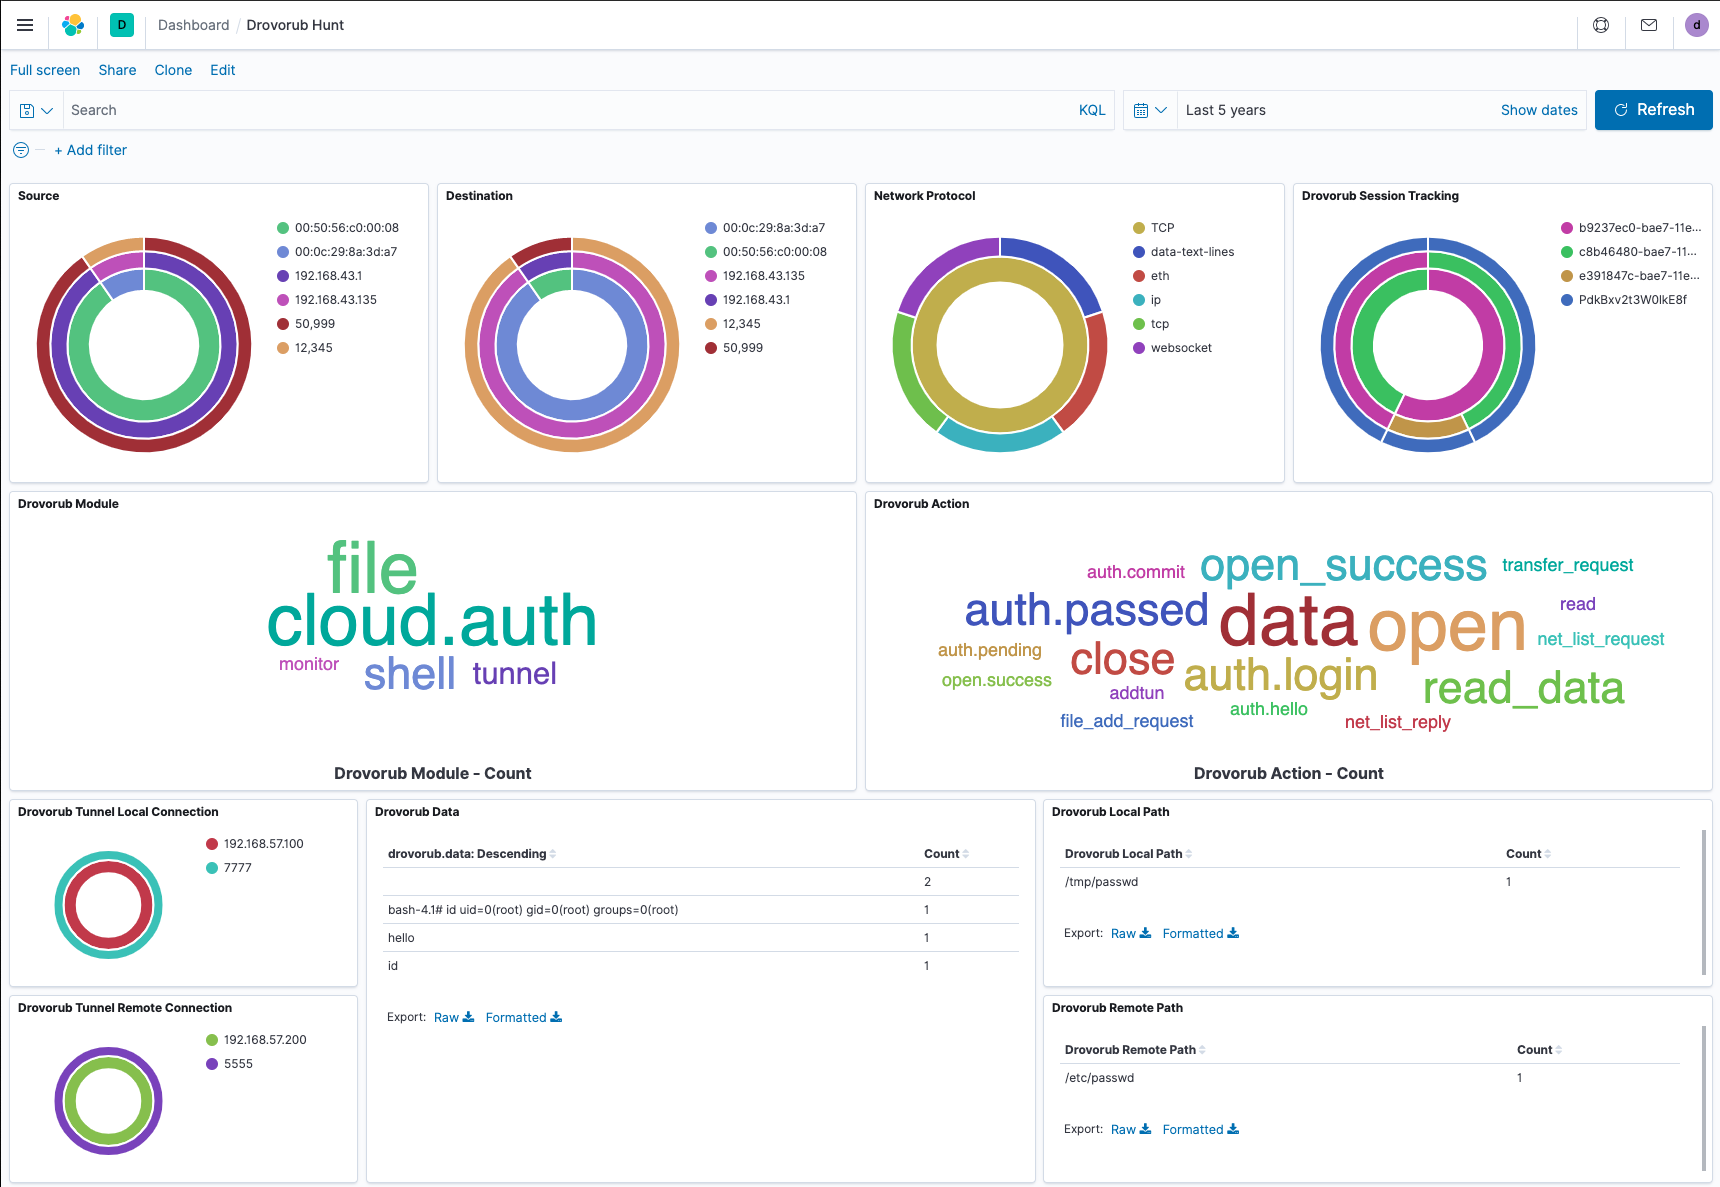 insane-forensics/drovorub-hunt
一种辅助基于网络追捕GRU的Drovorub恶意软件C2的工具
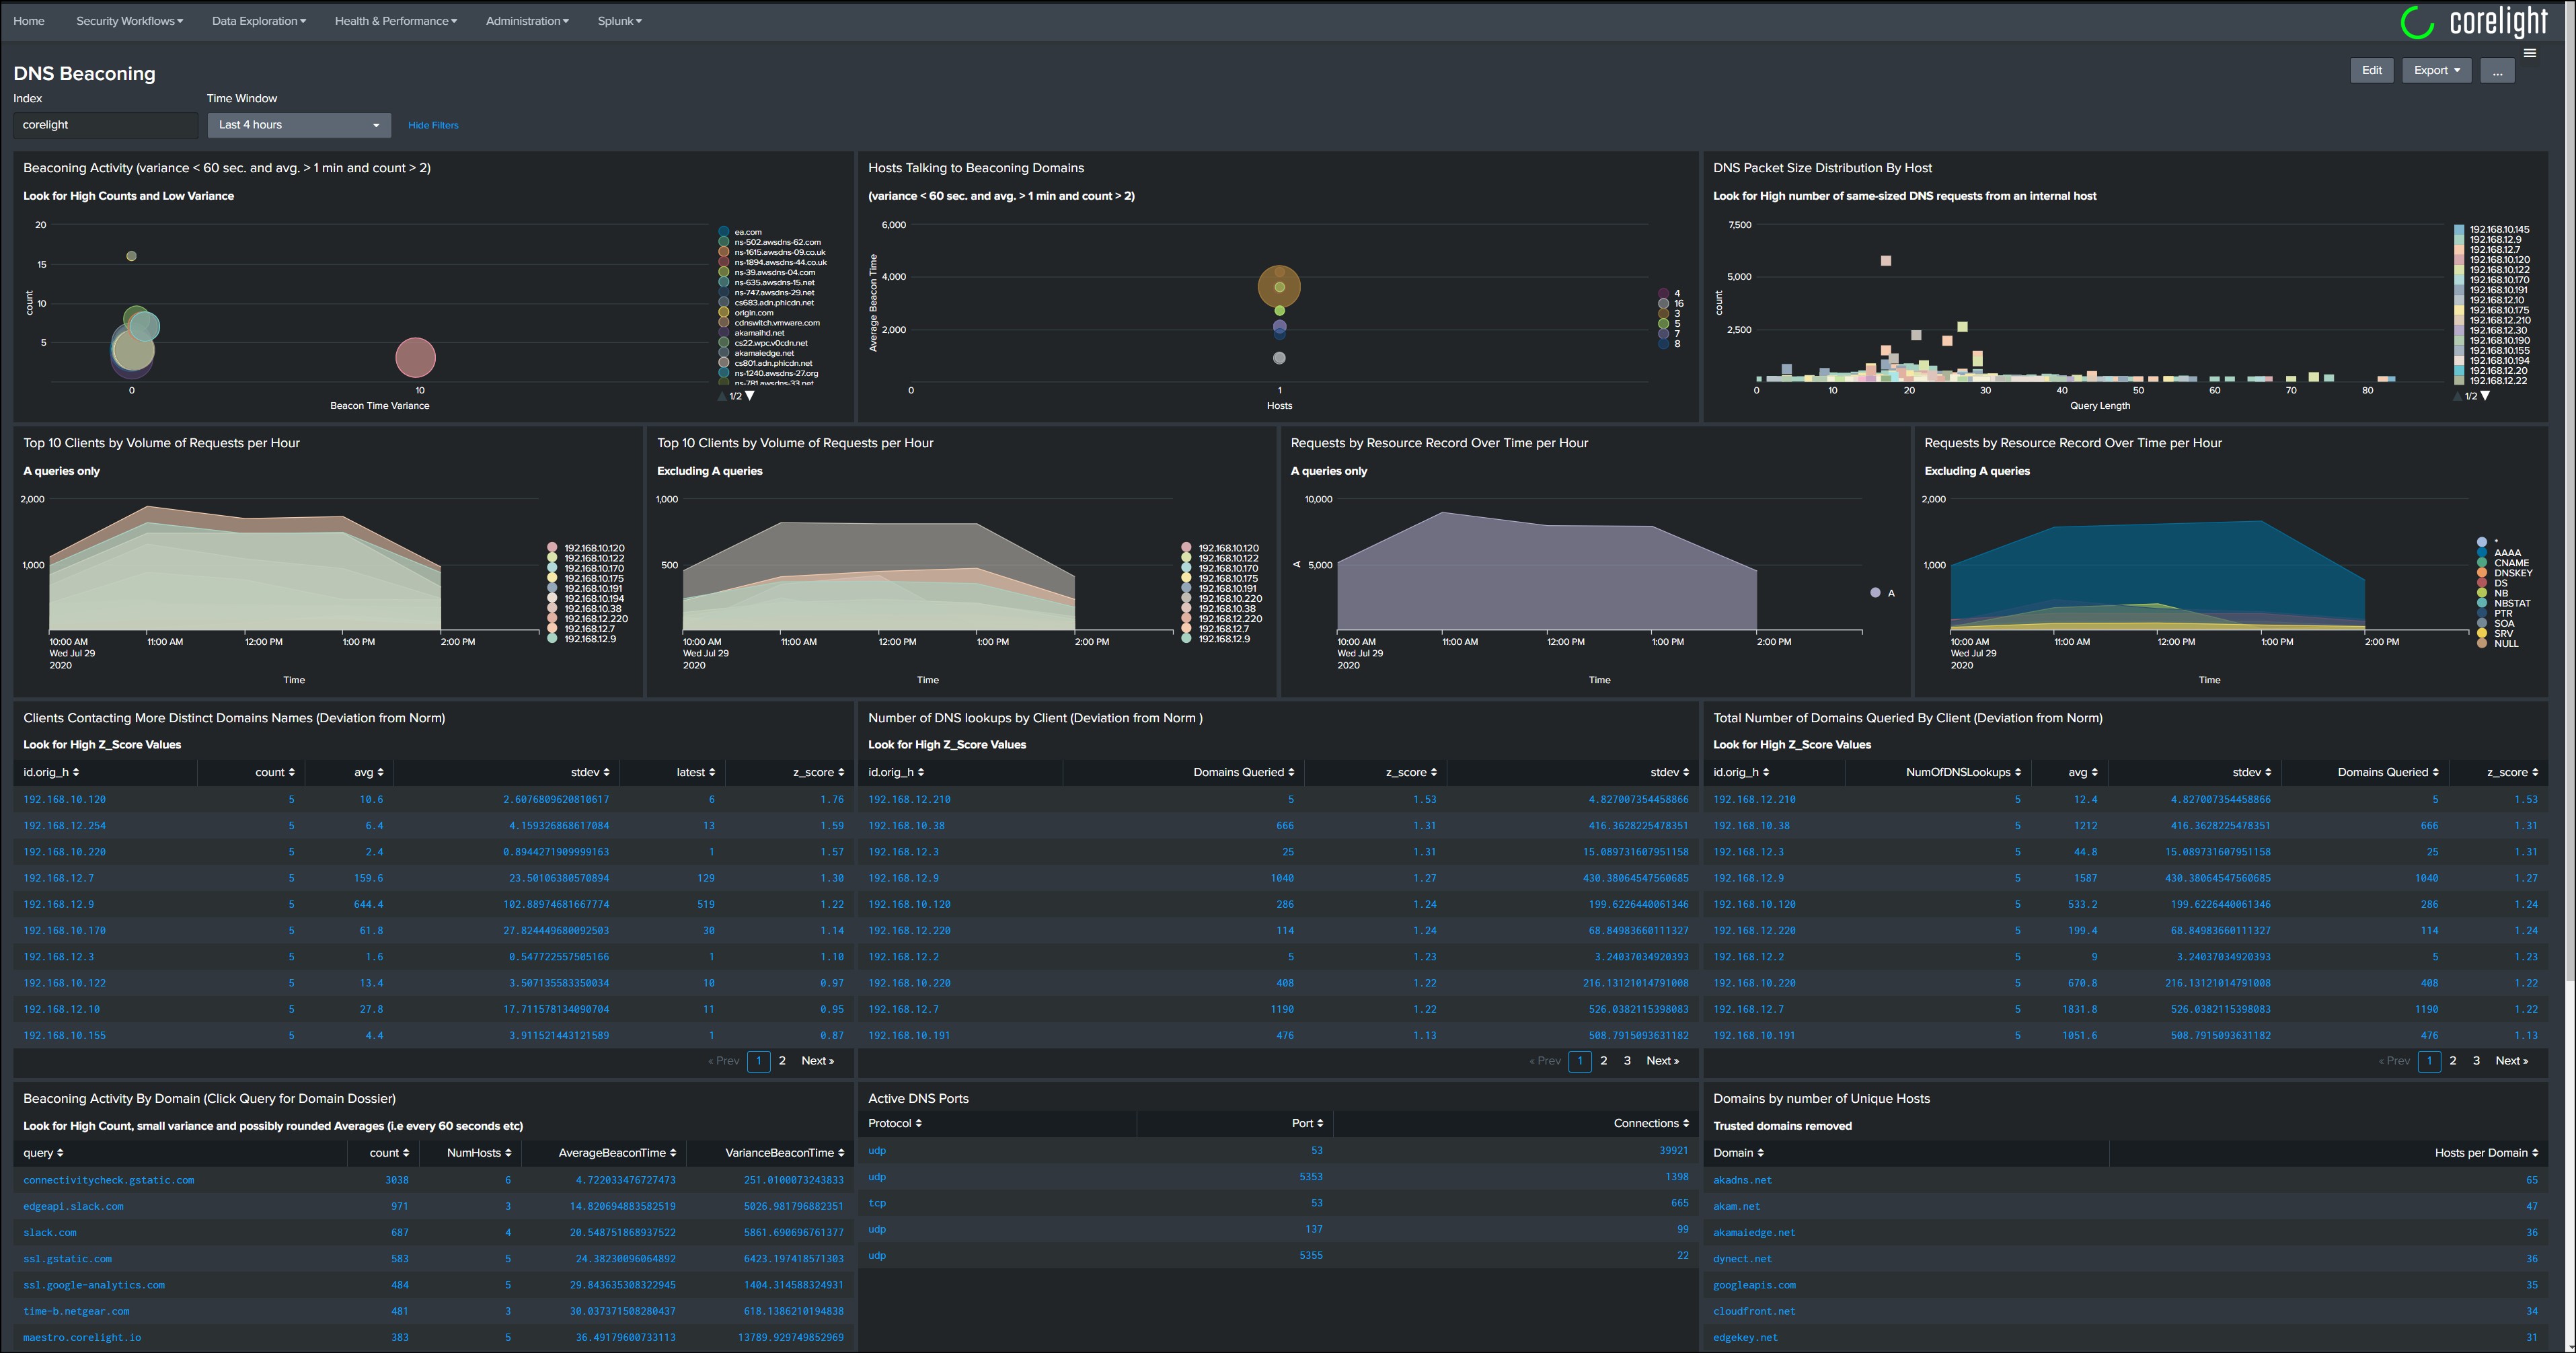 corelight/dashboards-splunk-dns-hunting-beaconing
DNS 仪表盘,用于搜寻和识别信标行为
 corelight/sigred
用于检测CVE-2020-1350(SIGRed)Windows DNS服务器漏洞利用尝试的Zeek包,通过分析大型DNS SIG/KEY响应,具有可配置的保真度级别。
 corelight/top-dns
面向 Bro 的 Top DNS 测量
 spiderlabs/owasp-modsecurity-crs
OWASP ModSecurity核心规则集(CRS)项目(官方仓库)
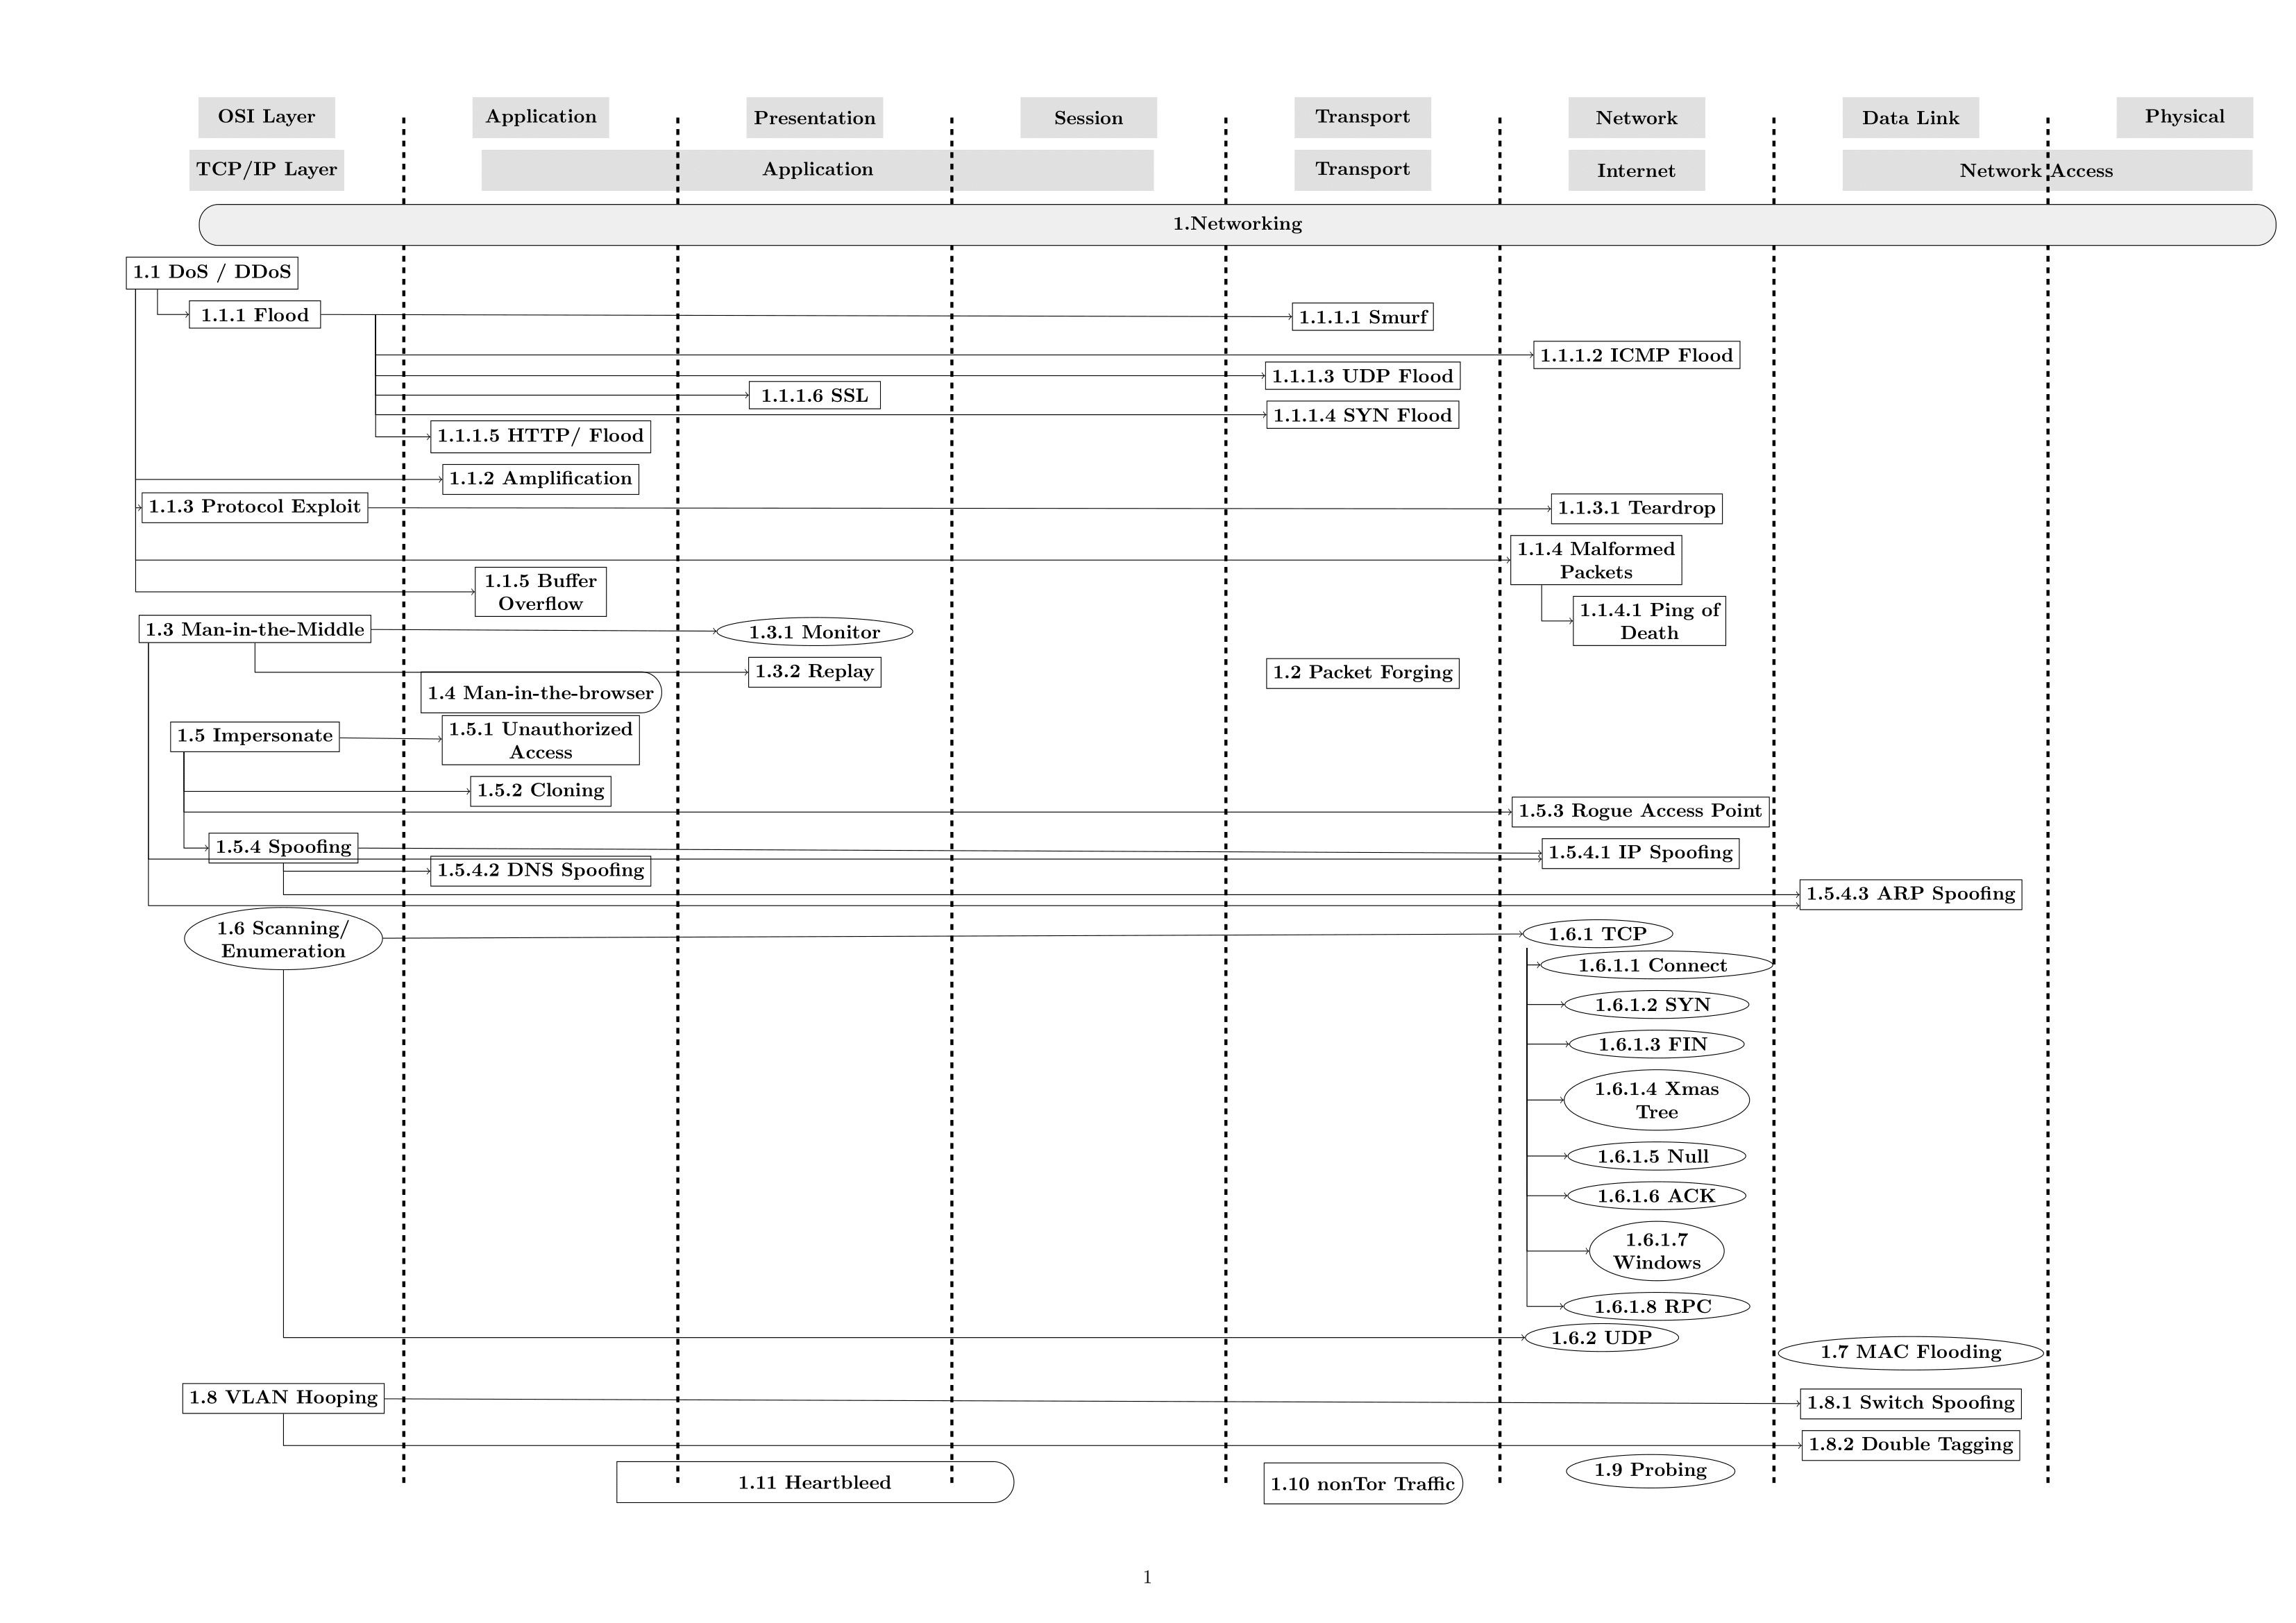 abertaymachinelearninggroup/network-threats-taxonomy
基于机器学习的入侵检测系统由于缺乏准确代表网络流量及其相关威胁的数据集而难以评估。在本项目中,我们试图通过提出两个分类体系来解决这个问题。
 pe3zx/crowdstrike-falcon-queries
用于配合 CrowdStrike Falcon 进行威胁狩猎的 Splunk 搜索处理语言 (SPL) 合集
 gelim/cve-2020-3952
VMWare vmdir 缺失访问控制漏洞检查器
 sinologicnet/sipcheck
监控Asterisk认证日志,并使用iptables自动封禁具有重复失败登录尝试的IP地址,具有可配置的阈值和持久黑名单功能。
 wortell/cve-2020-0618
CVE-2020-0618 蜜罐
 h7hac9/cve-2020-1938
针对CVE-2020-1938(Ghostcat)Tomcat AJP文件读取漏洞的Suricata和Bro检测规则,实现网络级监控和告警。
 0xxon/cve-2020-0601-plugin
使用 OpenSSL 检测 CVE-2020-0601 利用尝试的 Zeek 包
 dlee35/curveball_lua
包含 Lua 脚本和 PCAP 的仓库,用于通过网络流量发现 CVE-2020-0601 的利用尝试。
 malwaretech/citrixhoneypot
检测并记录CVE-2019-19781的扫描和利用尝试。
 sud0woodo/urgent11-suricata-lua-scripts
Suricata LUA脚本用于检测CVE-2019-12255、CVE-2019-12256、CVE-2019-12258和CVE-2019-12260
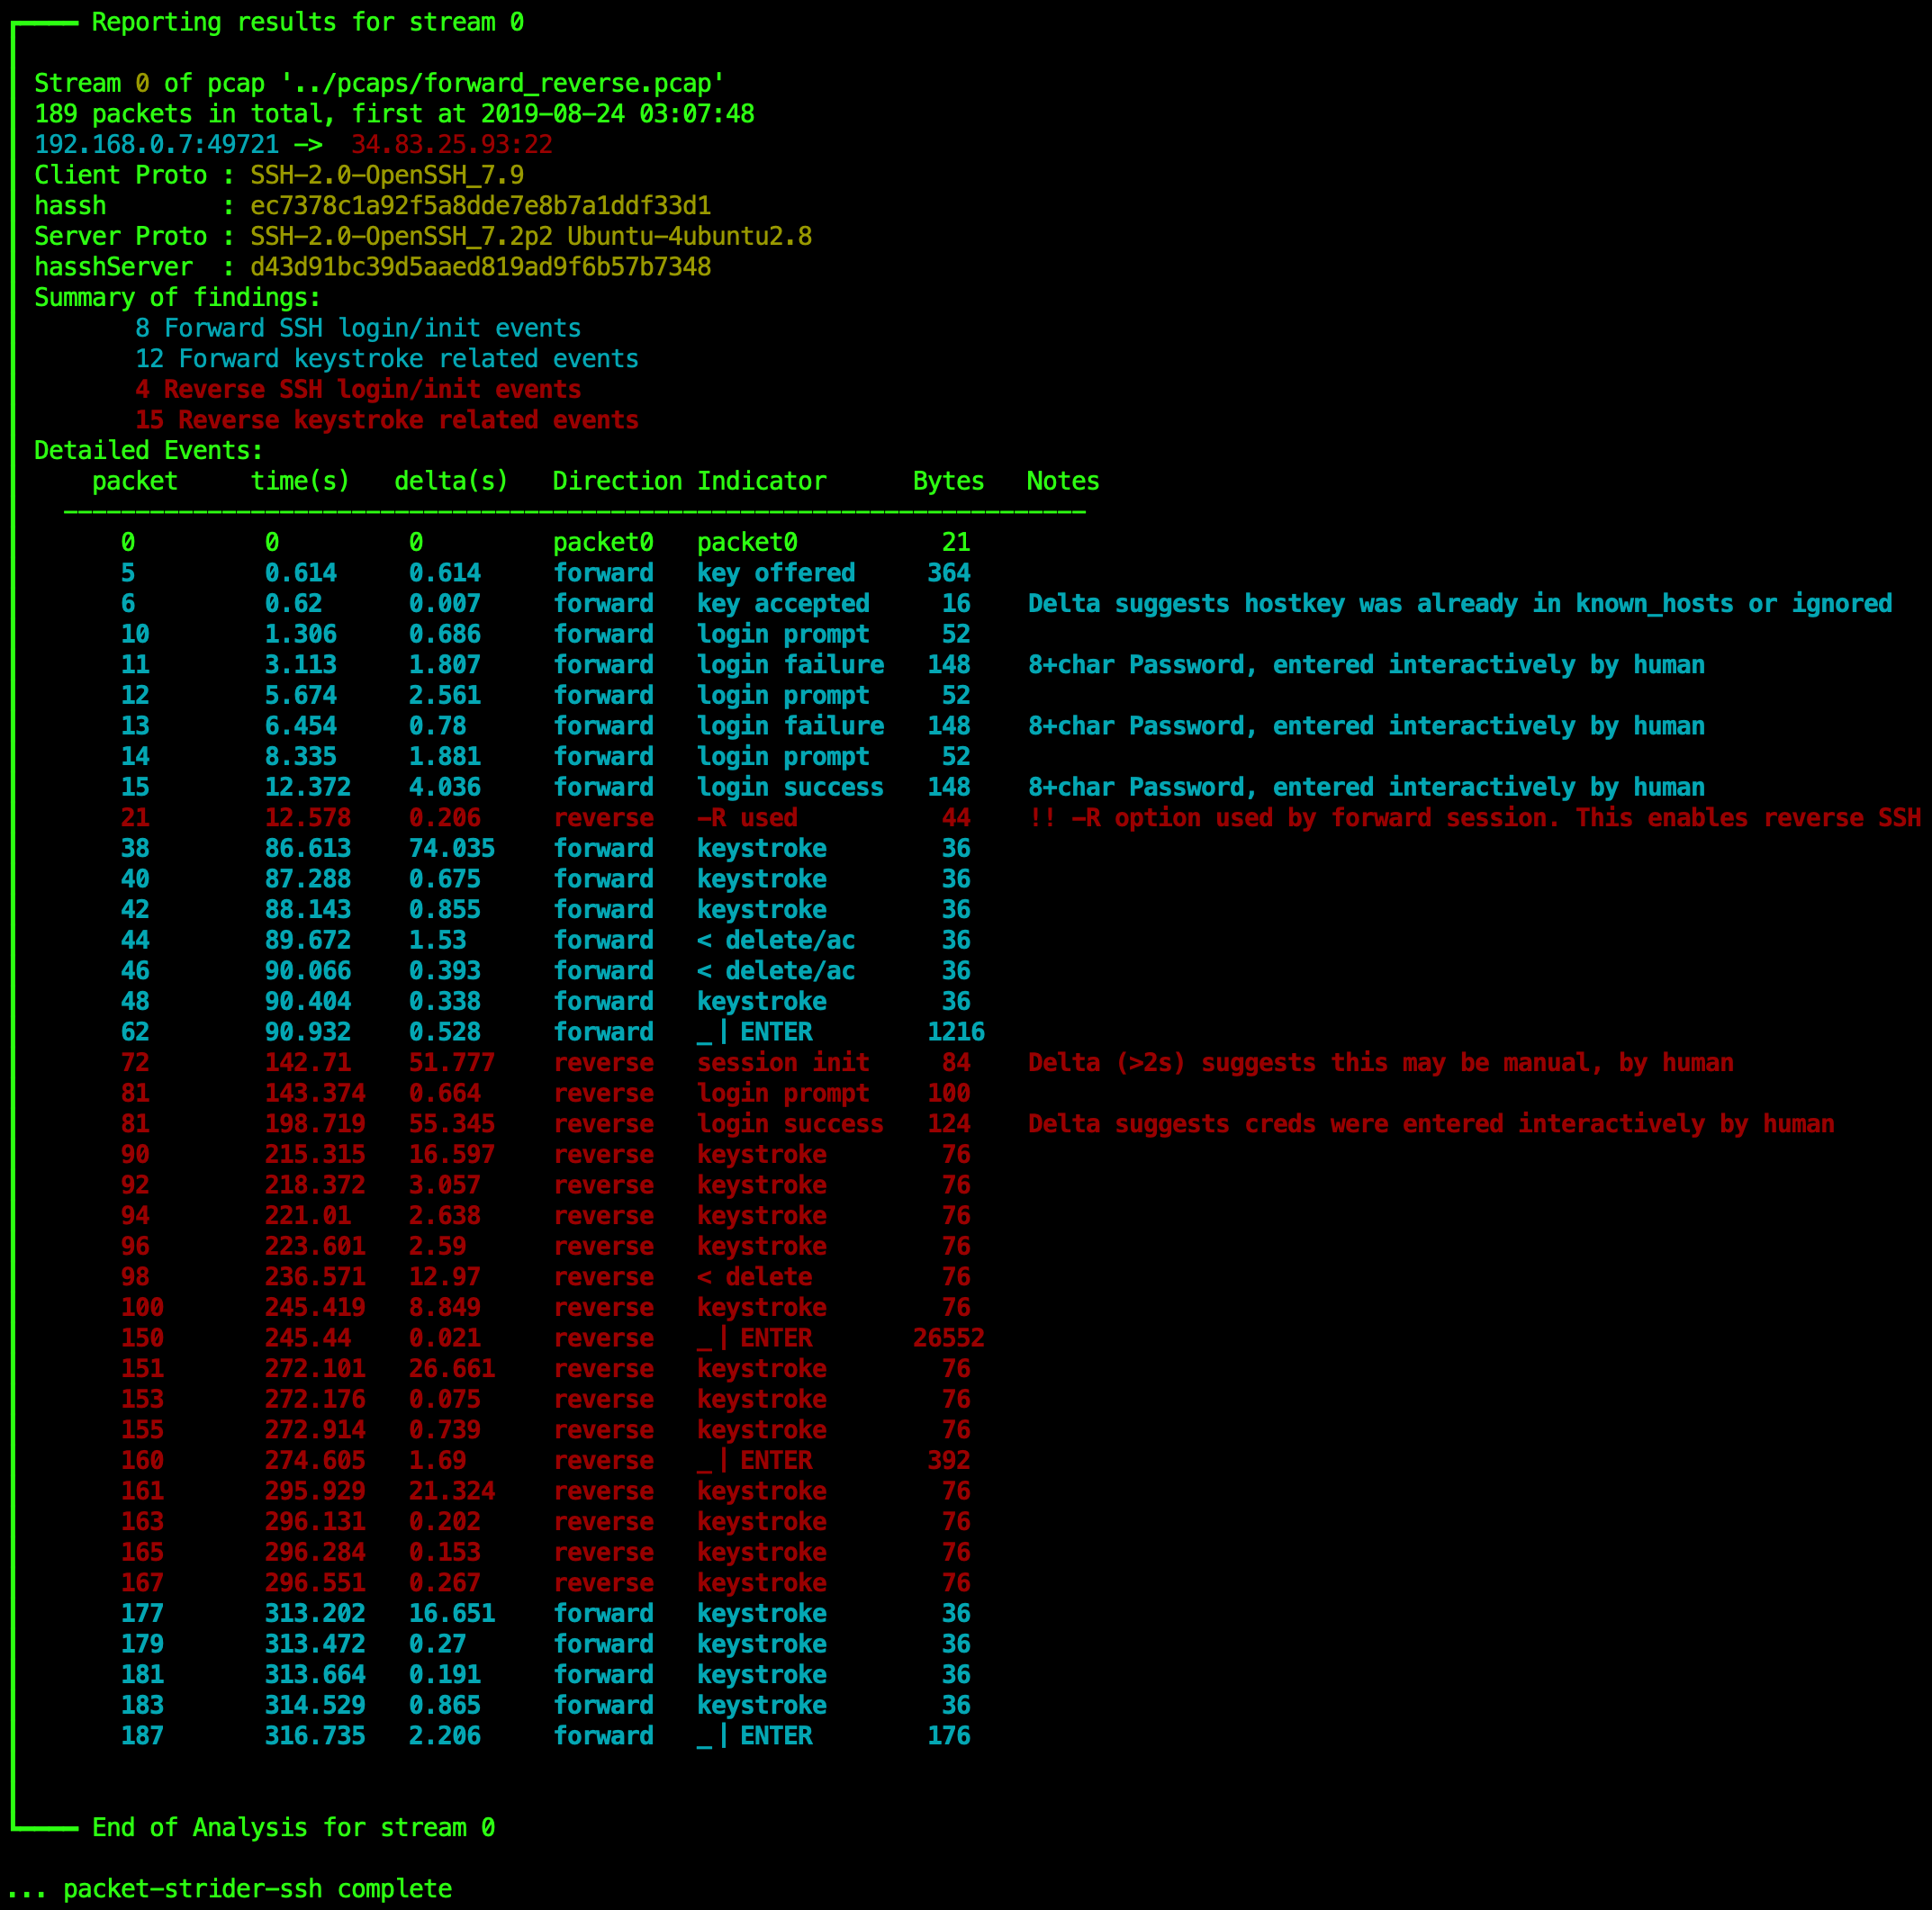 benjeems/packetstrider
一个用于SSH的网络数据包取证工具








