
 #1

 microsoft/procdump-for-linux
ProcDump Sysinternals 工具的 Linux 版本
 jpcertcc/logontracer
通过可视化和分析Windows事件日志来调查恶意Windows登录事件
 sleuthkit/autopsy
Autopsy® 是一个数字取证平台,也是 The Sleuth Kit® 及其他数字取证工具的图形界面。执法部门、军方和企业检查人员均可使用它来调查计算机上发生的事件。你甚至可以用它来恢复相机存储卡中的照片。


 jipegit/osxauditor
OS X Auditor 是一款免费的 Mac OS X 计算机取证工具
 inverse-inc/packetfence
PacketFence 是一个完全受支持、可信赖的免费开源网络访问控制(NAC)解决方案。它拥有令人印象深刻的功能集,包括用于注册和修复的强制门户、集中式有线和无线管理、强大的 BYOD 管理选项、802.1X 支持、问题设备的二层隔离;PacketFence…
 mikeroyal/digital-forensics-guide
数字取证指南。全面了解数字取证、计算机取证、移动设备取证、网络取证和数据库取证。
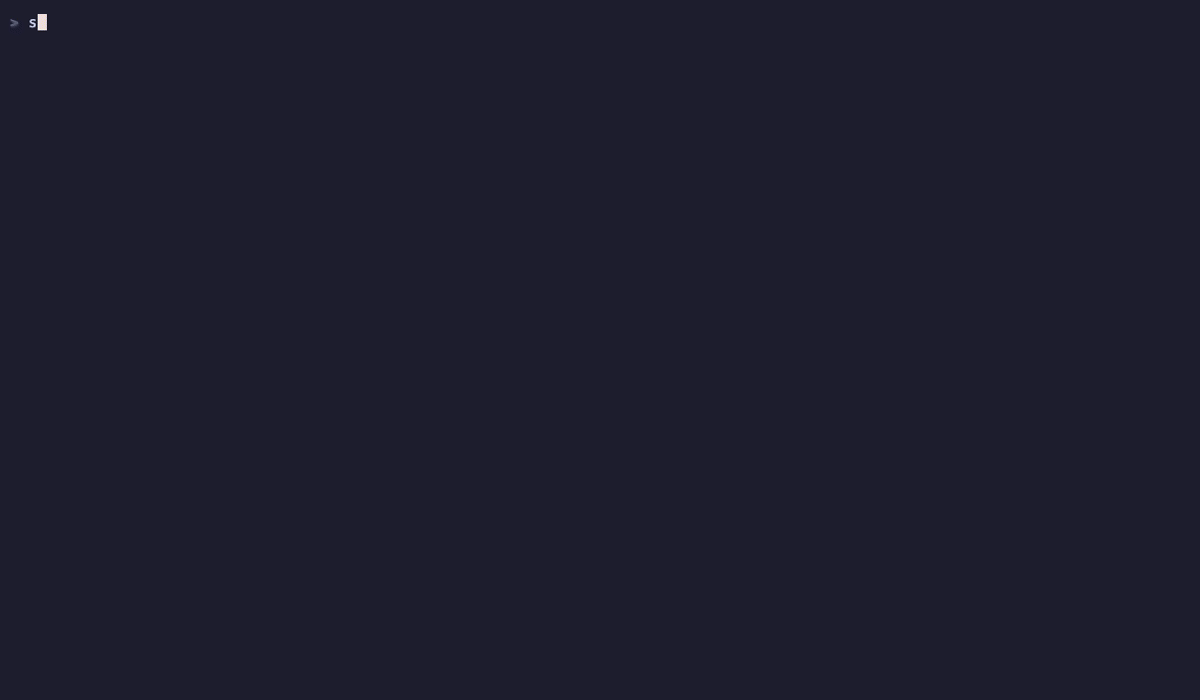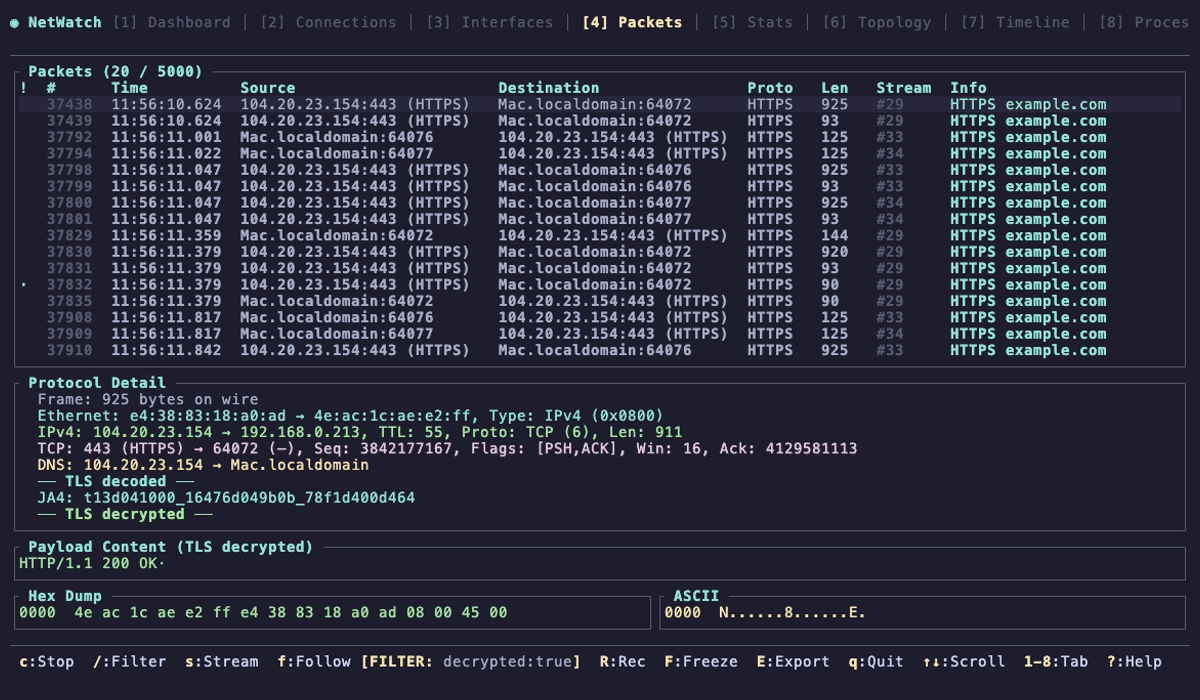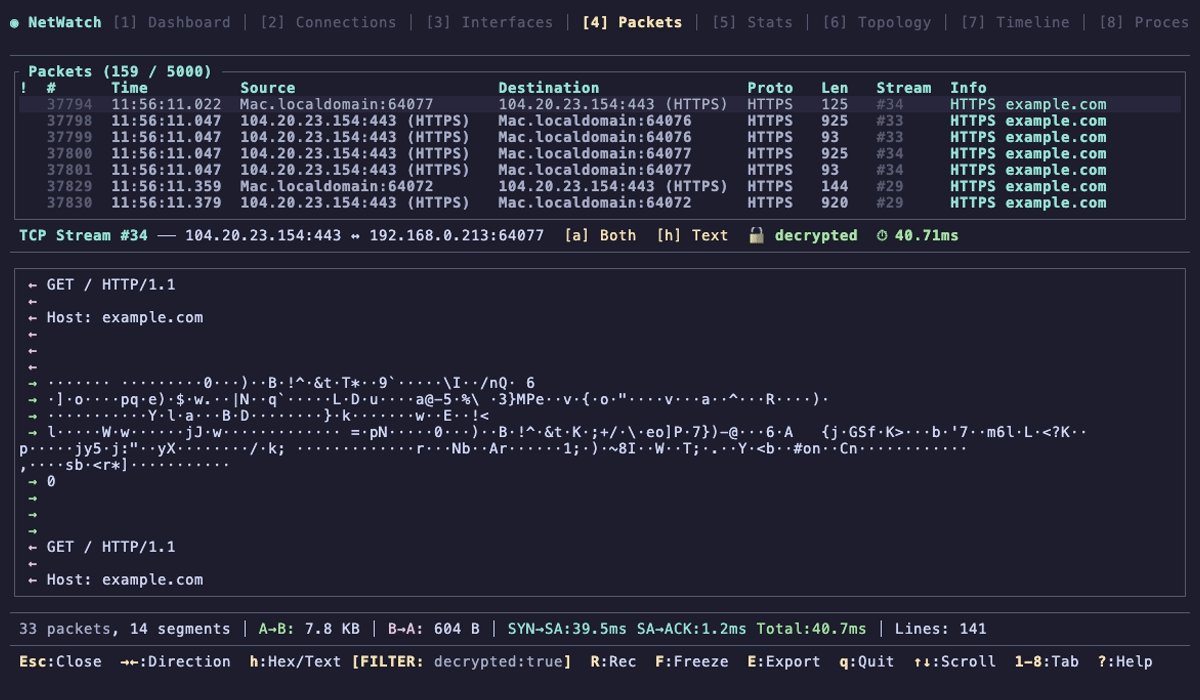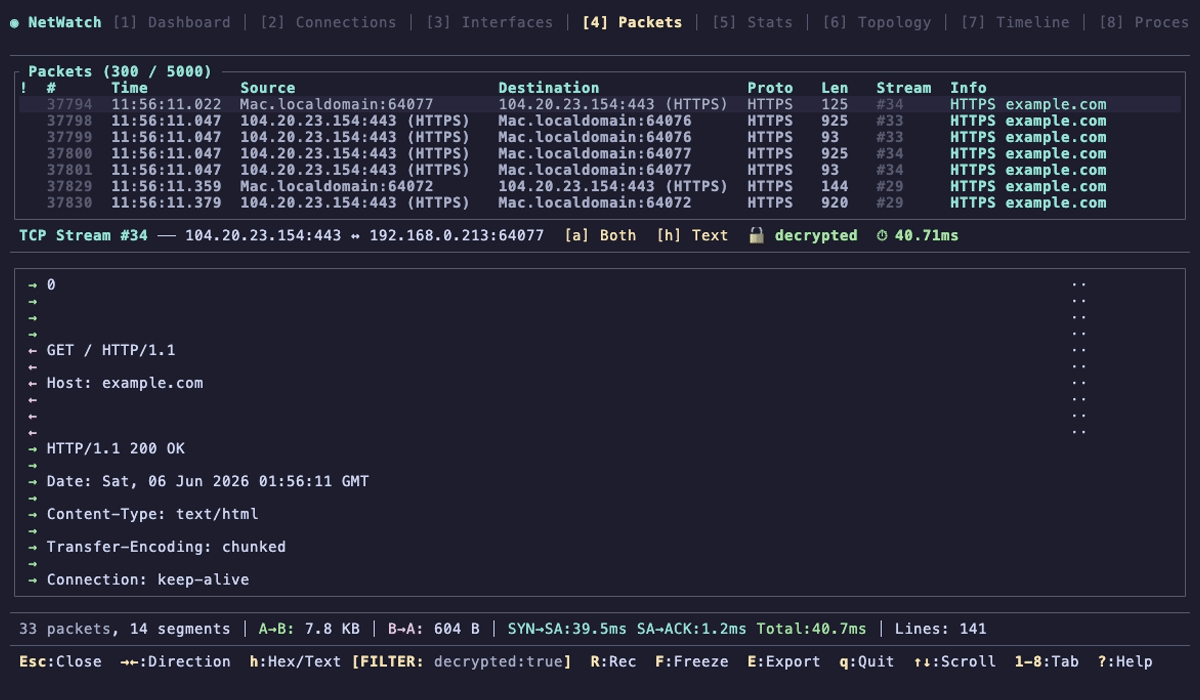 matthart1983/netwatch
Real-time network diagnostics in your terminal. One command, zero config, instant visibility.
 gamelinux/passivedns
A network sniffer that logs all DNS server replies for use in a passive DNS setup
 thinkst/opencanary
低资源蜜罐,模拟常见网络服务以检测入侵后的攻击者活动,具备可扩展的协议模块和可配置的告警功能。

 sans-blue-team/deepbluecli
基于 PowerShell 的威胁狩猎工具,可分析 Windows 事件日志以检测恶意活动,包括凭证攻击、混淆命令、服务操纵和 Mimikatz 使用。
 purp1ew0lf/blue-team-notes
你不会以为我会把蓝队排除在外吧?
 neo23x0/loki
基于IOC和YARA的扫描器,通过文件名正则表达式、YARA签名、哈希匹配以及端点上的C2回连检测,来识别入侵指标。
 ericzimmerman/kapefiles
此仓库用作社区为 KAPE 创建的 Targets 和 Modules 的存放处。







