#1
 ldpreload/blacklotus
BlackLotus UEFI Windows 引导套件
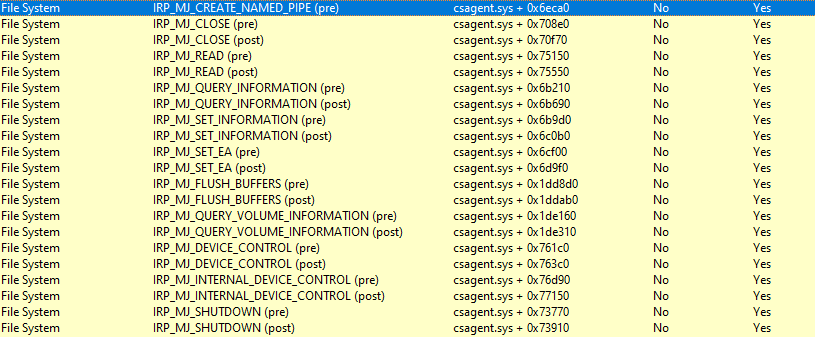 mr-un1k0d3r/edrs
用于EDR规避的红队工具:动态解析syscall ID、修补ntdll存根、解除IAT钩子,并列出主要EDR厂商挂钩的API。
 samyk/skyjack
一种自主搜索、入侵并无线完全控制无线或飞行距离内任何其他Parrot或3DR无人机,从而创建一支受你控制的僵尸无人机大军的无人机。
 mdsecactivebreach/sharpshooter
Payload 生成框架
 jm33-m0/emp3r0r
Self‑healing Gossip Mesh C2 with Assisted Peer Discovery, Cross-Platform BOF Execution, and Scriptable Agents.
 phra/pezor
将 shellcode 和 PE 可执行文件打包成具备反调试、脱钩、系统调用和内存波动技术的规避性载荷,用于红队行动。
 jthuraisamy/syswhispers
AV/EDR evasion via direct system calls.
 s3cur3th1ssh1t/amsi-bypass-powershell
这个仓库包含了我从不同博客文章中找到的一些AMSI绕过方法。
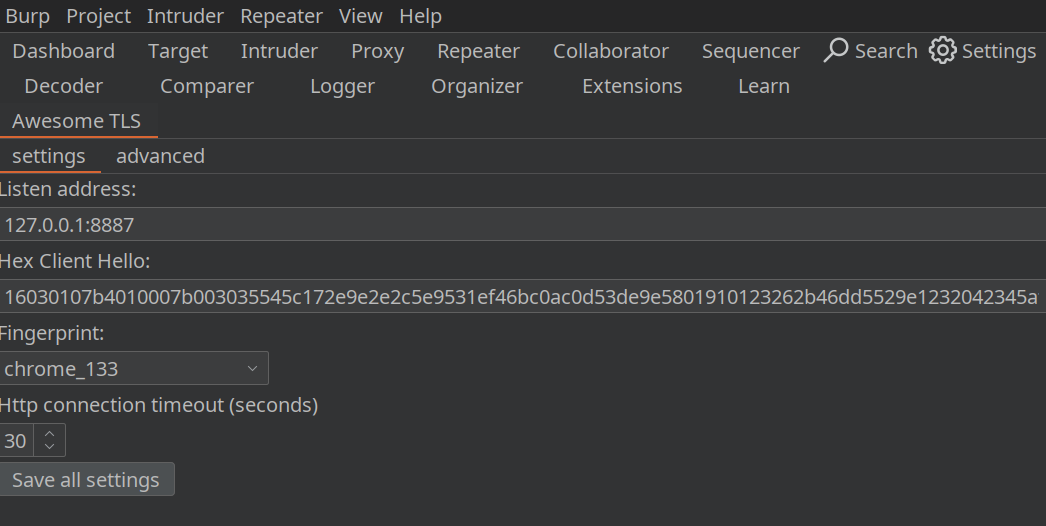 sleeyax/burp-awesome-tls
用于规避 TLS 指纹识别的 Burp 扩展。绕过 WAF,伪装成任意浏览器。
 bashfuscator/bashfuscator
一个完全可配置且可扩展的Bash混淆框架。该工具旨在帮助红队和蓝队双方。
 bytecode77/r77-rootkit
无文件型环3 rootkit,附带安装程序和持久化机制,可隐藏进程、文件、网络连接等。
 jthuraisamy/syswhispers2
通过直接系统调用绕过AV/EDR。