
 #1

 rosesecurity/apologee
APOLOGEE 是一个 Python 脚本和 Metasploit 模块,用于枚举西门子 APOGEE PXC BACnet 自动化控制器(所有早于 V3.5 的版本)和 TALON TC BACnet 自动化控制器(所有早于 V3.5 的版本)上的隐藏目录。该漏洞利用的 CVSS 评分为…
 cr0n1c/dlink_shell_poc
Dlink 615/815 shell PoC
 cyanitol/netgear-telenetenable
Telenet Enable 用于 Netgear 路由器,来自 svn 检出 http://netgear-telnetenable.googlecode.com/svn/trunk/ netgear-telnetenable-read-only
 liznzn/cve-2019-2215
# 通过 CVE-2019-2215 为 Bravia TV 提供的 Temproot
 kiwidoggie/oni-framework
使用 C/C# 编写的嵌入式系统 C2 软件
 qurbat/cve-2020-8958
针对广州/V-SOL 1GE ONU设备上任意操作系统命令执行的验证概念(CVE-2020-8958)
 vabold/ds-wireless-communication-remote-code-execution
向客户端的游戏注入任意代码。
 robertguetzkow/cve-2021-37740
针对 MDT 的 SCN-IP100.03 和 SCN-IP000.03 固件 v3.0.3 中 DoS 漏洞 CVE-2021-37740 的 PoC。该漏洞已在固件 v3.0.4 中修复。
 dodge-mptc/cve-2023-35794-webssh-hijacking
该存储库包含道奇工业团队为道奇 OPTIFY 平台发现的 CVE-2023-35794 的描述。
 bytereaper77/cve-2025-7795
针对Tenda路由器缓冲区溢出漏洞的概念验证漏洞利用。发送精心构造的未认证POST请求以触发崩溃,并通过ICMP ping检查确认影响。
 seriousattempts/bootloader_unlock_retroid_pocket_3plus
# 使用 CVE-2022-38694 解锁 Retroid Pocket 3+ 的引导加载程序
 spinfosecurity/rail-ot-protector
Rail-OT-Protector (ROP) — 免费、开源的网络安全扫描工具,用于铁路和轨道交通OT/SCADA网络。提供PowerShell和Bash扫描器,针对CVE-2025-1727、RailSafe遗留API、ICS协议暴露及远程访问风险进行检测。
 spinfosecurity/bas-guardian
面向楼宇自动化系统的免费 BACnet/BMS 漏洞扫描器。通过 PowerShell 或 Bash 检测 CVE-2026-3611 (CVSS 10.0)、CVE-2026-24060 以及暴露的 HVAC/BAS 控制器。
 swzhouu/cve-2022-48311
HP Deskjet 2540 系列打印机固件版本 CEP1FN1418BR 和产品型号 A9U23B HTTP 配置页面跨站脚本 (XSS) 漏洞
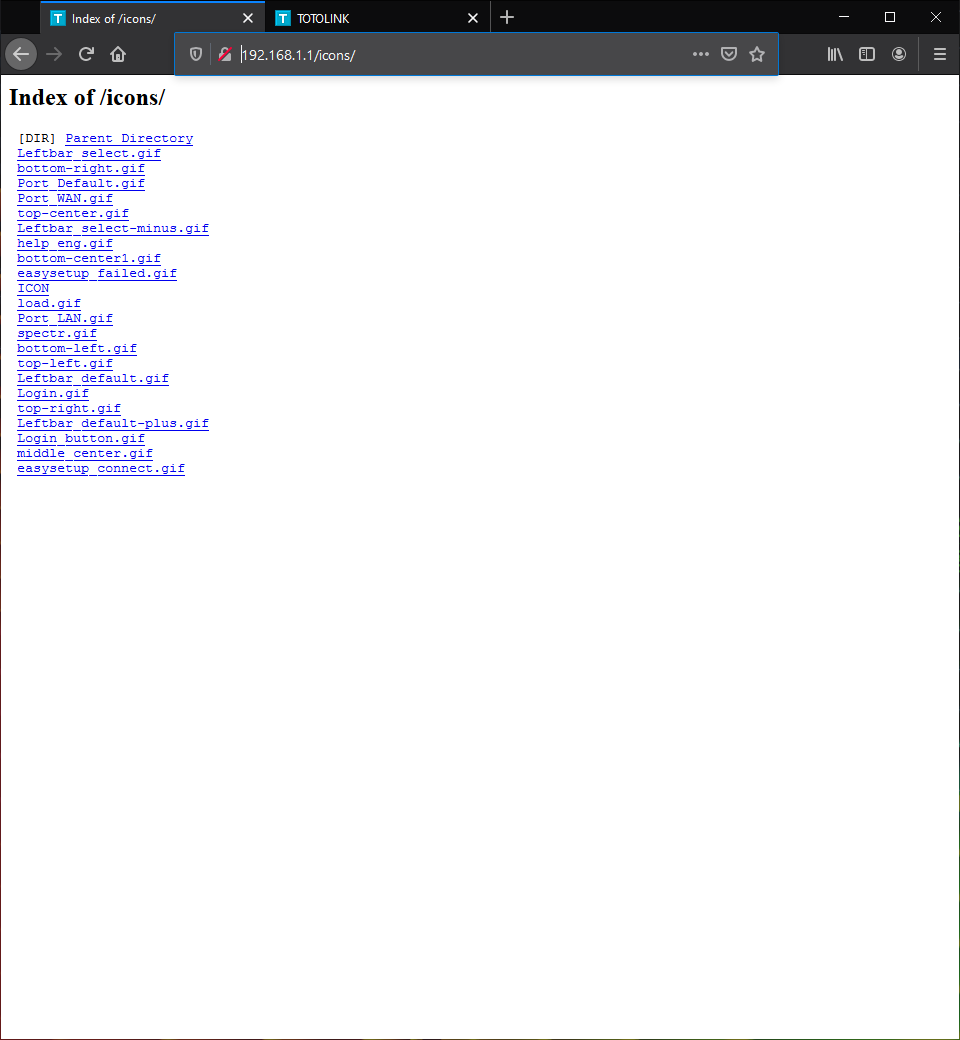 swzhouu/cve-2020-27368
TOTOLINK-A702R-V1.0.0-B20161227.1023 目录索引漏洞
 rauc/rauc-1.5-integration
CVE-2020-25860 修复的集成示例
 bytereaper77/cve-2025-9090
Tenda AC20 16.03.08.12 中的命令注入漏洞 (/goform/telnet)









