
 #1

 analyticeth/chronomaly-webos
CVE-2025-38352 针对 LG webOS 智能电视(ARM64)的内核漏洞利用程序。在真实消费者硬件上实现持久 root,采用新颖的利用技术。已负责任地向 LG 披露。
 al1ex/checkpwd
Check the default pwd of product via checklist.
 jiegec/loongbleed
一个概念验证,演示龙芯 LA464/LA664 处理器中通过 LASX 向量寄存器未定义的高位比特造成的微架构数据泄露,类似于 ZenBleed。
 mathse/meltdown-spectre-bios-list
一份针对 CVE-2017-5715、CVE-2017-5753 和 CVE-2017-5754 的 BIOS/固件修复列表
 finngineering/apxutil
一个用于操作 Schneider Electric PLC 存档文件的工具
 interceptsuite/interceptsuite
用于 TCP/TLS/DTLS/UDP 流量的 MITM 代理,支持 STARTTLS、IoT、胖客户端等。
 mellow-hype/cve-2023-33476
针对 MiniDLNA <=1.3.2(CVE-2023-33476)堆溢出漏洞的利用程序
 sunn1day/cve-2020-36109-poc
CVE-2020-36109 PoC 导致 DoS
 revoltsecurities/cve-2024-7339
针对 CVE-2024-7339 的漏洞检测与利用工具
 synacktiv/canon-tools
用于解密佳能打印机固件的工具

 c4psu13/mali-pagecache-root
TCL 50C721(RTD1319 / Mali-G31)root 工具包 — 自主 CVE-2022-22706 漏洞利用链
 pro-me3us/cve_2022_38181_raven
FireTV 第二代 Cube (raven) 的 CVE-2022-38181 POC
 hydrausb3/wch-ch56x-lib
面向基于 WCH CH56x 的开发板的库,包含经过测试的 USB3/USB2/HSPI/SerDes 驱动、日志记录和延迟中断。
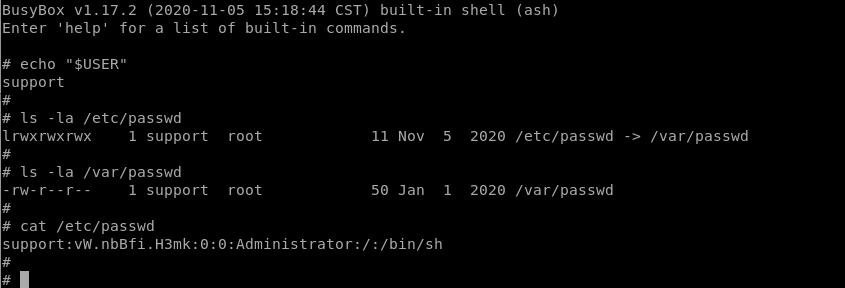 leoservalli/privilege-escalation-mitrastar
MitraStar 路由器上的权限提升漏洞

 ret2/pwn2own-auto-2024-charx
针对 Phoenix Contact CHARX SEC-3100 的可正常工作的漏洞利用程序,使用 Scapy 原始以太网数据包触发漏洞,并获得交互式反向连接 Shell。
 bttea/cve-2018-14714-rce-exploit
ASUS 无线路由器 RCE 漏洞









