
 #1
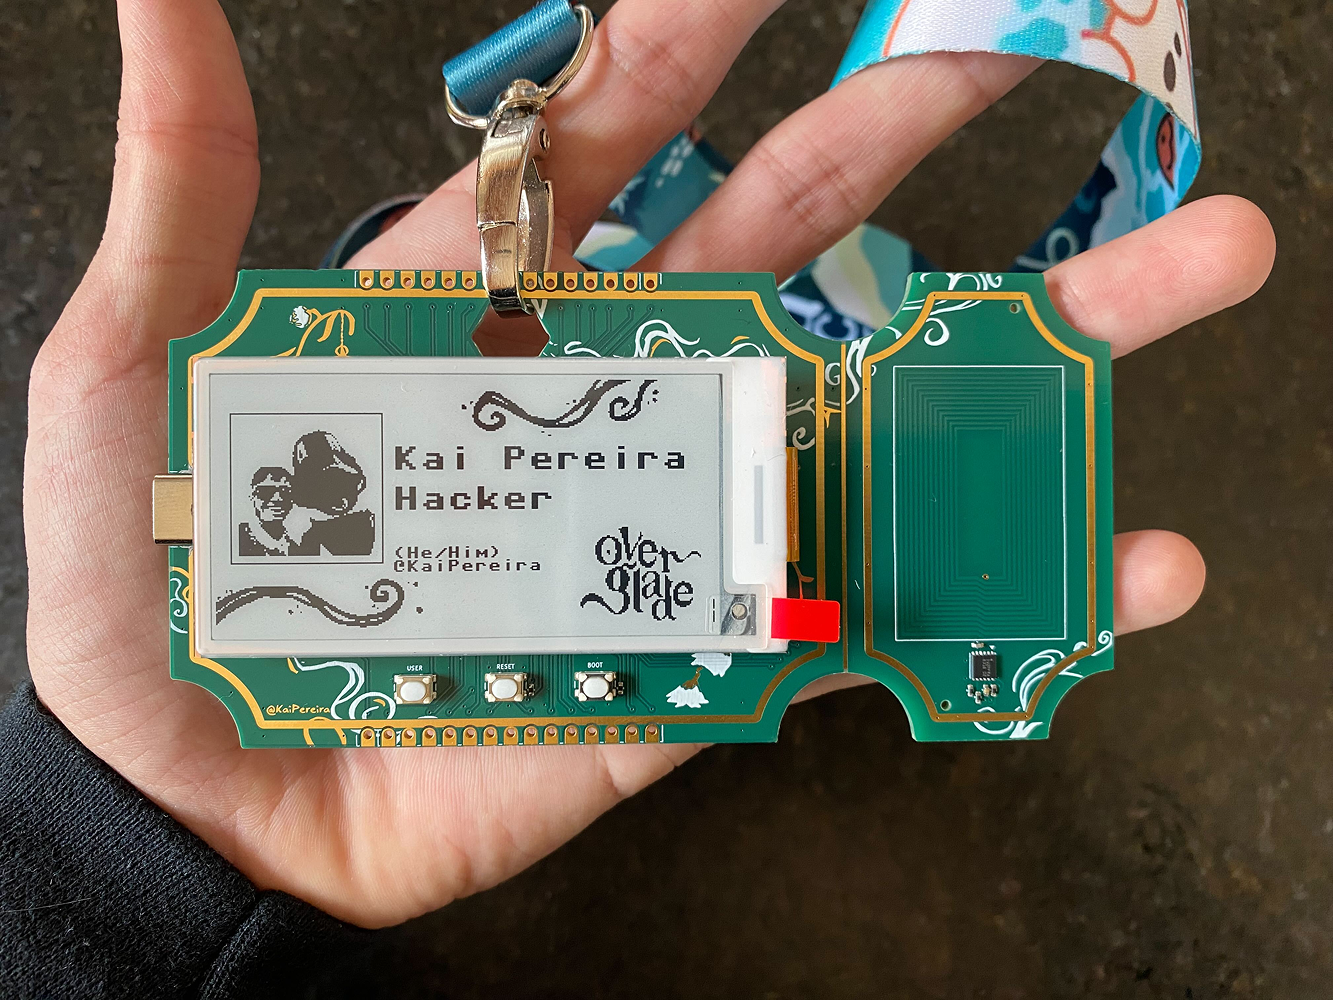
 kaipereira/overglade-badges
NFC黑客马拉松徽章,用于新加坡的Overglade游戏创作马拉松!
 mahdamin/esp-idf-injection-ng
在 ESP-IDF v5+/v6+ 上通过一条命令的 objcopy --weaken-symbol 补丁实现原始 802.11 帧注入。通过 esp_wifi_80211_tx() 启用认证(SAE Commit)、Deauth、Reassoc、Disassoc…
 syss-research/radio-hackbox
用于演示无线输入设备漏洞的概念验证工具
 nccgroup/nobex
nOBEX 允许模拟 PBAP、MAP 和 HFP 配置文件,以测试车载信息娱乐系统及使用这些配置文件的类似设备。
 adamlaurie/hdmi-sniff
嗅探HDMI DDC(I2C)流量
 arthastang/router-exploit-shovel
针对无线路由器栈溢出类型的自动化应用程序生成
 himitsushell/himitsushell
shell 脚本保护器(混淆、嵌入式解释器、DRM)——对内核跟踪不可见
 epsilon537/boxlambda
基于FPGA的微型计算机沙箱,用于软件和RTL实验
 toddmaustin/mojo-v
RISC-V ISA扩展用于利用ML-KEM-512密钥封装和SIMON-128加密实现硬件强制秘密计算,支持数据无感知执行,性能接近原生。

 nccgroup/cachegrab
一款旨在帮助针对支持 TrustZone 的 ARMv8 内核安全世界中的软件执行和可视化踪迹驱动缓存攻击的工具
 watchfulip/tp-link-decrypt
解密 TP-Link 固件

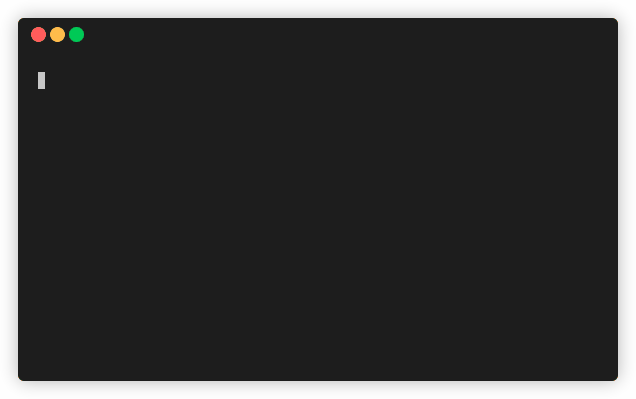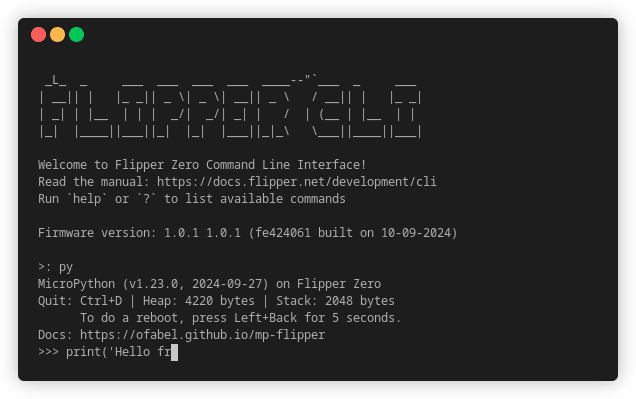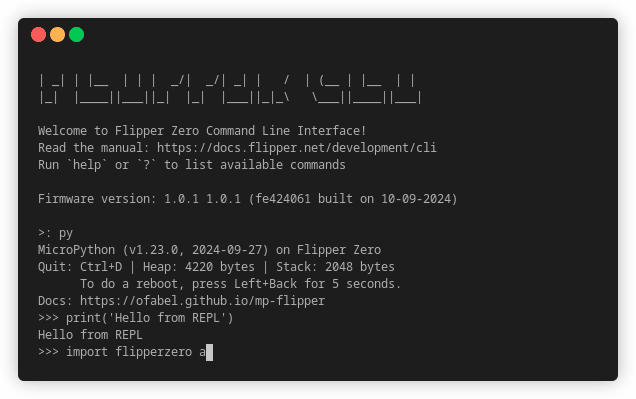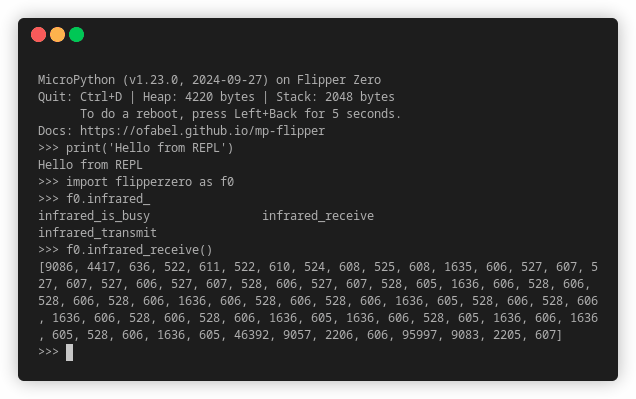 ofabel/mp-flipper
Python 对 Flipper Zero 的支持
 marcnewlin/presentation-clickers
无线演示翻页笔中的按键注入漏洞
 bunnie/dc34-vault
DC34 徽章的 Vault 应用
 xh4h/satellian-cve-2020-7980
演示 Intellian 卫星控制器 RCE 漏洞的 PoC 脚本









