
 #1

 matheus-garbelini/esp32_esp8266_attacks
ESP32/8266 Wi-Fi 漏洞的概念验证(CVE-2019-12586、CVE-2019-12587、CVE-2019-12588)
 nccgroup/nobex
nOBEX 允许模拟 PBAP、MAP 和 HFP 配置文件,以测试车载信息娱乐系统及使用这些配置文件的类似设备。
 likaifeng0/cve-2018-9995_dvr_credentials-dev_tool
针对CVE-2018-9995的利用工具,通过带有cookie绕过的HTTP请求从暴露的DVR设备中提取凭证,针对多个供应商型号。
 synacktiv/yealink_tools
用于提取 Yealink VOIP 升级文件的逆向工程脚本
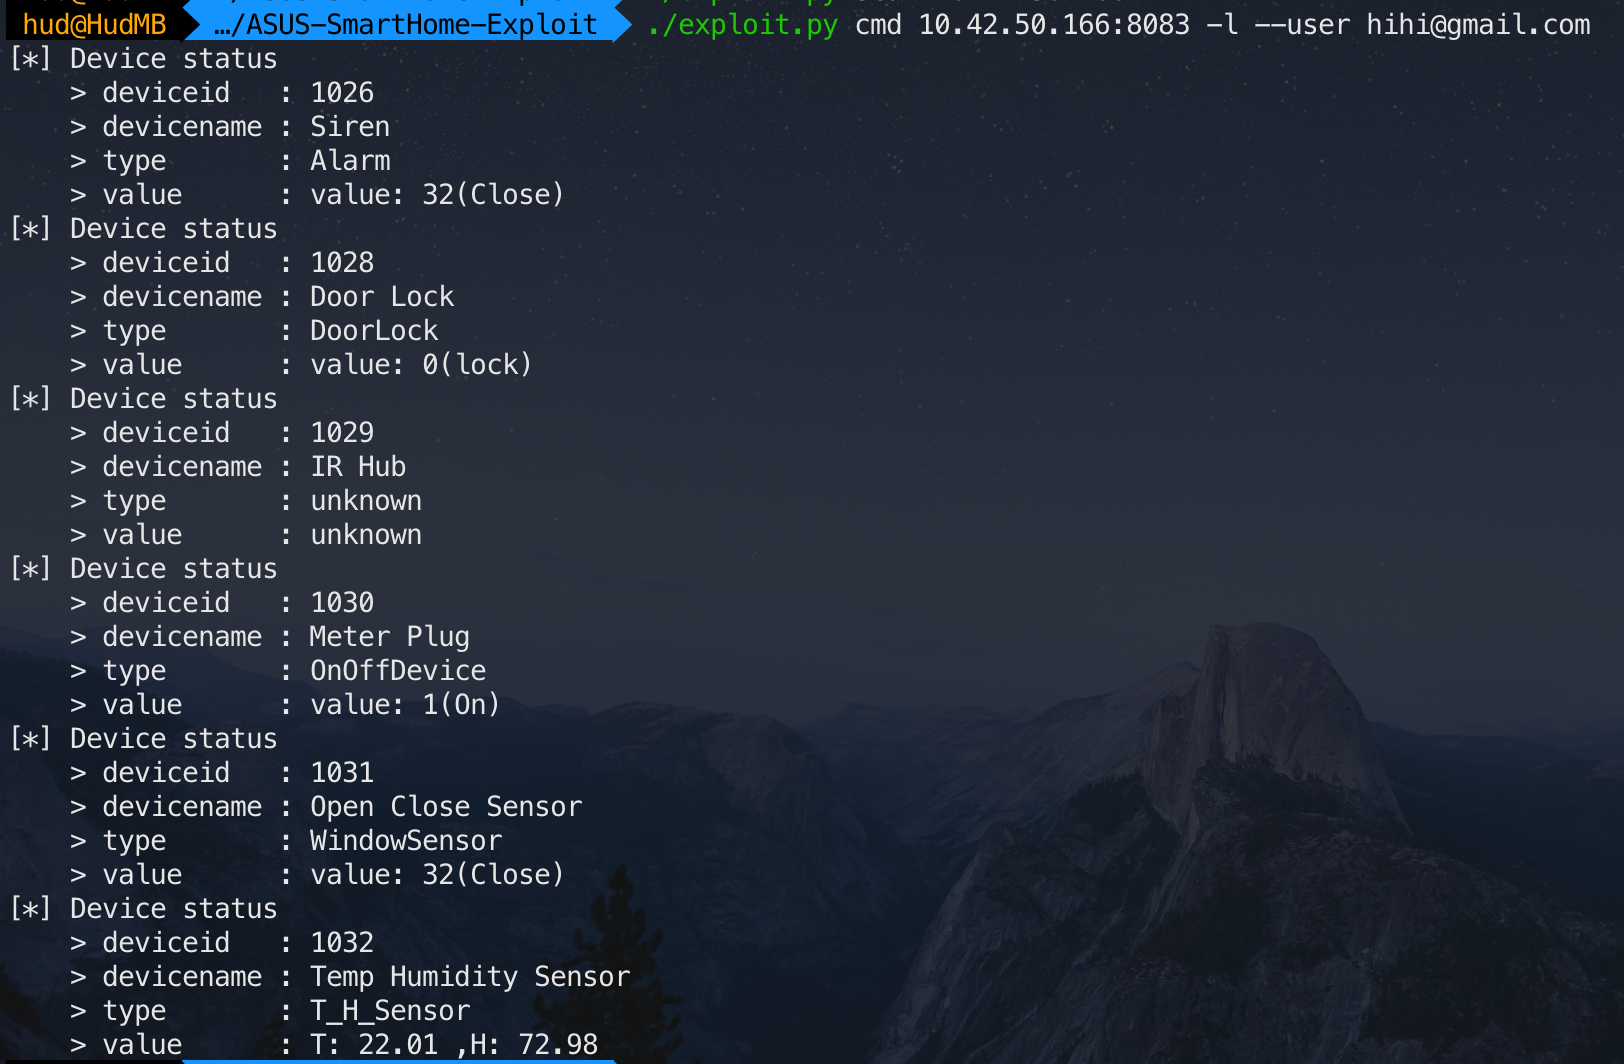 tim124058/asus-smarthome-exploit
ASUS SmartHome 漏洞利用(CVE-2019-11061 和 CVE-2019-11063)
 henkaku/henkaku
Homebrew 启用器,适用于 PS Vita
 pagalaxylab/unifuzzer
基于 Unicorn 和 LibFuzzer 的闭源二进制模糊测试工具
 laginimaineb/cve-2015-6639
使用 PRDiag* 命令的 QSEE 权限提升漏洞利用(CVE-2015-6639)
 lodi-g/cve-2019-13361
Smanos W100 1.0.0 设备存在不安全的权限,同一Wi-Fi网络上的攻击者可以利用该漏洞。
 securelayer7/pwnfb50
:unlock: 将任意 FB50 智能锁的所有权转移给自己(CVE-2019-13143)
 dnatividade/arduino_mousejack
用于 Arduino UNO 的 Mousejack
 theofficialflow/trinity
Trinity Exploit - 模拟器逃逸
 h00die/msf-testing-scripts
Metasploit 测试中的模块
 andripwn/cve-2018-18852
CERIO RCE CVE-2018-18852,经身份验证(厂商默认凭据)的基于 Web 的 RCE,以 root 用户身份执行。
 arthastang/router-exploit-shovel
针对无线路由器栈溢出类型的自动化应用程序生成
 owasp/ninja-pingu
高性能网络扫描器,适用于大规模IP与端口扫描,支持服务识别、嵌入式设备检测,并通过插件框架进行漏洞分析。
 alexandre-bartel/cve-2019-12594
这是针对 CVE-2019-12594 的概念验证代码,该漏洞存在于 DOSBox 0.74-2 中。









