
 #1

 pulkin/esp8266-injection-example
示例项目,用于演示 ESP8266 芯片的数据包注入/嗅探功能。
 ultramangaia/xiaomi_mi_wifi_r3g_vulnerability_poc
一个小米路由器R3G(版本2.28.23及之前)存在一个登录绕过漏洞(CVE-2019-18371)和一个命令注入漏洞(CVE-2019-18370)。
 axcheron/crestron_getsudopwd
利用 CVE-2018-13341 的工具,用于恢复 Crestron 设备上的隐藏账户密码
 darkarnium/secpub
已发布的安全漏洞、研究及相关信息。
 nevercodecorrect/lede-17.01.3
Version-contains-cve-2019-12272
 oscardagrach/cve-2019-5700
CVE-2019-5700
 davidkowalk/arduino-netcat-backdoor
*概念验证* 攻击运行 Windows 7 或更高版本的 Windows 机器,创建一个持久后门。
 telefonica/sdk-sms-stack
提供基于GSM SMS的TCP/IP类特性框架,采用AES+CTR加密,支持在TypeScript、Python和Android之间实现安全有序的设备间消息流。
 withsecurelabs/usb-ninja-detection-poc
检测USB Ninja键盘注入攻击,通过记录按键和应用事件,为防御性监控提供概念验证。
 userlandkernel/usbusted
Apple USB 协议研究

 kevinherron/stack-overflow-poc
CVE-2018-12086影响多个OPC UA栈的概念验证
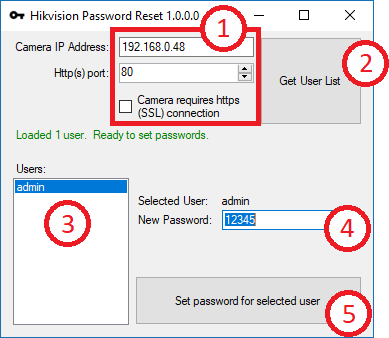 bp2008/hikpasswordhelper
一款利用约2014-2016年海康威视摄像机固件中后门的工具,可帮助机主更改遗忘的密码。
 finn79426/cve-2012-5960-poc
CVE-2012-5960, CVE-2012-5959 概念验证
 badnack/d_link_880_bug
针对D-Link 880固件的CVE-2017-14948
 armissecurity/urgent11-detector
Armis 开发的 URGENT/11 检测工具
 busescanfly/pretty
"PRinter Exploitation Toolkit" 局域网自动化工具









