
 #1

 malhyuk/cve-2022-38766
Renault ZOE 无钥匙系统漏洞的 PoC(CVE-2022-38766)
 lnversed/cve-2020-8423
针对 CVE-2020-8423 的自定义 C 语言漏洞利用程序,目标为 MIPS 路由器,具备挂钩 open() 系统调用的功能,并针对 Linux 内核 2.6.31 进行了定制。
 bignerd95/chimay-red
Vault 7 CIA 泄露中 Mikrotik 漏洞利用的工作 POC
 santokum/cve-2020-25478--asus-rt-ac87u-tftp-is-vulnerable-to-denial-of-service-dos-attack
ASUS RT-AC87U TFTP 容易受到拒绝服务(DoS)攻击
 xenokovah/inteltxe-poc
Intel Management Engine JTAG 概念验证 - 2022 年说明

 0xsamy/sweet-pineapple-builder
构建您自己的定制WiFi Pineapple Tetra固件,适用于任何基于MIPS 24Kc架构的路由器。(WiFi Pineapple Tetra DIY)
 infobyte/cve-2022-27255
自动化固件分析与漏洞利用工具包,针对CVE-2022-27255,一个影响30多种路由器型号的Realtek eCos SDK SIP ALG缓冲区溢出漏洞。包含PoC漏洞利用代码、Ghidra检测脚本以及DEFCON演讲材料。
 tacnetsol/cve-2019-10999
针对D-Link DCS-5020L的完整漏洞利用程序,同时提供针对其他易受影响设备的POC崩溃测试。
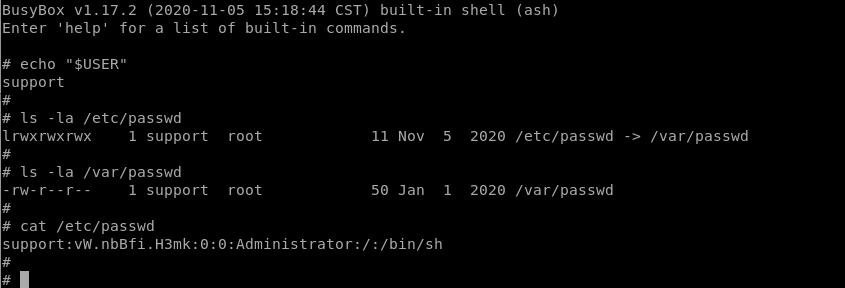 leoservalli/privilege-escalation-mitrastar
MitraStar 路由器上的权限提升漏洞
 microsoft/routeros-scanner
用于扫描 RouterOS(Mikrotik)取证痕迹和漏洞的工具。
 riverloopsec/killerbee
IEEE 802.15.4/ZigBee 安全研究工具包
 shaikusaf/system_bt_aosp10_r33_cve-2022-20229
# 带特定 CVE-2022-20229 补丁的 Android 蓝牙协议栈(Fluoride),为安全研究和漏洞利用开发提供易受攻击的版本。
 dozernz/bugstropics
用于 "Hunting Bugs In The Tropics" DEFCON 30 演讲的支持材料
 shaikusaf/system_bt_aosp10_r33_cve-2022-20224
AOSP蓝牙协议栈仓库,已修改以解决CVE-2022-20224,为Android 10提供了Fluoride蓝牙协议栈的修补版本。
 kuleuven-cosic/starlink-fi
用于 Starlink 终端黑盒安全评估的电压故障注入改装芯片,可绕过引导加载程序签名验证以执行任意固件。
 henry4e36/cve-2022-31269
Nortek Control Linear eMerge E3-Series 信息泄露
 leonardobg/cve-2022-24654
针对INTELBRAS ATA 200固件74.19.10.21中经过身份验证的存储型跨站脚本(XSS)漏洞的概念验证漏洞利用,目标是Syslog服务器地址字段。









