
 #1
用于评估物理硬件、嵌入式系统和物联网设备安全性的工具。
Kitploit 推荐

 owasp/securetea-project
OWASP SecureTea 项目为各类设备(个人电脑/服务器/物联网设备)提供一站式安全解决方案
 pspreverse/ftpm_attack
我们论文的代码与数据工件:“faulTPM: Exposing AMD fTPMs’ Deepest Secrets”
 fzbacon/cve-2019-18370_xiaomi_mi_wifi_rce_analysis
针对 CVE-2019-18370 的技术分析和概念验证利用代码,该漏洞为小米 Mi WiFi 路由器中的远程代码执行漏洞。包含漏洞分析及利用方法。
 toxich4/cve-2023-30459
CVE-2023-30459
 darknesschieftain/injection-vulnerability-in-paradox-security-systems-ipr512-cve-2023-24709-poc
在 Paradox Security System IPR512 Web 控制台登录表单页面中,攻击者可以输入 JavaScript 字符串,例如 `</script>`,这会覆盖文件 `login.xml` 中的配置,并导致登录页面崩溃。

 smillier/hydralincan
用于 LIN 和 CAN 总线的 Hydrabus Shield
 seifallahhomrani1/cve-2023-0861-poc
分析与复现 NetModule 路由器中的命令注入漏洞 (CVE-2023-0861)
 wack0/batondrop_armv7
针对 armv7 (MSM8960) 的 baton drop (CVE-2022-21894) 实现
 joelgmsec/thunderstorm
用于利用UPS设备的模块化框架
 yilin1203/cve-2022-40881
CVE-2022-40881 的概念验证利用代码,针对 SolarView Compact 设备。使用 fofa 查询进行侦察,并通过 payload 投递进行漏洞验证。
 ethancunt/cve-2022-45600
针对 Aztech WMB250AC 路由器中命令注入漏洞的概念验证利用,通过未净化的 GET 参数实现认证后的权限提升,获取 root shell。
 0vercl0k/kepaboo
中和 KEPServerEX 反调试技术
 swzhouu/cve-2022-48311
HP Deskjet 2540 系列打印机固件版本 CEP1FN1418BR 和产品型号 A9U23B HTTP 配置页面跨站脚本 (XSS) 漏洞
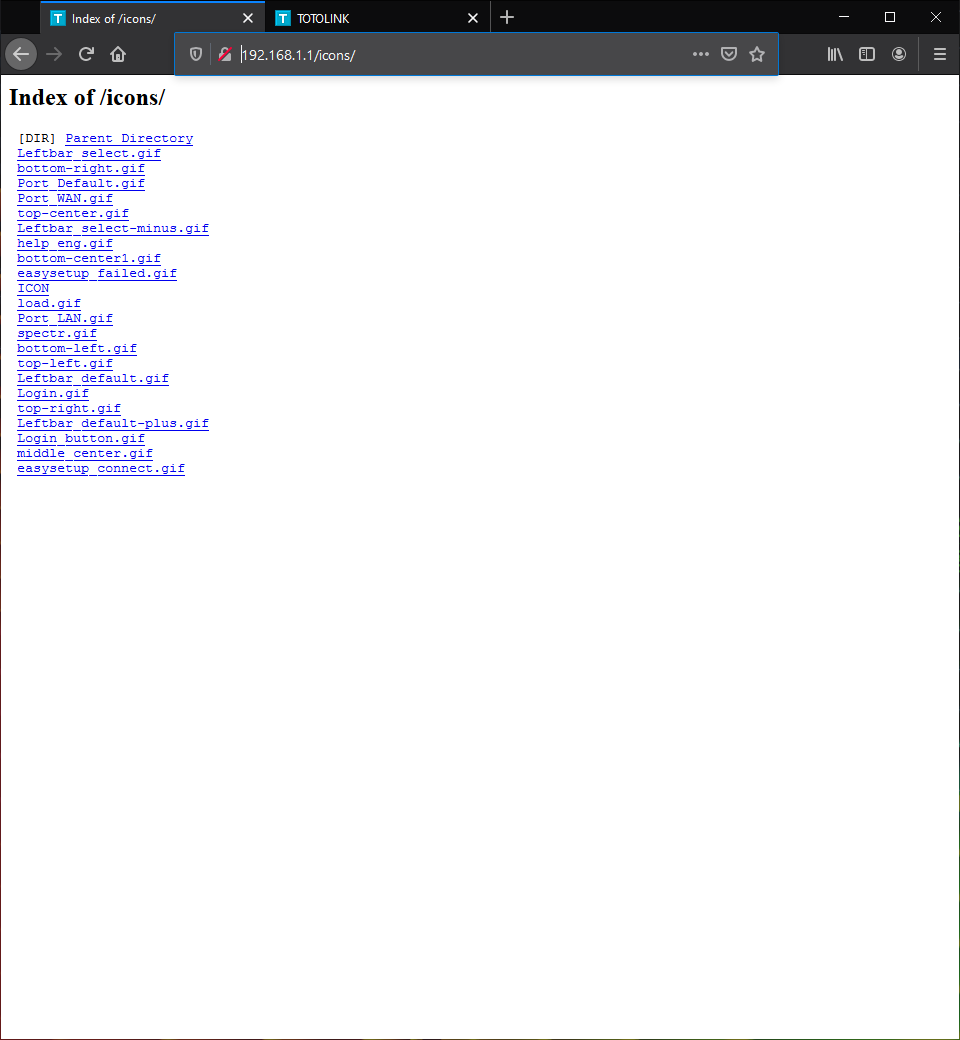 swzhouu/cve-2020-27368
TOTOLINK-A702R-V1.0.0-B20161227.1023 目录索引漏洞
 risinek/esp32-wifi-penetration-tool
探索ESP32平台攻击附近Wi-Fi网络的可能性。
 dumitory-dev/cve-2020-35391-poc
Tenda N300 通过畸形HTTP请求头绕过认证
 rdomanski/exploits_and_advisories
收录我所[共同]发现或[共同]撰写的公开漏洞利用、漏洞和安全公告的仓库。








