
 #1

 medusalix/freemdu
用于通过 Miele 家电的光学诊断接口进行通信的开源硬件和软件工具
 smittix/intercept
iNTERCEPT,一个免费且开源平台,将顶尖信号情报工具整合到一个易于访问的界面中。
 googlesky/cve-2026-129353
针对 CVE-2026-129353 的漏洞验证(PoC)与 QEMU-mipsel 实验环境,该漏洞是 D-Link DIR-600L 的 authentication.cgi 中一个无需认证即可触发的栈溢出,并附有崩溃与保存返回地址(saved-RA)控制的证据。
 googlesky/cve-2026-129352
TRENDnet TEW-657BRM 1.00.1 upgrade_flash.cgi:将 multipart 首行通过 strncpy 复制到 128 字节的栈帧缓冲区(ra +192),未检查分隔符 -> 任意大小导致 SIGSEGV。经哈希校验的 CGI 在 qemu-mips…
 googlesky/cve-2026-129351
复现 CVE-2026-129351,这是 TRENDnet TEW-657BRM mini_httpd 中的一个预认证越界写入漏洞,在 qemu 下运行经哈希校验的 MIPS 固件,并附带 PoC 和边界垫片差分对比。
 googlesky/cve-2026-129354
CVE-2026-129354 的复现实验环境与 PoC,该漏洞是 D-Link DIR-600L HNAP hnap_main 中通过 SOAPAction 头触发的预认证栈溢出,并附带 qemu-mipsel 固件测试框架。
 theopolis/uefi-firmware-parser
解析BIOS/Intel ME/UEFI固件相关结构:Volumes、FileSystems、Files等
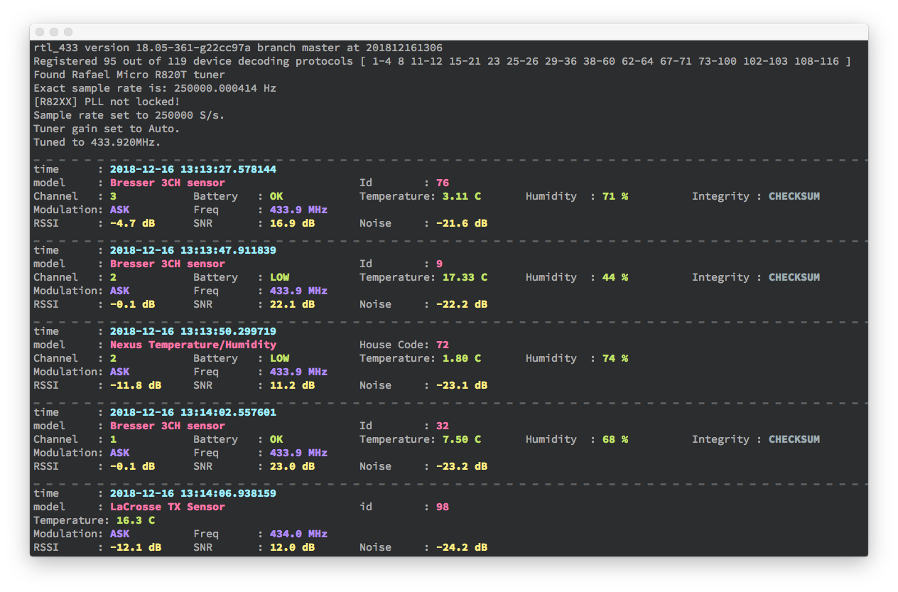 merbanan/rtl_433
用于解码ISM频段(及其他频率)上设备无线电传输的程序
 pq-code-package/mlkem-native
安全、快速且可移植的 ML-KEM / FIPS 203 C90 实现
 al4n4n/cve-2026-58115
CVE-2026-58115 的 PoC、非破坏性扫描器、Docker 实验环境、PCAP 和 Suricata/Sigma 检测规则;该漏洞可在 Siemens SIMATIC IoT2050 上通过 Node-RED 管理 API 无需身份验证地以 root 权限远程执行代码。
 mafarricos/badbox-tv-audit
通过 ADB 审计 Android TV 和 Google TV 设备是否存在 BadBox、XCPE 和 Vo1d 恶意软件,并配备 VPN 流量哨兵、IoC 黑名单和可逆修复功能。
 flipperdevices/flipperzero-firmware
Flipper Zero 固件源代码
 fixedbyreboot/cve-2026-124002-poc
针对 Copeland/Dixell XWEB EVO 中五个预认证 CVE 的 Python PoC:通过 .lua 汇聚点实现操作系统命令注入、setuid-root wlua 提权、硬编码主密码以及未认证配置写入,并附带 Docker 实验环境重建。
 meshcore-dev/meshcore
一种新的轻量级混合路由网状协议,适用于分组无线电台
 geeoon/fault-injection-finder
自动发现并执行故障注入攻击
 commit-regrets/samsung_tizen_tv_root
研究工具包,通过 Chromium WasmGC RCE 和 V4L2 physmap 任意物理内存访问,对三星 Tizen 9 电视进行 root,并具备持久化的开机自启载荷和 root shell 通道。
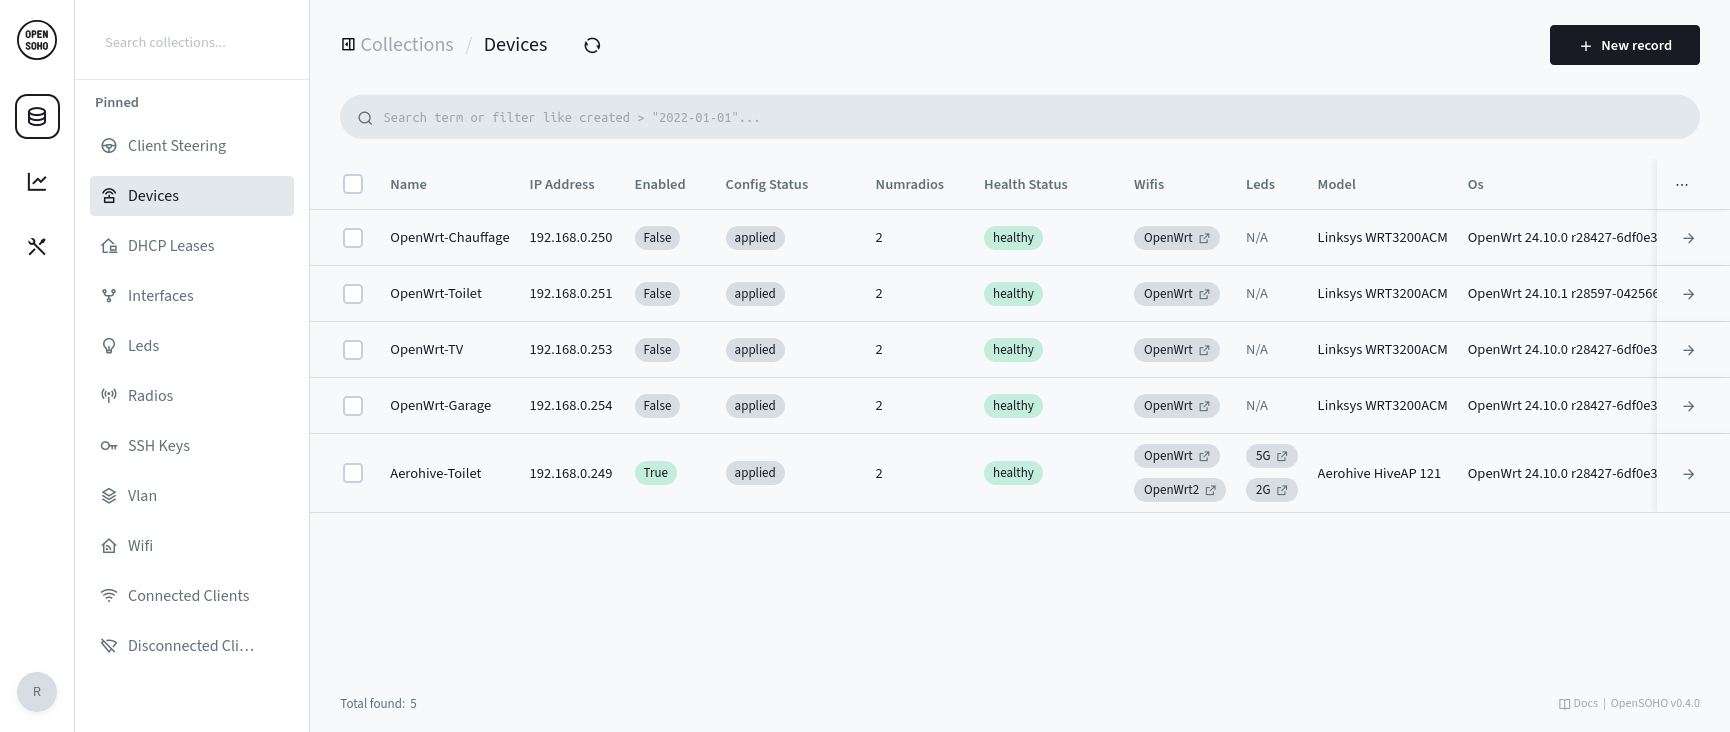 rubenbe/opensoho
轻量级的OpenWRT设备管理平台,适用于小型网络。针对2–20台设备提供集中配置、监控和WiFi管理,部署简单且兼容OpenWISP。








