
 #1

 aliask/dinkleberry
修补受 CVE-2024-3272 影响的 D-Link 设备
 theofficialflow/presentations
精选的安全会议幻灯片与演讲合集,涵盖游戏主机漏洞利用、内核漏洞和沙箱逃逸。
 zarcolio/flipperzero
此仓库包含我自己的 Ducky/BadUSB 脚本、相关的 PowerShell 脚本以及其他与 Flipper Zero 相关的内容。
 sec5gloc/sec5gloc
对抗性鲁棒的深度学习架构,用于安全的5G室内定位,融合卷积神经网络与多头注意力机制,以抵御信号欺骗和对抗性扰动。
 rosesecurity/apologee
APOLOGEE 是一个 Python 脚本和 Metasploit 模块,用于枚举西门子 APOGEE PXC BACnet 自动化控制器(所有早于 V3.5 的版本)和 TALON TC BACnet 自动化控制器(所有早于 V3.5 的版本)上的隐藏目录。该漏洞利用的 CVSS 评分为…
 yashodhanvivek/cp-xr-de21-s--4g-router-vulnerabilities
本报告针对CVE-2025-44039,该编号保留给路由器UART漏洞,发现者为Yashodhan Vivek Mandke。请下载此仓库中的报告PDF。
 yash-chandna/cve-2024-34463
针对CVE-2024-34463的概念验证漏洞利用,目标是BPL Smart Weighing Scale PWS-01-BT中不充分的蓝牙安全性。包含BLE扫描器和基于Python的攻击脚本。
 seriousattempts/bootloader_unlock_retroid_pocket_3plus
# 使用 CVE-2022-38694 解锁 Retroid Pocket 3+ 的引导加载程序
 fakeshell/cve-2021-1931-bbry-key2
针对 BlackBerry Key2 (LE) 的概念验证 CVE-2021-1931 漏洞利用,可临时刷写未签名镜像
 sentinel-one/efi_fuzz
基于覆盖引导的UEFI NVRAM变量模糊测试器,使用Qiling仿真和AFL++,通过自动化输入变异和崩溃检测来发现固件漏洞。
 binarly-io/fwhunt-scan
用于分析 UEFI 固件并使用 FwHunt 规则检查 UEFI 模块的工具
 watchtowrlabs/watchtowr-vs-sonicwall-preauth-rce-chain
PoC 漏洞利用链,利用 CVE-2023-44221 和 CVE-2024-38475 在 SonicWall SMA 100 设备上实现预认证远程代码执行。
 salesforce/hassh
HASSH 是一种网络指纹识别标准,可用于识别特定的客户端和服务器 SSH 实现。这些指纹可以以小型 MD5 指纹的形式轻松存储、搜索和共享。
 dest-3/cve-2023-46012
LINKSYS AC1900 EA7500v3 IGD UPnP 堆栈缓冲区溢出远程代码执行漏洞
 souravbaghz/carpunk
一个用于汽车安全测试的CAN总线注入工具包。执行接口控制、嗅探和CAN注入攻击,支持模拟和真实车辆。
 kosmokato/bad-dicom
CVE-2019-11687 利用框架
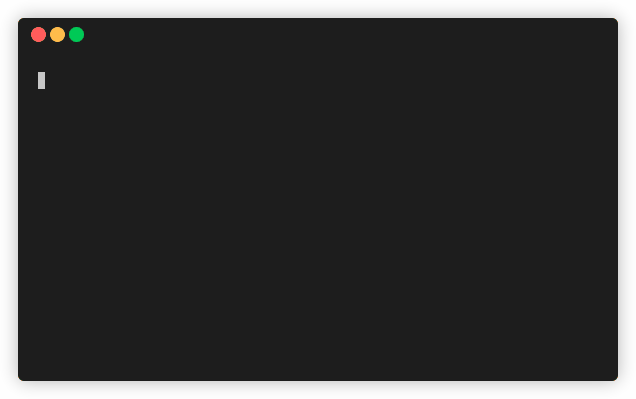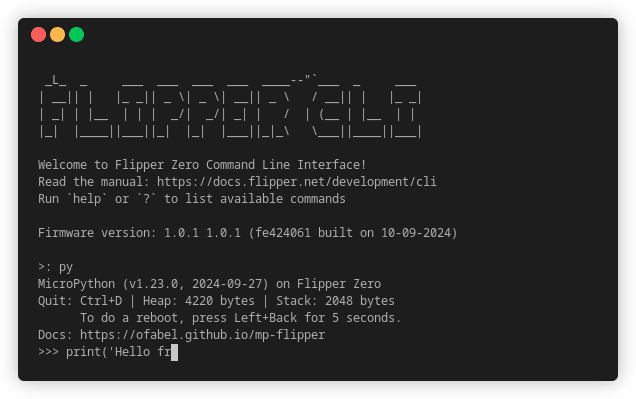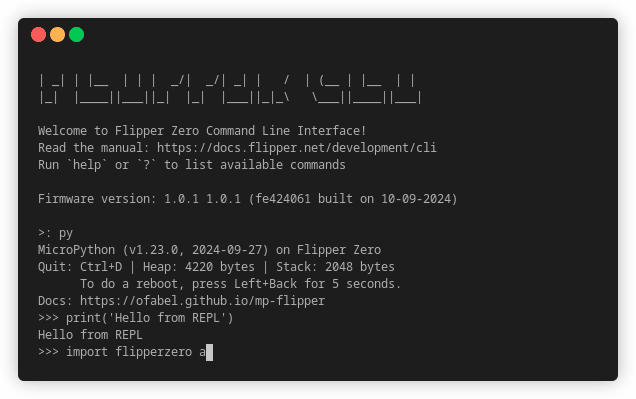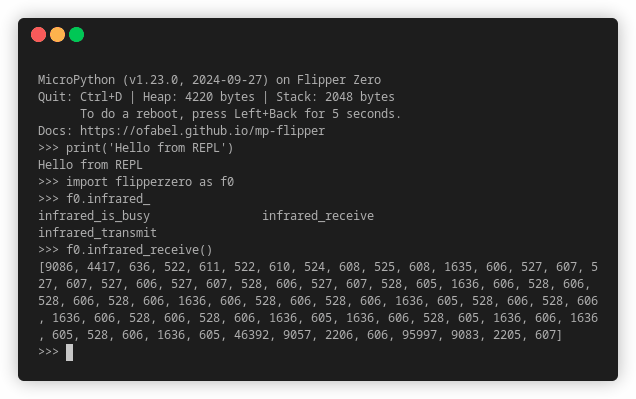 ofabel/mp-flipper
Python 对 Flipper Zero 的支持









