
 #1
用于评估物理硬件、嵌入式系统和物联网设备安全性的工具。
Kitploit 推荐

 elttam/publications
Offensive security research hub aggregating original vulnerability advisories, CVE proof-of-concept exploits, conference talks, and internal tooling…
 ironfox-oss/ironfox
Hardened Android web browser forked from Mull/Firefox with privacy-focused patches, anti-fingerprinting, telemetry removal, and secure defaults for…
 affolter-engineering/mqattack
用于MQTT渗透测试的Rust CLI:订阅/发布、broker指纹识别、ACL探测、主题枚举、凭据暴力破解,以及通过TLS/mTLS进行Last Will注入。
 nmap/nmap
高性能网络发现与安全审计工具,具备高级端口扫描、操作系统检测、服务版本检测,以及可脚本化的 NSE 引擎,用于自动化侦察和漏洞评估。
 mattifinder/rpmc_attacks
用于 RPMC 攻击的研究代码与硬件:电压毛刺、SPI 插入器固件,以及通过 NV 状态回滚暴力破解 Windows Hello 和 BitLocker PIN。
 geo-tp/esp32-bit-pirate
一款通晓所有协议、带 Web 版 CLI 的硬件黑客工具
 zephyrproject-rtos/zephyr
Zephyr 项目的主要 Git 仓库。Zephyr 是新一代、可扩展、优化、安全的多硬件架构 RTOS。
 oisf/suricata
用于实时流量检测、入侵检测与防御、协议分析以及基于规则的威胁狩猎的开源网络 IDS/IPS/NSM 引擎。
 dpt/chasehq
Chase H.Q. for ZX Spectrum — 逆向工程并以可移植 C 语言重建
 vulncheck-oss/initial-access-community
基于 Go 的漏洞利用工具,针对路由器、VPN、设备及物联网中未经身份验证的网络漏洞,并附带 PCAP、Suricata/Snort/YARA/Sigma 规则以及 Nmap 脚本。
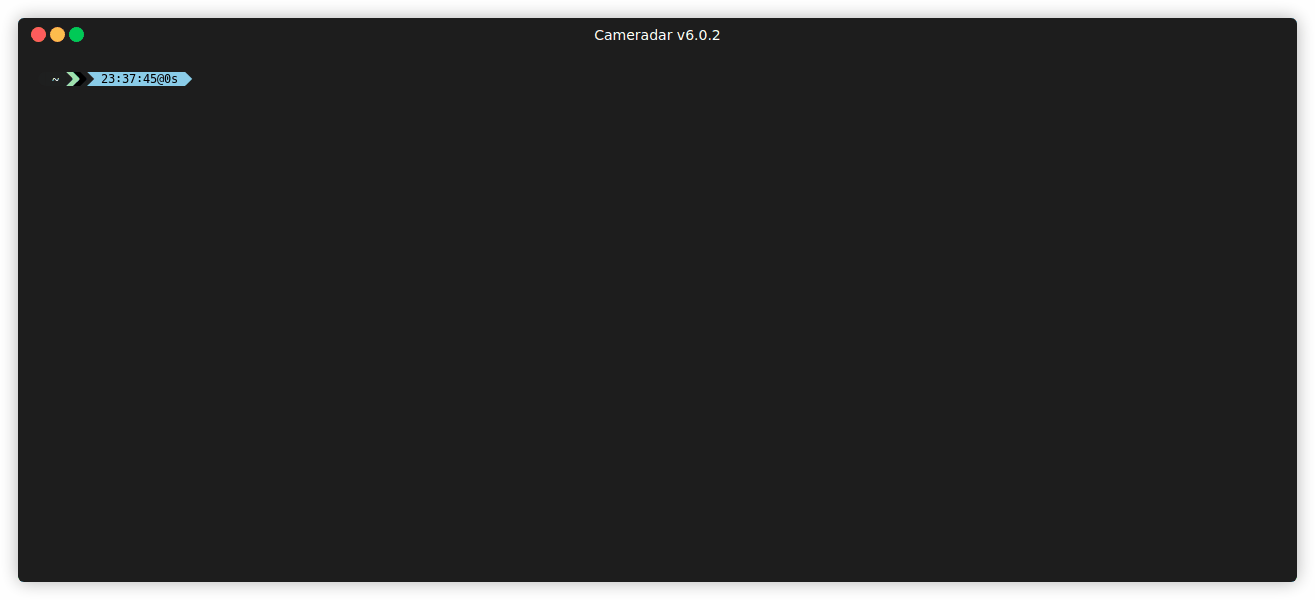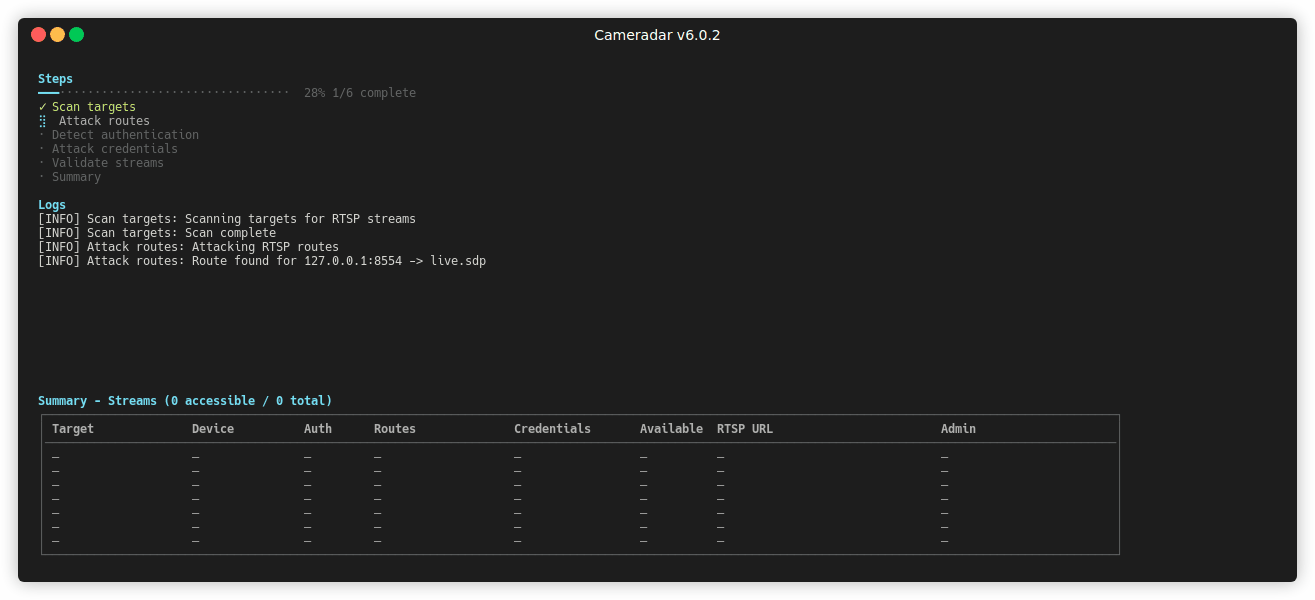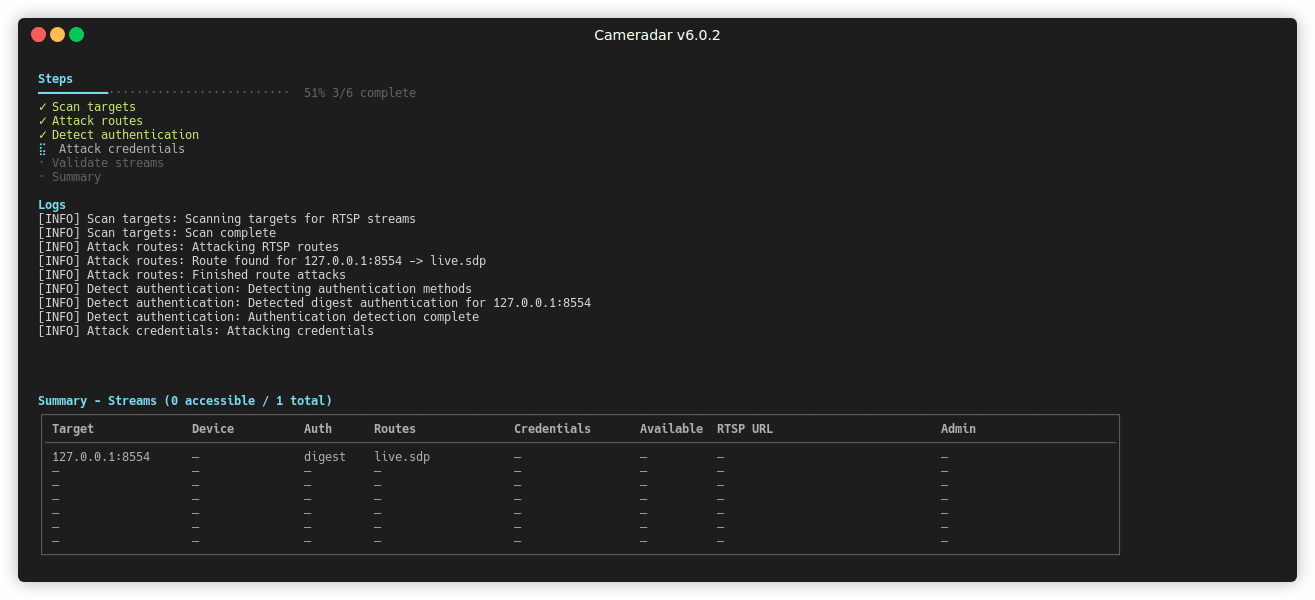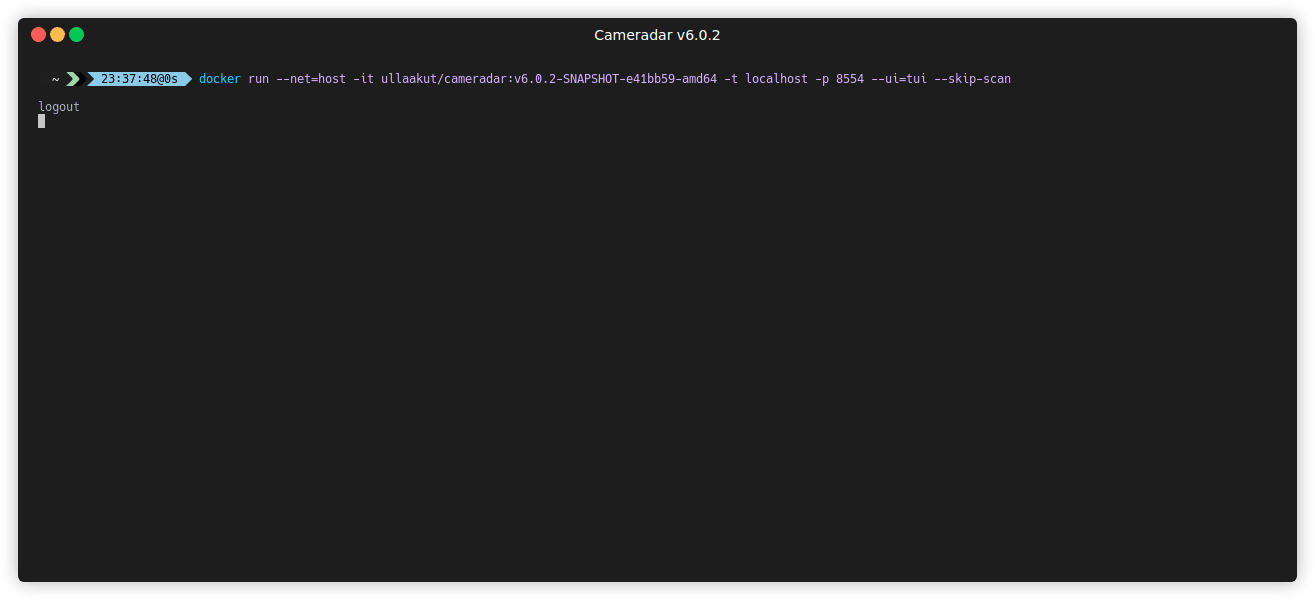 ullaakut/cameradar
Cameradar 攻击进入 RTSP 视频监控摄像机
 riscv-software-src/riscv-isa-sim
功能性RISC-V ISA模拟器,支持多种扩展(RV32/64、V、密码学),具有交互式调试模式、GDB集成和指令级建模,用于硬件-软件协同开发与架构探索。
 aomsin2526/xperia_5_bl_unlocker_poc
我对使用 CVE-2021-1931 解锁 Xperia 5 SO-01M 的 p42(SO-01M_55.0.D.7.203_1319-8175_R9A)引导加载程序(bootloader)的看法
 dorskfr/tapodate
利用 CVE-2021-4045 设置本地 Tapo C200
 praetorian-inc/nerva
Fast service fingerprinting CLI for 170+ protocols (TCP/UDP/SCTP) - built by Praetorian
 idoka/awesome-canbus
:articulated_lorry: 精选的 CAN 总线工具、硬件和资源,面向网络安全研究人员、逆向工程师和汽车电子爱好者。
 aleph-void/ghidra-rare
A repository of SLEIGH support for rare processor ISAs
 wolfssl/wolfcose
一个快速、便携且轻量级的COSE + CBOR实现,适用于嵌入式系统。支持PQC、FIPS 140-3、DO-178和MISRA C。由wolfSSL提供技术支持。








