
 #1

 christbowel/cve-2026-56111
概念验证漏洞利用,针对 Marlin 固件 M421 G 代码处理程序中的 CVE-2026-56111 越界写入漏洞,展示通过特制 G 代码命令实现的受限内存破坏。
 pr0v3rbs/firmae
面向动态分析的大规模 IoT 固件仿真
 litndat/camera-dahua-research-l-h-ng-cve-2021-33044
DAHUA_AUTH-BYPASS-CVE-2021-33044
 fomovet/cve-2025-29384
CVE-2025-29384的POC
 xernary/cve-2025-63821
Totolink A720R路由器漏洞的概念验证
 yousif-iq/cve-2026-39259
CVE-2026-39259
 scy-phy/minicps
用于信息物理系统的实时仿真框架,具备物理过程/控制设备模型及基于 Mininet 的网络仿真能力,专为 ICS 安全研究而构建。
 deepwoodssec/cve-2026-36522
CVE-2026-36522 的概念验证漏洞利用:通过 ArduPilot ArduPlane 中的 MAVLink PARAM_SET 进行未认证的 NaN 注入,导致拒绝服务或飞行参数被静默篡改。
 kaleth4/cve-2021-4045
命令注入漏洞利用工具,针对TP-Link Tapo C200摄像头(CVE-2021-4045),通过UART提供root shell访问,并包含逆向工程的uhttpd二进制分析。
 nadafarafat/bd-alaris-firmware-analysis
BD Alaris 8015输液泵固件安全分析(CVE-2016-9355)。识别出6个复合漏洞,包括明文Wi-Fi凭据、HTTP固件更新和禁用完整性检查。STRIDE威胁建模和MITRE Playbook验证。
 harbingerse7en/cve-2024-20154
技术分析文章,剖析 CVE-2024-20154——MediaTek MT6769 NB-IoT 基带固件中的栈缓冲区溢出漏洞,涵盖逆向工程与利用链。

 jiaoxianjun/btle
基于软件定义无线电(SDR)的低功耗蓝牙(BLE)数据包嗅探器和发射器,支持标准及非标准(原始比特)模式。
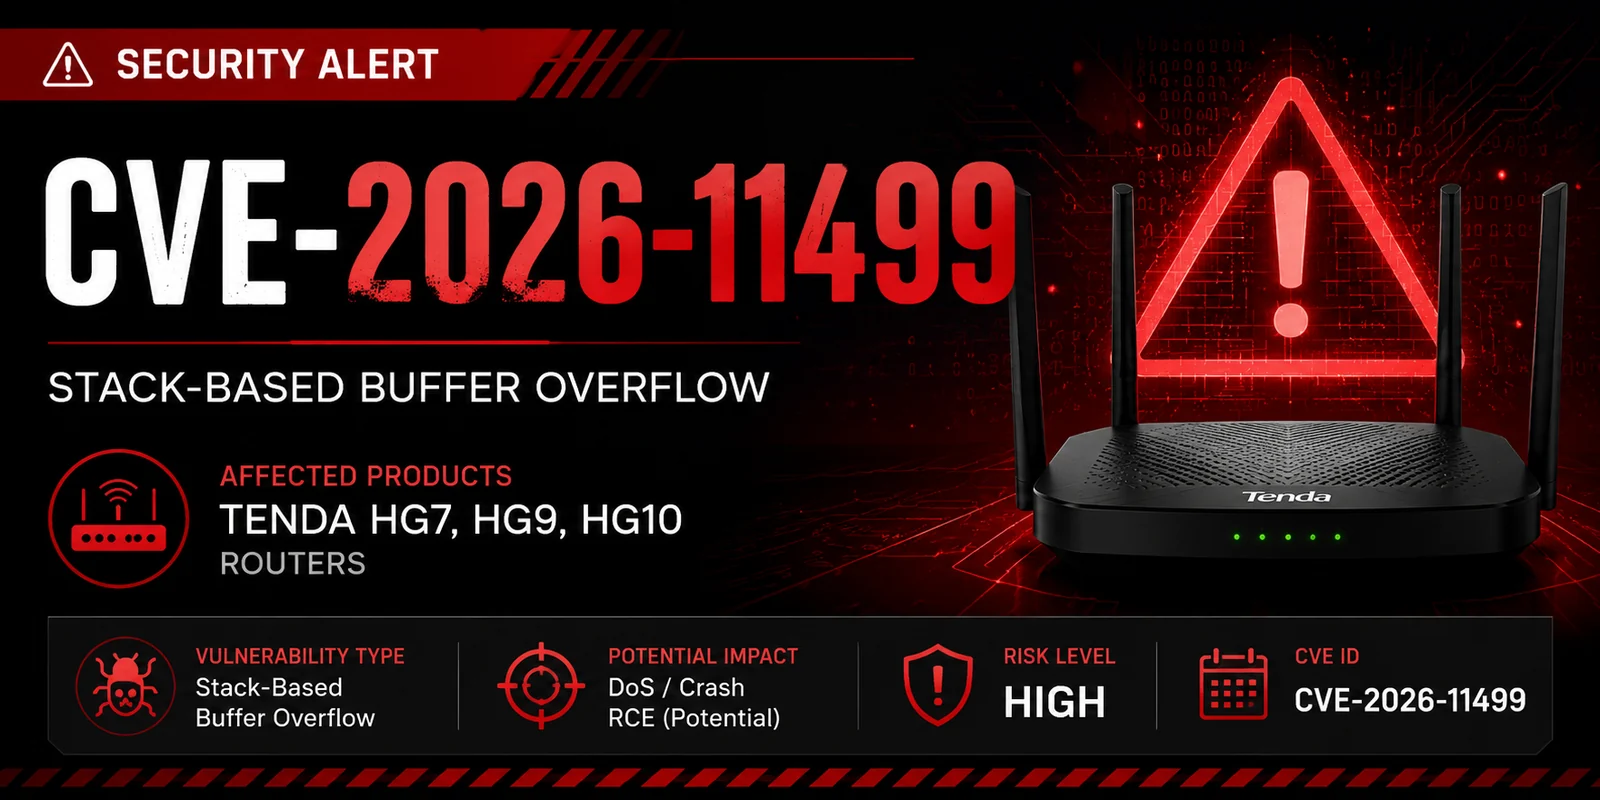 ashrafzaryouh/cve-2026-11499
CVE-2026-11499 的公告与技术分析,该漏洞是 Tenda HG7、HG9 和 HG10 路由器中基于栈的缓冲区溢出(CWE-121),内容涵盖影响、受影响型号和缓解措施。
 0xblackash/cve-2026-11499
CVE-2026-11499

 yoloshii/privacy-first-network
带断网保护开关的全屋VPN路由器。OpenWrt + WireGuard + AmneziaWG。保护所有设备,无需安装VPN应用。









