
 #1
用于评估物理硬件、嵌入式系统和物联网设备安全性的工具。
Kitploit 推荐

 sylhetyhackvenger/hikraven
HIKRAVEN - 面向专业渗透测试的高级海康威视安全评估平台。检测12+个CVE漏洞,包括CVE-2021-36260(严重),测试默认凭据,执行网络发现,并生成专业安全报告。仅限授权安全测试使用!🛡️🔒
 oiehnow/oieh-router-checker
一款Windows程序,只需单击一次即可检查我的路由器是否为Zbtlink ENDLESSDOORS后门(CVE-2026-66747)的目标
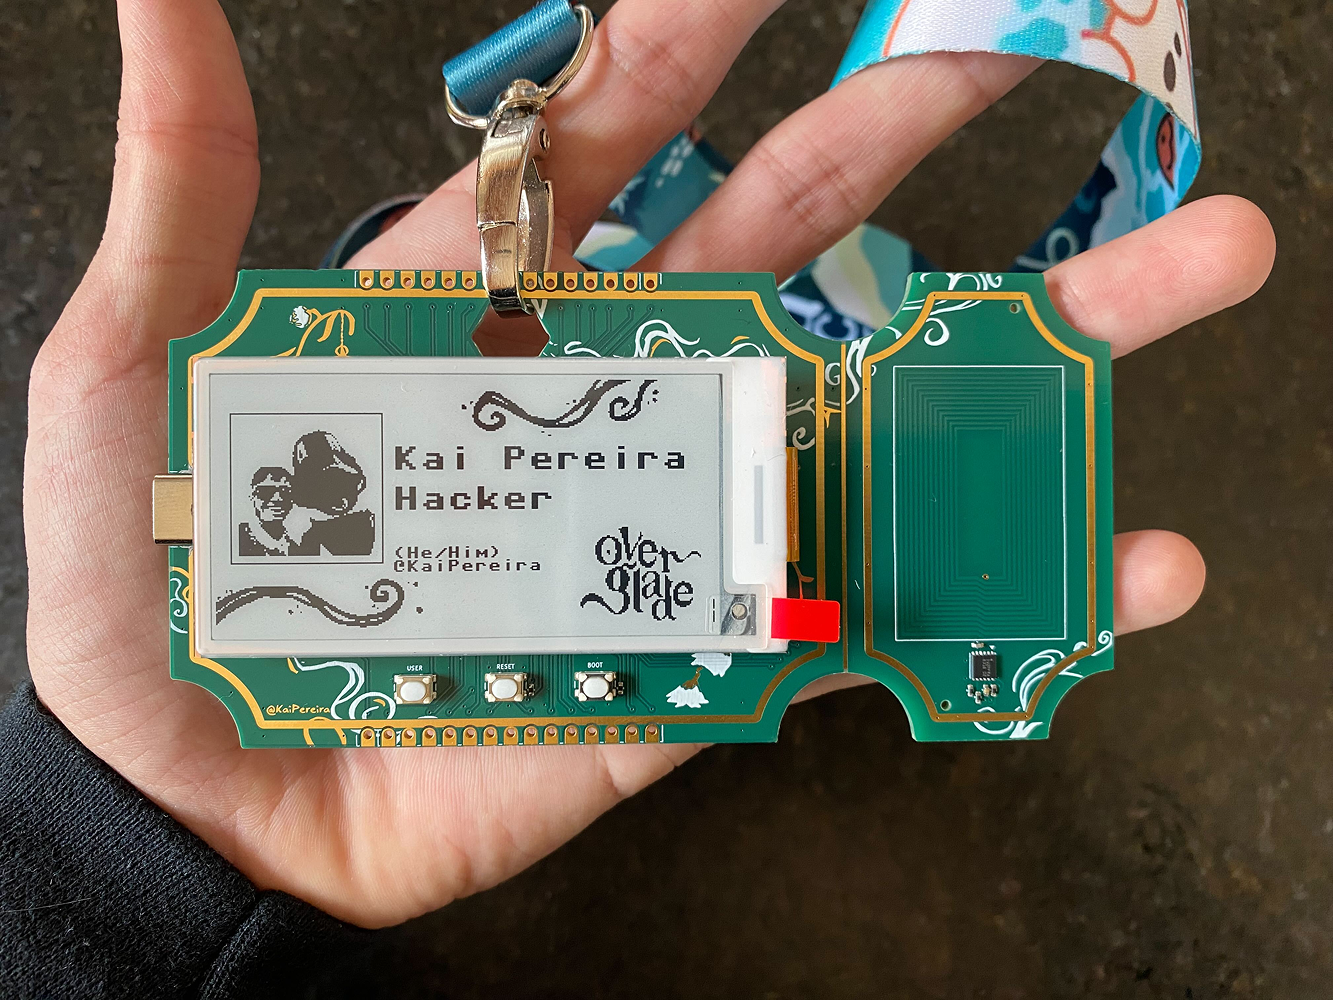 kaipereira/overglade-badges
NFC黑客马拉松徽章,用于新加坡的Overglade游戏创作马拉松!
 boreas37/cve-2026-64824-poc
CVE-2026-64824 — Home Assistant 备份-恢复符号链接路径遍历 → 根级 RCE。首个可用的 PoC,已在真实 HA 2026.5.4 上验证(sitecustomize.py 覆盖)。GHSA-cwh8-w64c-4j5h
 mattgsys/cve-2026-19586
Python PoC,利用 CVE-2026-19586,即 TP-Link Omada SSL VPN 中的未认证命令注入漏洞,可通过 OpenVPN 用户名注入以 root 身份执行任意命令。
 yakushstanislav/ultraviolet
自托管网络发现与搜索引擎,具备持续端口扫描、对约100种服务的深度协议探测、本地CVE匹配,以及面向基础设施资产清单与风险监控的全文搜索功能。
 setsuneko/ghostlock_mt6983v_5.10
高风险漏洞 CVE-2026-43499,在 5.10 内核及 MediaTek MT6983V 上的实现。
 bunnie/dc34-vault
DC34 徽章的 Vault 应用
 alexhude/uemu
基于unicorn的IDA小型可爱模拟器插件。
 ggfuchsi-oss/lg-webos-kexec
通过 kexec 在已 root 的 LG webOS 电视上启动自定义 Linux 内核,支持逆向工程实现的 SoC 看门狗、framebuffer 负载以及 initramfs 内核构建流程。
 symbrkrs/ps5-uart
用于与 PlayStation 5 EMC 和 EFC 交互的接口
 xun404/spd_dump-macos
适用于macOS的UNISOC BootROM/FDL刷机工具:带有CVE-2022-38694 exec_addr2的修补版spd_dump、协议参考、分区规则、备份验证(UMS9621)
 jiegec/loongbleed
一个概念验证,演示龙芯 LA464/LA664 处理器中通过 LASX 向量寄存器未定义的高位比特造成的微架构数据泄露,类似于 ZenBleed。
 seemoo-lab/openhaystack
今天就打造你自己的“AirTags”🏷!通过苹果庞大的 Find My 网络追踪个人蓝牙设备的框架。
 minanagehsalalma/cve-2026-6837-zyxel-export-cgi-command-injection
CVE-2026-6837(影响 Zyxel export-cgi 的 PKCS#12 导出处理)的公开分析文章、PoC 与仿真材料。
 themalwareguardian/cve-2025-3052
关于 CVE-2025-3052 的研究,这是一个 Insyde 固件漏洞,暴露了一个能够修改安全关键指针的任意写入原语。
 xcracker000/cve-2024-56426
CVE-2024-56426 Exynos9830 Bootrom 漏洞利用 - SM-G985F
 limingxi6/cve-2020-9373-netgear-r6400
解决网络安全漏洞








