
 #1

 mirellesilvajs/iot-vuln-lab-cve-2017-17761
基于CVE-2017-17761的IoT设备漏洞利用的教育模拟
 otsmr/internet-of-vulnerable-things
我关于“脆弱物联网”主题的小型学期论文结果,以及针对CVE-2022-48194的漏洞利用。
 szymonh/inspector-gadget
CVE-2021-39685 描述及针对 Linux USB Gadget 溢出漏洞的示例利用代码
 lva/infineon-cve-2017-15361
简单PowerShell脚本,用于检查计算机是否使用了存在CVE-2017-15361漏洞的英飞凌TPM芯片。
 yarienkiva/honeypot-dlink-cve-2024-3273
快速简易的 CVE-2024-3273 蜜罐
 saaydmr/hikvision-exploiter
CVE-2017-7921, CVE-2021-36260 更新于 21/01/2026
 lastvocher/hikvision-cve-2017-7921-decryptor
解密通过CVE-2017-7921认证绕过提取的海康威视IP摄像头配置文件,使用静态密钥从弱加密的配置中恢复用户凭证。
 p4tq/hikvision_cve-2017-7921_auth_bypass_config_decryptor
解密通过CVE-2017-7921认证绕过漏洞提取的海康威视IP摄像头配置文件,从而揭示用户凭据和设备设置。
 nanotrash/hikvision_brute
使用CVE-2021-36260漏洞暴力破解海康威视摄像头
 wilfred-wulbou/hg532d-rce-exploit
基于CVE-2017-17215漏洞的华为HG532d远程代码执行(RCE)漏洞利用程序。由exploit-db.com上的原始PoC代码修改而来。
 sylhetyhackvenger/hikraven
HIKRAVEN - 面向专业渗透测试的高级海康威视安全评估平台。检测12+个CVE漏洞,包括CVE-2021-36260(严重),测试默认凭据,执行网络发现,并生成专业安全报告。仅限授权安全测试使用!🛡️🔒
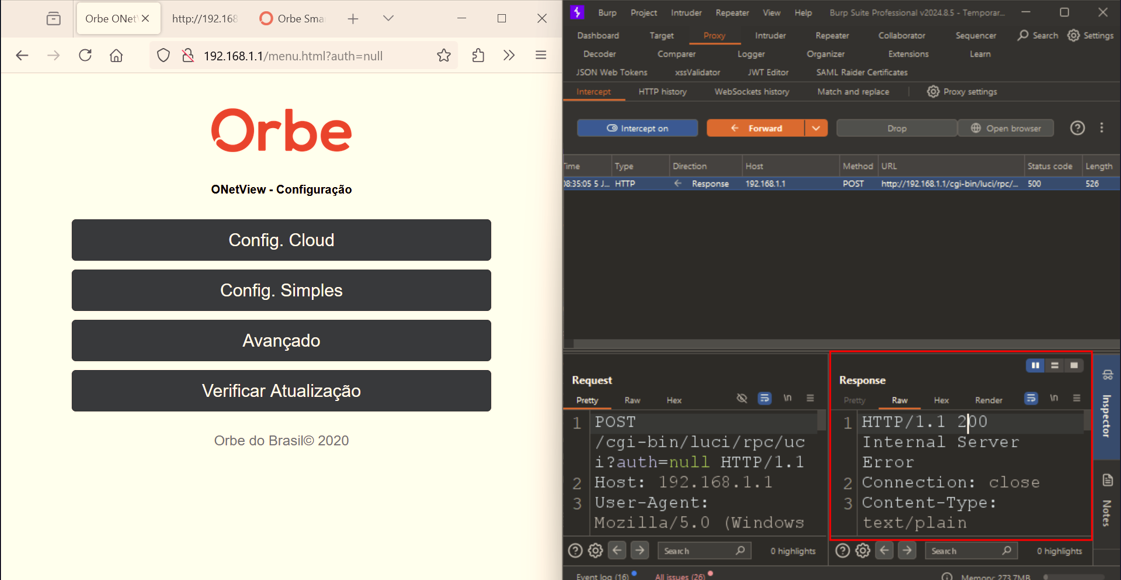 kuk3n4n/cve-2024-57778
Orbe ONetView Roteador Onet-1200 Orbe 1680210096 中存在一个问题,允许远程攻击者通过将服务器的响应从状态码 500 更改为状态码 200 来提升权限。
 seqred-s-a/gxdlmsdirector-cve
CVE-2020-8809 和 CVE-2020-8810
 exiahan/gpon
针对 GPON 家用路由器的远程代码执行(CVE-2018-10562)的 Python 漏洞利用工具。最初由 VPNMentor (https://www.vpnmentor.com/blog/critical-vulnerability-gpon-router/) 披露,为他们的工作点赞。
 mselbrede/gardyn
CVE-2025-29628, CVE-2025-29629, CVE-2025-29630, CVE-2025-29631
 xen0bit/fwbt
用于通过 Bluetooth Low-Energy 与 Firewalla 交互以及利用 CVE-2024-40892 / CVE-2024-40893 的概念验证代码









