
 #1

 tekua/cve-2024-33113
D-LINK DIR-845L 路由器存在一个信息泄露漏洞。具体而言,设备上的 bsc_sms_inbox.php 文件可被利用来泄露敏感信息。
 tezeb/accfly
Accfly 摄像头漏洞披露:CVE-2020-25782、CVE-2020-25783、CVE-2020-25784、CVE-2020-25785。
 themmokhtar/cve-2020-0022
一个完全公开的 CVE-2020-0022 BlueFrag Android RCE 漏洞利用程序(已在 Pixel 3 XL 上测试)
 thorat-shubham/jxl_infotainment_cve-2025-63895
CVE-2025-63895 的概念验证:针对 JXL 9 英寸 Android 车载信息娱乐系统中蓝牙经典 LMP 缓冲区溢出的利用,可通过构造的 LMP 数据包实现拒绝服务攻击。
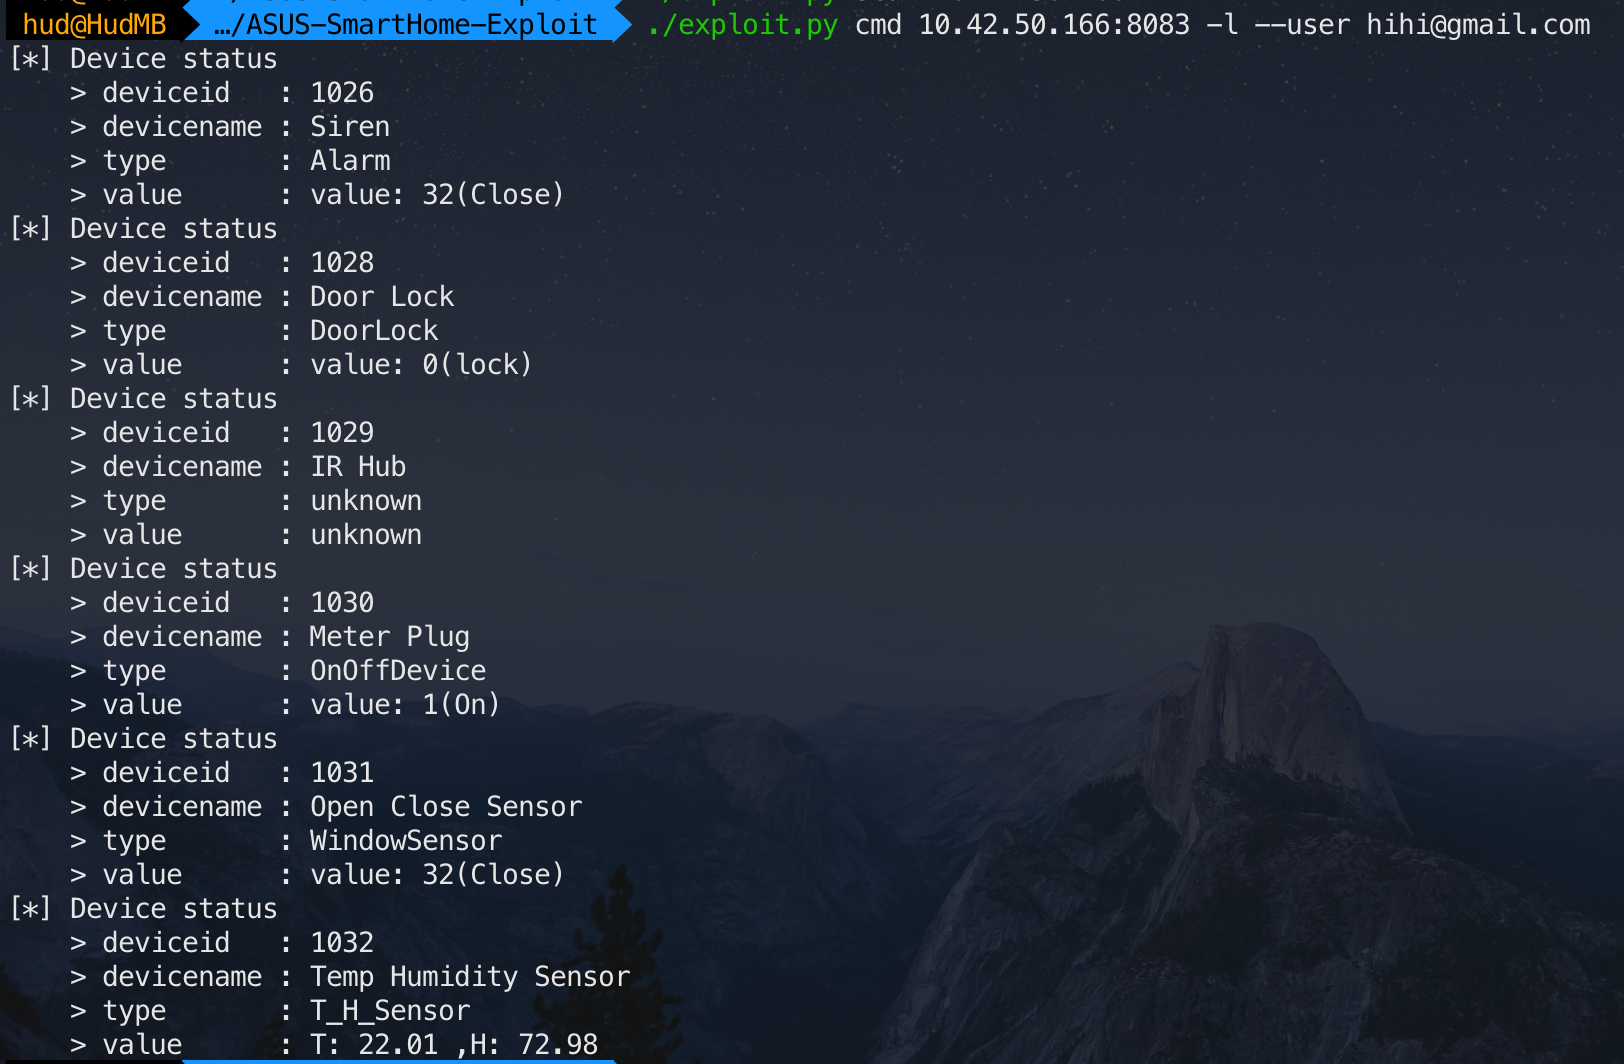 tim124058/asus-smarthome-exploit
ASUS SmartHome 漏洞利用(CVE-2019-11061 和 CVE-2019-11063)
 tin-z/cve-2023-35086-poc
CVE-2023-35086 的 POC,仅 DoS
 uthrasri/cve-2021-21401_nanopb-c_aosp10_r33
轻量级协议缓冲区实现,采用ANSI C编写,适用于微控制器和内存受限的嵌入式系统,能够高效地对结构化数据进行序列化和反序列化。
 verylazytech/cve-2024-10914
POC - CVE-2024–10914- D-Link NAS 的 `name` 参数中的命令注入漏洞
 voidsshadows/hikvision-city-hunter
该工具是旧版 PoC(如针对 CVE-2017-7921 和 ICSA-17-124-01 的 PoC)的现代演进版本,针对 2025 年进行了更新,具备实时控制台输出、多线程加速和蜜罐过滤功能(跳过开放端口超过 12 个的设备)。它专为红队成员、漏洞赏金猎人和安全研究人员设计,用于识别
 wiliam227user/cve-2018-12633-tplink-auth-bypass
关于 TP-Link TL-WR840N 固件中认证绕过漏洞(CVE-2018-12633)的技术案例研究与利用分析。
 win3zz/cve-2023-43261
CVE-2023-43261 - 通过未受保护的系统日志和弱密码加密导致凭据泄露
 wuxx/cve-2020-8004
针对CVE-2020-8004的利用工具,目标为STM32F1微控制器,通过OpenOCD和Python脚本实现固件提取,以绕过读取保护。
 xw77cve/cve-2019-7642
针对CVE-2019-7642的概念验证利用,演示了通过暴露的Web接口对存在漏洞的D-Link路由器进行未经授权的DNS查询日志和登录历史访问。
 yenyangmjaze/cve-2024-10914
针对CVE-2024-10914的概念验证漏洞利用程序,这是一个影响D-Link NAS设备中通过account_mgr.cgi脚本的命令注入漏洞。包含适用于Linux/macOS和Windows的自动化漏洞利用脚本。
 yezeting/cve-2021-41730
针对CVE-2021-41730的概念验证利用程序,演示了通过未验证的formSetIptv()参数在TENDA AC15/AC6路由器上实现远程命令执行。包含Python POC和漏洞分析。
 yilin1203/cve-2022-40881
CVE-2022-40881 的概念验证利用代码,针对 SolarView Compact 设备。使用 fofa 查询进行侦察,并通过 payload 投递进行漏洞验证。










