
 #1

 rdomanski/exploits_and_advisories
收录我所[共同]发现或[共同]撰写的公开漏洞利用、漏洞和安全公告的仓库。
 ret5et/watchguard_webui_unpacker
Watchguard Sysa-dl 文件格式
 tothi/pwn-hisilicon-dvr
针对海思 hi3520d DVR/NVR 设备的 PoC 漏洞利用与漏洞披露。演示了通过 Web 界面实现的远程代码执行(RCE)、后门凭据以及缓冲区溢出分析。
 userlandkernel/usbusted
Apple USB 协议研究
 zb3/tiandy-research
该仓库包含了我2020年8月对Tiandy的IPC/NVR固件进行的研究结果。我发现了两处漏洞,可被用来远程恢复管理员密码并获取设备的root访问权限。
 nnsee/inteno-exploits
一个针对 Inteno IOPSYS 设备各种漏洞的漏洞利用程序集合
 leoservalli/privilege-escalation-askey
ASKEY 路由器上的权限提升漏洞
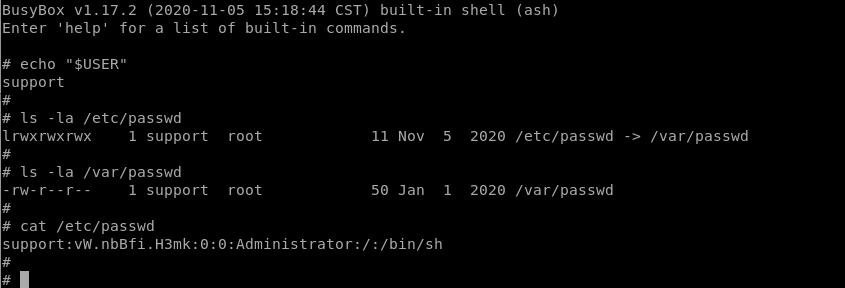 leoservalli/privilege-escalation-mitrastar
MitraStar 路由器上的权限提升漏洞
 marcnewlin/presentation-clickers
无线演示翻页笔中的按键注入漏洞
 b1ack0wl/miniupnpd_poc
miniupnpd <= v2.1 的越界读取 PoC
 bitfu/sricam-gsoap2.8-dos-exploit
Sricam gSOAP2.8 DoS 漏洞利用 PoC
 boginw/zyxel-vmg8825-keygen
Zyxel VMG8825-T50 的密钥生成器
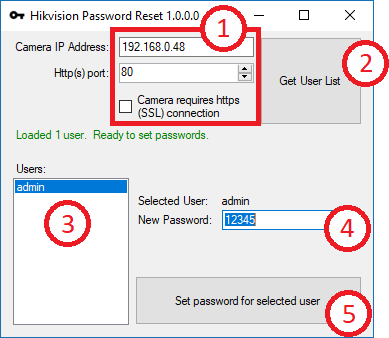 bp2008/hikpasswordhelper
一款利用约2014-2016年海康威视摄像机固件中后门的工具,可帮助机主更改遗忘的密码。
 dirtyfilthy/gxv3175-remote-code-exec
针对 Grandstream GXV3175 VOIP 电话的远程代码执行。
 insanid/netgear-telenetenable
用于 Netgear 路由器的 Telenet Enable,通过 svn checkout http://netgear-telnetenable.googlecode.com/svn/trunk/ netgear-telnetenable-read-only 获取
 bastilleresearch/nrf-research-firmware
用于基于 Nordic Semiconductor nRF24LU1+ 的 USB 适配器和开发板的固件与研究工具。
 synacktiv/netgear_pwn2own2021
在 Pwn2Own Austin 2021 中针对 Netgear R6700v3 使用的漏洞利用









