
 #1

 hev0x/cve-2021-31630-openplc_rce
OpenPLC v3 Webserver 认证远程代码执行利用
 dumitory-dev/cve-2020-35391-poc
Tenda N300 通过畸形HTTP请求头绕过认证
 codeholic2k18/cve-2018-9995
DVR 用户名密码恢复。
 satheesh575555/system_bt_aosp_10_r33_cve-2021-0316
面向 Android 10(AOSP r33)的已修补蓝牙协议栈,修复了缓冲区溢出漏洞 CVE-2021-0316。
 miapatsune/cve-2026-43499
内核漏洞利用,适用于 Redmi Pad Pro (dizi) / POCO Pad 5G,提供基于浏览器的上传与执行界面、用于日志管理的管理面板,以及预编译的共享对象载荷。
 j4ck3lsyn-gen2/cve-2026-13768
Azure IoT Hub 中,暴露所有者级别的共享访问密钥可导致对连接的 IoT 设备进行未经身份验证的远程代码执行(RCE)。概念验证。
 piffd0s/cve-2021-3310
西部数据 MyCloud PR4100 链接解析信息泄露漏洞
 ap425q/whisper-pair
扫描蓝牙低功耗设备以发现Fast Pair漏洞(CVE-2025-36911),测试配件是否接受未加密的基于密钥的配对请求,从而实现设备劫持和跟踪。
 rizzziom/cve-2024-30167
针对Atlona AT-OME-RX21中认证命令注入的概念验证漏洞利用,允许通过时间配置界面执行root级命令。

 spiralbl0ck/microc-u-os2-vuln-code-extracted-from-
基于FPGA的软处理器系统中的缓冲区溢出攻击与防护 - 第七届电子与通信工程创新国际会议(ICIECE'18)
 vanlam2001/netis-n5vn-ac1200-dos
针对Netis N5VN AC1200路由器中缓冲区溢出漏洞(CVE-2024-44596)的概念验证漏洞利用,通过精心构造的POST请求使Web服务器崩溃,从而造成拒绝服务。
 michaeladamgroberman/cve-2026-55726
CVE-2026-55726:公开可列出的 Azure Blob 存储容器(设备日志) - Gardyn(ICSA-26-183-03)
 michaeladamgroberman/cve-2026-13768
CVE-2026-13768:特权 iothubowner IoT Hub 凭据 — 车队枚举、设备 RCE、家庭网络横向移动 — Gardyn(ICSA-26-183-03)
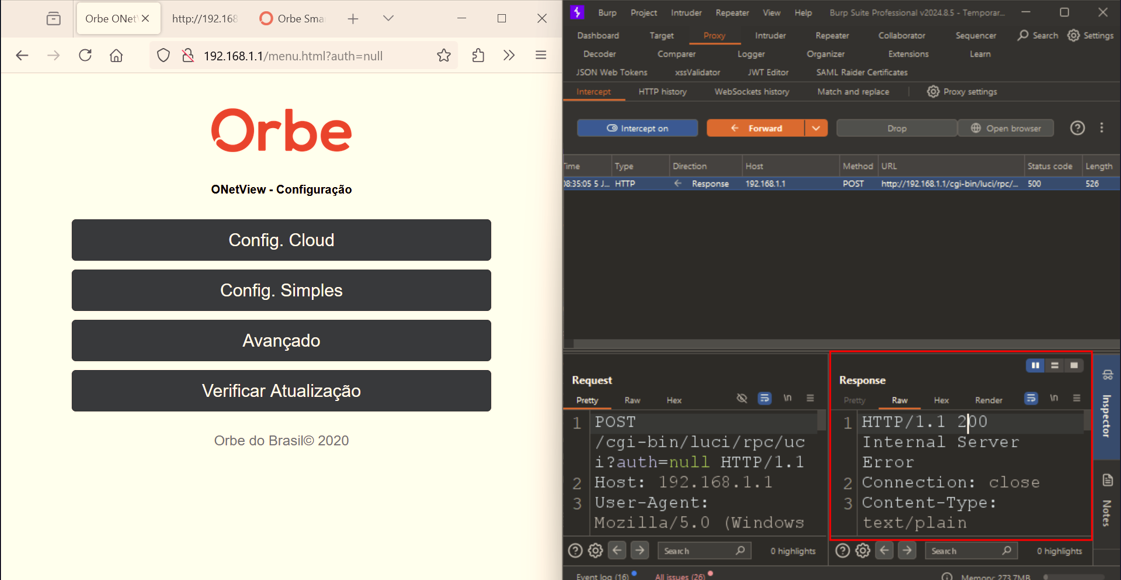 kuk3n4n/cve-2024-57778
Orbe ONetView Roteador Onet-1200 Orbe 1680210096 中存在一个问题,允许远程攻击者通过将服务器的响应从状态码 500 更改为状态码 200 来提升权限。
 flojboj/cve-2021-31630
使用 Python3 编写并采用非阻塞模式 C 反向 Shell 的 CVE-2021-31630 POC 漏洞利用
 yarienkiva/honeypot-dlink-cve-2024-3273
快速简易的 CVE-2024-3273 蜜罐









