
 #1

 deepwoodssec/cve-2026-36522
CVE-2026-36522 的概念验证漏洞利用:通过 ArduPilot ArduPlane 中的 MAVLink PARAM_SET 进行未认证的 NaN 注入,导致拒绝服务或飞行参数被静默篡改。
 alxsourin/firmware-cve-2025-7545
针对固件环境中易受攻击的Binutils的CVE-2025-7545漏洞利用设置,包括环境配置和PDF文档。
 trinadh465/linux-4.19.72_cve-2019-19447
Linux kernel 4.19.72 源码树,包含针对 CVE-2019-19447 的补丁或分析,该漏洞是 ext4 文件系统中的一个释放后使用(use-after-free)漏洞。
 satheesh575555/system_bt_aosp10_r33_cve-2021-0589
带有CVE-2021-0589补丁的AOSP蓝牙栈,提供易受攻击的版本用于安全研究和漏洞利用开发。
 blasty/wake-and-break
针对 AMD navi31(RX 7900)GPU 的 PSP 漏洞利用,可禁用固件签名检查,使显卡加载未签名的 SMU、SDMA、MEC、IMU 和 RLC 固件;冷启动后不持久。
 innotecsystem/device-reversing
此仓库包含设备逆向分析的 write-up。
 pazhanivel07/system_bt_a10-r33_cve-2021-0474
Android Fluoride 蓝牙协议栈源代码,重点关注 CVE-2021-0474,为蓝牙实现的安全研究与漏洞分析提供基础。
 ali-py3/exploit-cve-2026-2670
CVE-2026-2670 的概念验证漏洞利用程序,该漏洞是 Advantech WISE-6610 路由器中的一个命令注入漏洞,允许经过身份验证的攻击者以 root 权限执行任意命令。
 rampagex/firmware-mod-kit
自动从 code.google.com/p/firmware-mod-kit 导出
 icicle-emu/icicle
基于仿真的 MSP430 固件模糊测试器,可发现并分析内存破坏漏洞,提供详细的崩溃报告和可复现的输入。
 chrisjd20/hikvision_cve-2017-7921_auth_bypass_config_decryptor
这个 Python 文件将解密受 CVE-2017-7921 影响的海康威视摄像头所使用的 configurationFile。
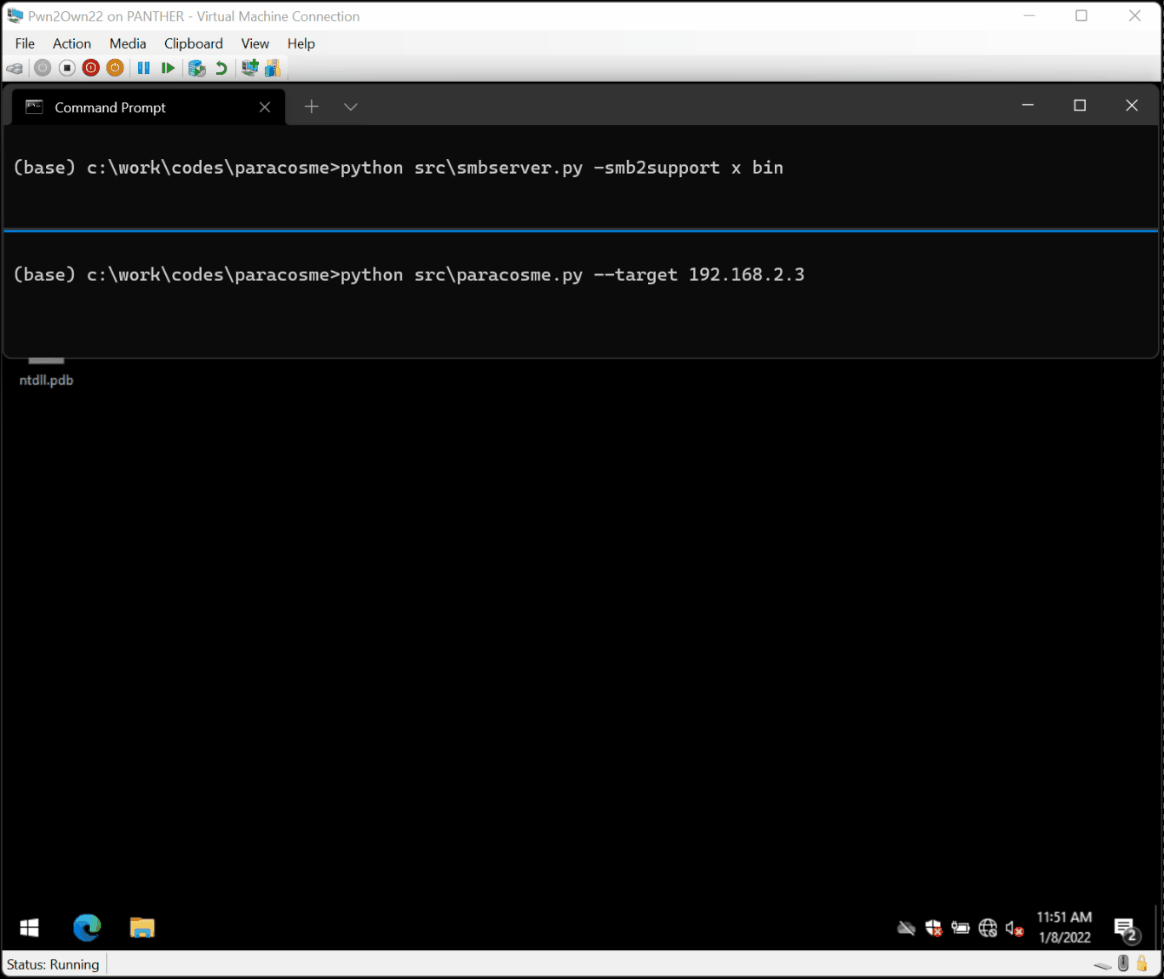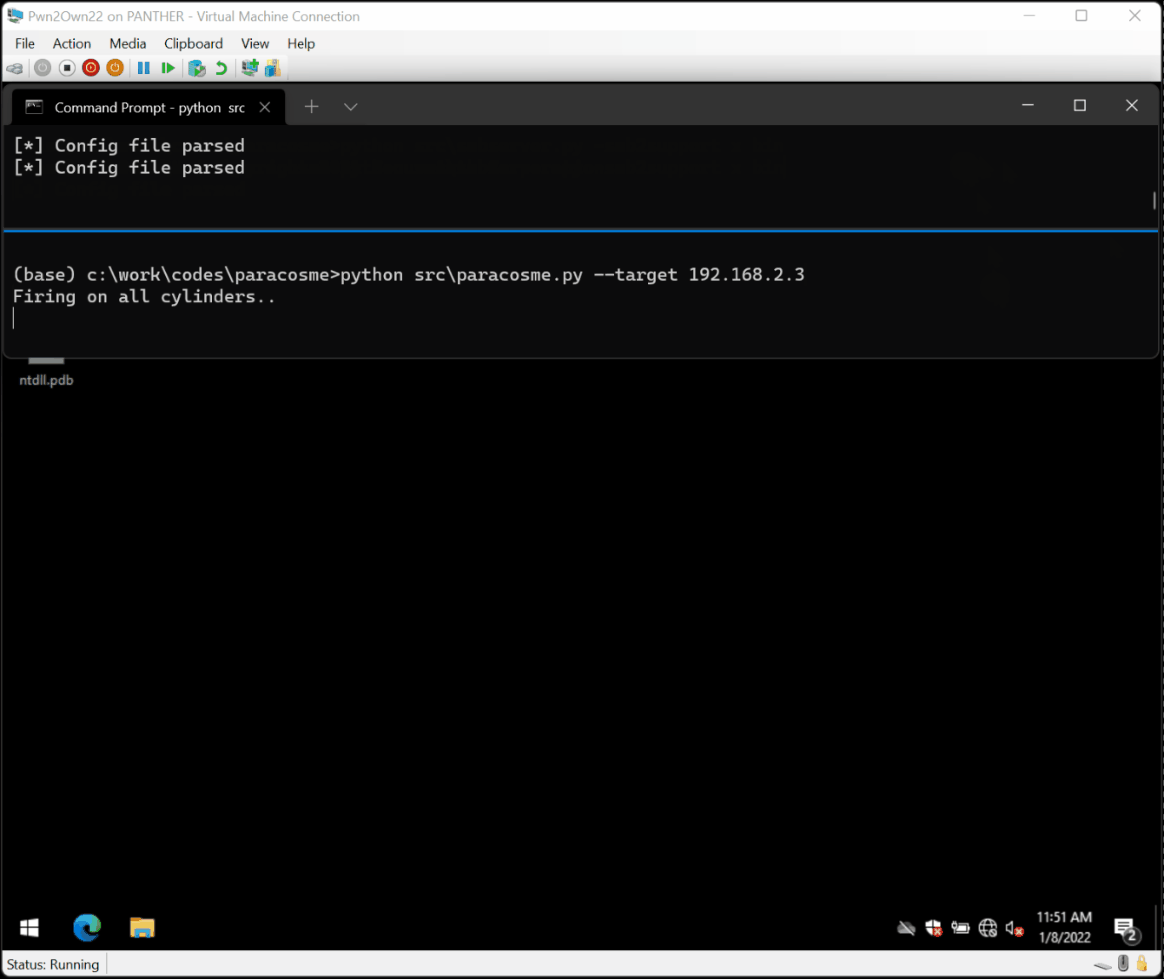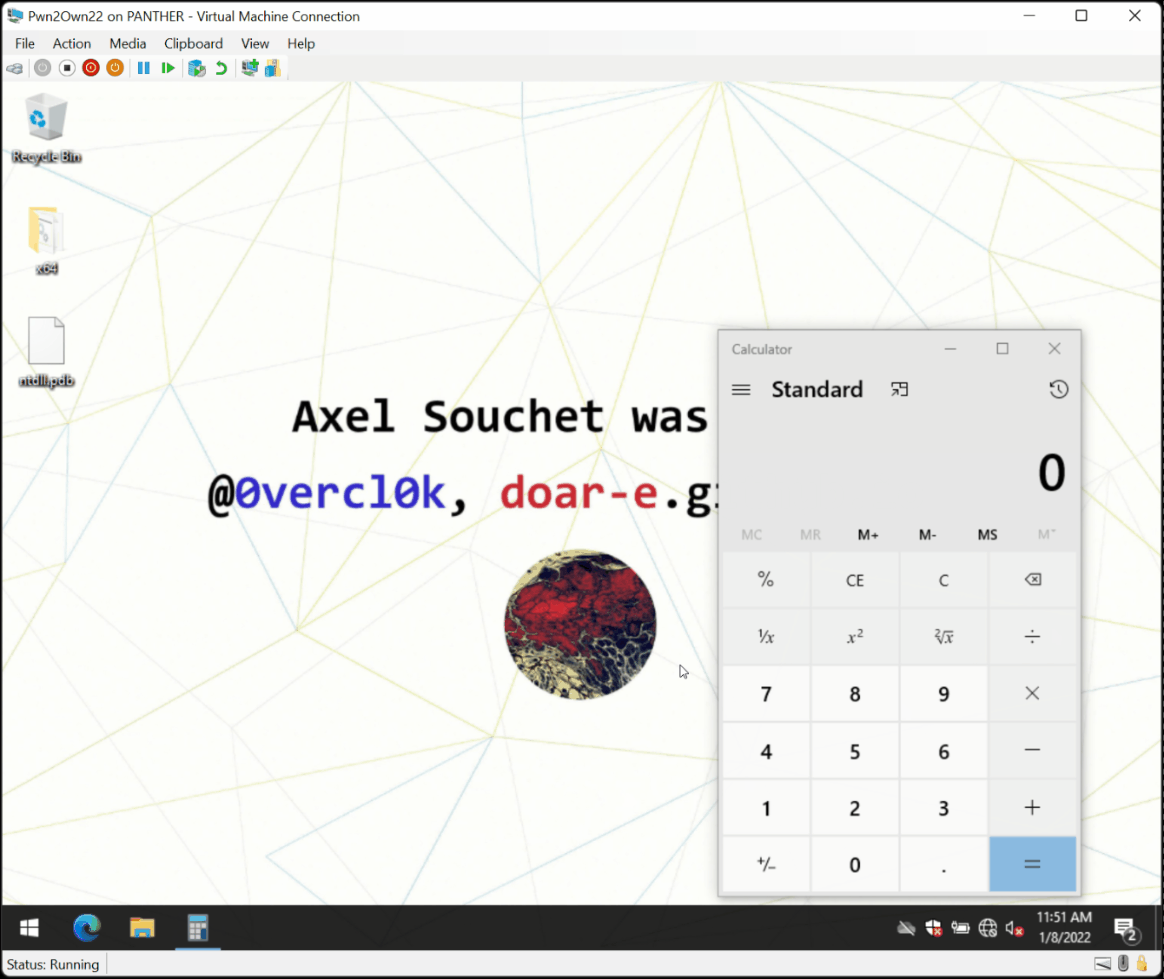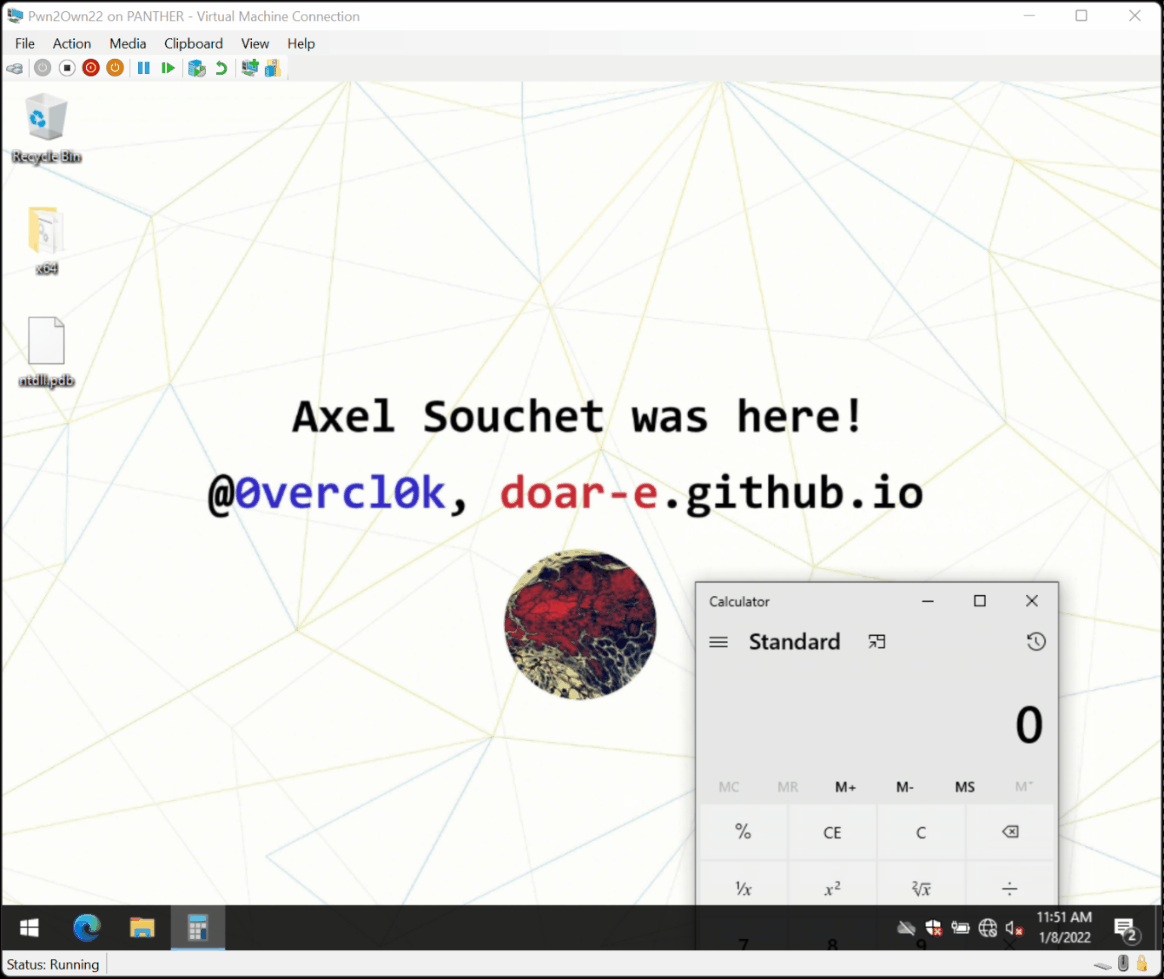 0vercl0k/paracosme
Paracosme 是一个零点击远程内存破坏漏洞利用程序,可攻陷 ICONICS Genesis64,该漏洞利用已在 Pwn2Own Miami 2022 竞赛期间于舞台上成功演示。
 armissecurity/urgent11-detector
Armis 开发的 URGENT/11 检测工具
 lachlan2k/cve-2023-35803
CVE-2023-35803的PoC漏洞利用,针对Aerohive HiveOS/Extreme Networks IQ Engine中的未认证缓冲区溢出,可在基于ARM的无线接入点上实现远程代码执行。
 kiwidoggie/oni-framework
使用 C/C# 编写的嵌入式系统 C2 软件
 fans0n-fan/treck20-related
针对 CVE-2020-11896 Treck TCP/IP 协议栈的 PoC 与设备资产调查
 finngineering/apxutil
一个用于操作 Schneider Electric PLC 存档文件的工具









