
 #1
 ullaakut/cameradar
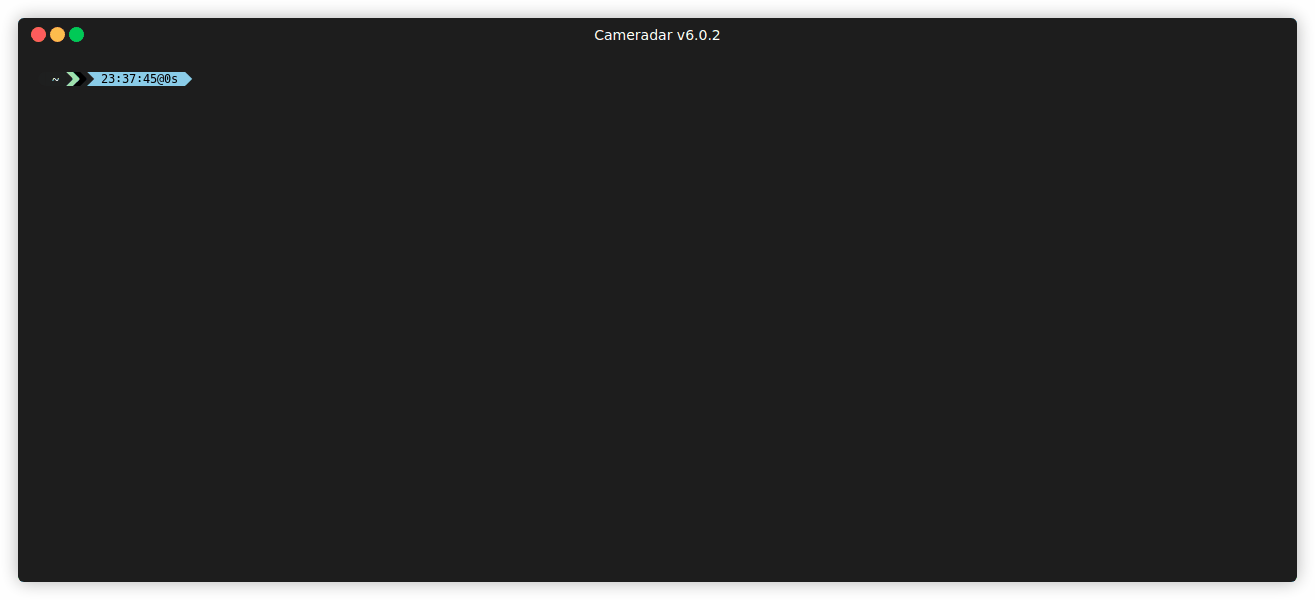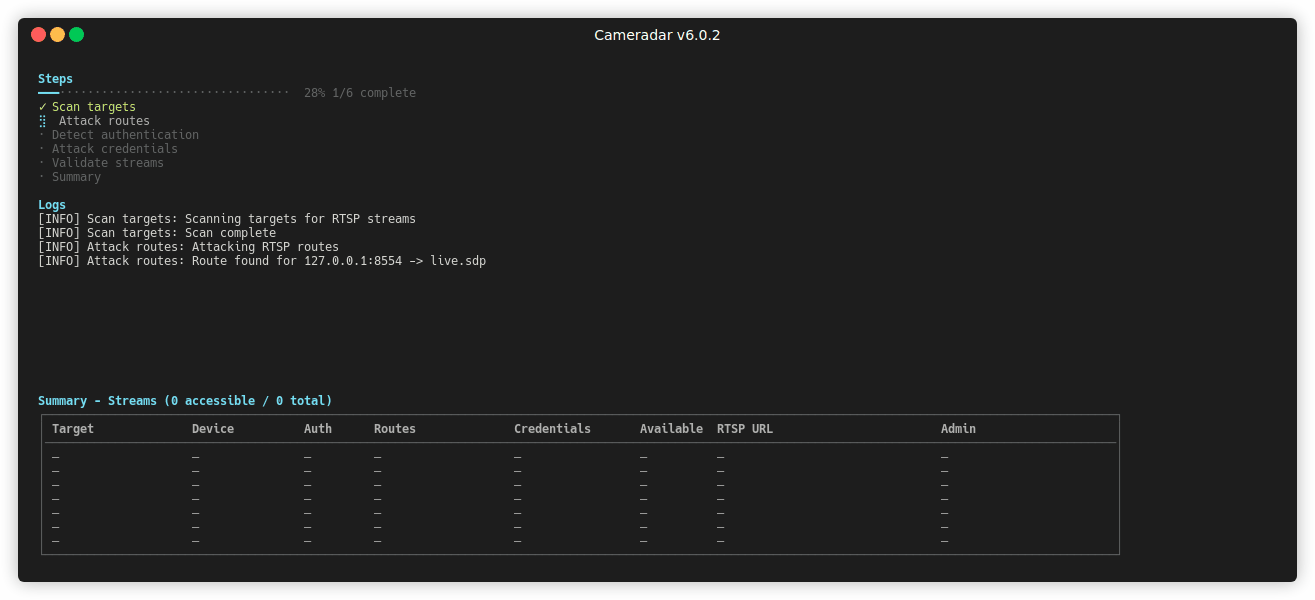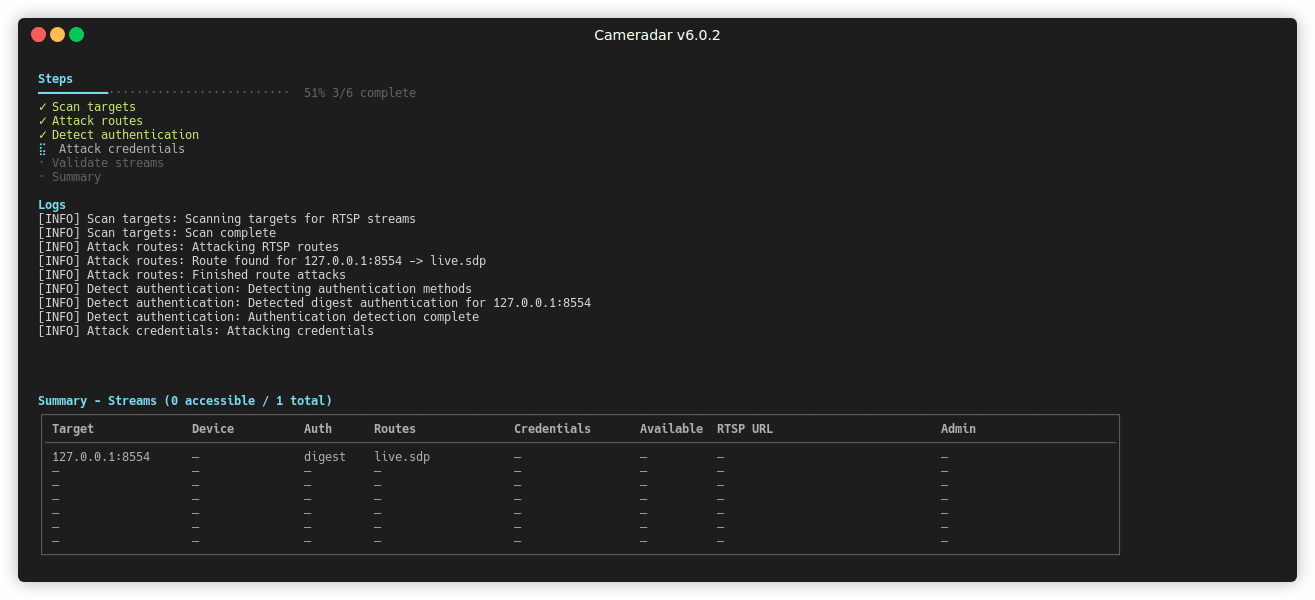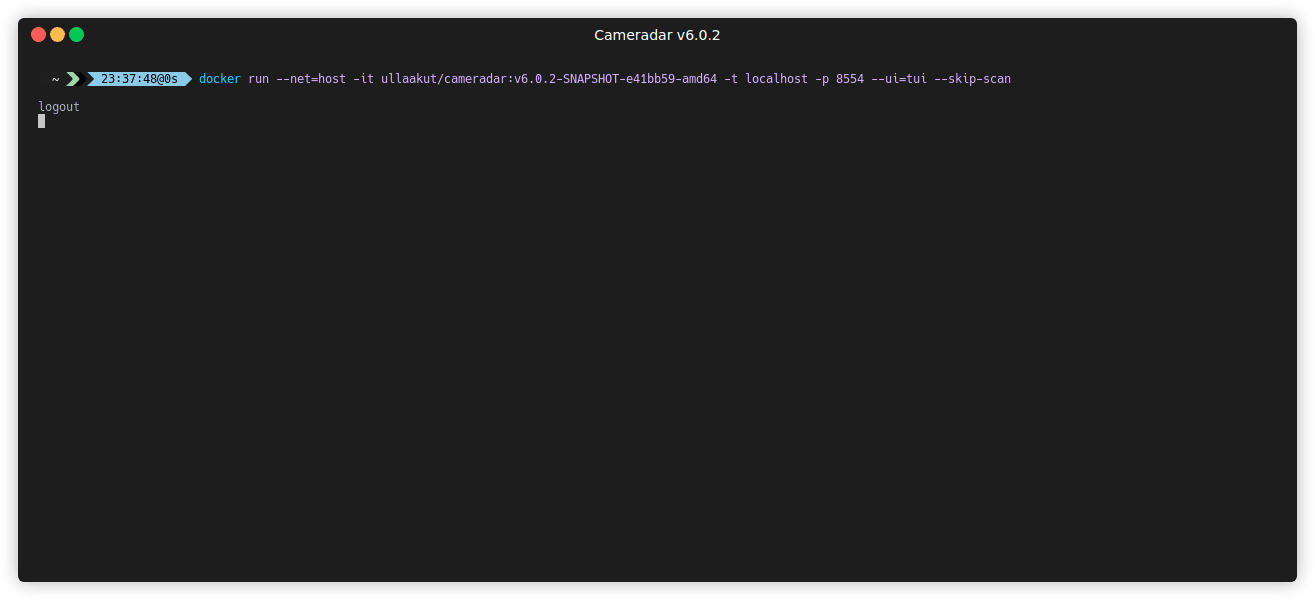
Cameradar 攻击进入 RTSP 视频监控摄像机
 openwrt/openwrt
面向嵌入式设备的 Linux 操作系统,具有可写文件系统、软件包管理和构建框架。支持为路由器、物联网设备及无线接入点创建自定义固件,并可完全控制网络协议栈。
 martin-ger/esp_wifi_repeater
一个功能完整的 WiFi NAT 路由器(现在还兼作 WiFi 中继器)
 renode/renode
用于开发、测试和调试未经修改软件的多节点嵌入式与物联网系统开源仿真框架,支持ARM、RISC-V、x86等多种架构。

 greatscottgadgets/ubertooth
BLE 嗅探器与蓝牙实验平台,配备开源硬件与固件,并支持有限的经典蓝牙 BR 数据包捕获,适用于无线安全研究。
 capstone-engine/capstone
多架构反汇编框架,提供轻量级、线程安全的 API,用于跨 20 多种硬件架构的二进制分析、逆向工程和恶意软件研究。

 wrongbaud/spidump
用于通过逻辑分析仪捕获重建 SPI flash 镜像的工具
 wh02m1/cve-2026-78306
针对DJI无人机蓝牙DUML命令注入的漏洞利用概念验证,可发送未认证命令以读取凭据、修改Wi-Fi配置并控制飞行器系统。
 exploit-garbage/0day-rubbish
重新定义 AI 时代的漏洞披露。我们批量制造可利用的 0day 漏洞并直接披露,利用事件驱动的压力提升厂商安全标准,推动领域发展。
 openwisp/openwisp-controller
网络和 WiFi 控制器:配置下发、配置管理和更新(通过 openwisp-config 拉取或通过 SSH 推送)、x509 PKI 管理等。主要针对 OpenWRT,但也设计为可在其他系统上运行。
 rfidresearchgroup/proxmark3
硬件工具,用于RFID分析、模拟和渗透测试。支持125kHz、13.56MHz协议(MIFARE、iClass、ISO14443/15693),具备密钥恢复、嗅探和脚本功能,适用于安全研究。
 ps5dev/byepervisor
一个针对 1.xx-2xx 固件的 PS5 管理程序漏洞利用。
 digiprosec/microtrick
自包含的 Python PoC,利用 MikroTrick SSH 漏洞链(CVE-2026-86060、CVE-2026-67279)在 MikroTik RouterOS 设备上获取未认证的完全管理员访问权限。
 djsime1/awesome-flipperzero
🐬 一个收集Flipper Zero设备精彩资源的合集。
 pwndbg/pwndbg
借助 GDB 和 LLDB 轻松实现漏洞利用开发与逆向工程







