
 #1

 jet-pentest/cve-2020-25749
针对CVE-2020-25749的概念验证漏洞利用,目标为Rubetek摄像头,利用硬编码的Telnet凭据,实现远程root shell访问并完全控制设备。
 himitsushell/himitsushell
shell 脚本保护器(混淆、嵌入式解释器、DRM)——对内核跟踪不可见
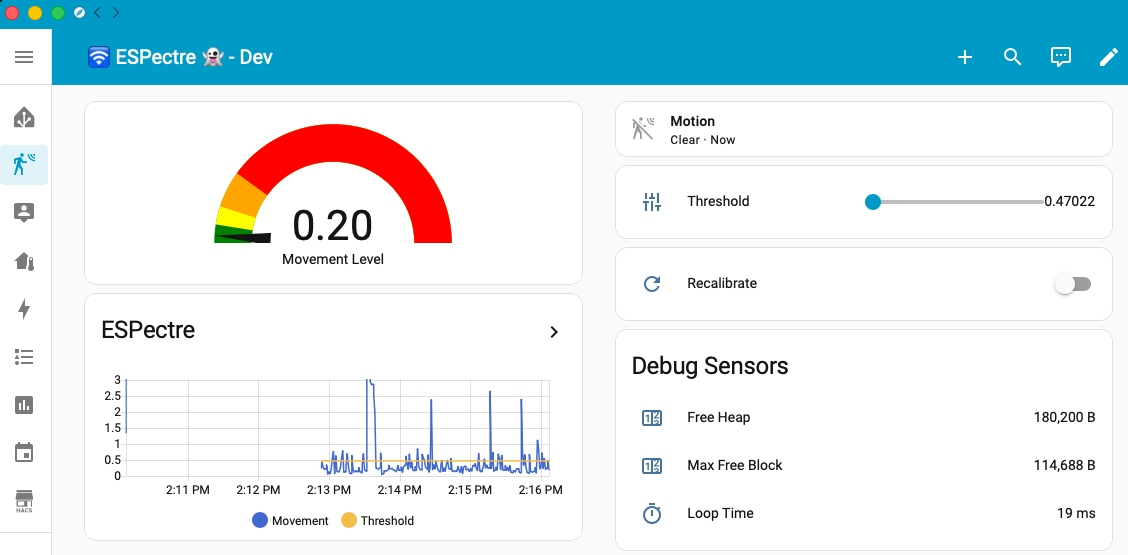 francescopace/espectre
ESPectre - 基于Wi-Fi频谱分析(CSI)的运动检测系统,集成Home Assistant。
 i12bp8/tagtinker
Flipper Zero 应用程序,用于红外电子货架标签(ESL)协议研究,支持自定义图像传输、NFC 标签扫描以及基于 Web 的图像准备工具,适用于物联网安全教育。
 librepods-org/librepods
AirPods从苹果生态系统中解放出来。
 flipperdevices/flipperzero-firmware
Flipper Zero 固件源代码
 nmap/nmap
高性能网络发现与安全审计工具,具备高级端口扫描、操作系统检测、服务版本检测,以及可脚本化的 NSE 引擎,用于自动化侦察和漏洞评估。
 cifertech/esp32-div
ESP32DIV 是一款由 ESP32 驱动的多功能无线攻防工具包
 nationalsecurityagency/ghidra
Ghidra 是一个软件逆向工程(SRE)框架
 wireshark/wireshark
捕获和分析网络流量,具备深度数据包检测、数百种协议的协议解码以及捕获文件支持,可用于故障排除、取证和安全调查。
 aureliusivan/ubl-itel-s23
利用CVE-2022-38694为Itel S23 (S665L) / Unisoc T606解锁Bootloader
 0ldev/politician
用于ESP32的现代WiFi审计库,使用先进的802.11技术。通过PMKID提取和CSA注入(绕过PMF)捕获WPA/WPA2/WPA3握手。收集企业凭据,支持双频(ESP32-C6上的2.4GHz/5GHz),导出到PCAPNG/Hashcat。干净的C++ API,包含9个示例。
 xsanflip/dangdut
面向 ESP32-S3 和 Flipper Zero 的被动无线入侵检测系统,可实时检测 Wi-Fi 去认证和解除关联攻击,并显示目标 MAC、发送方 MAC 和 RSSI。
 al3xtjames/ghidra-firmware-utils
Ghidra 扩展,用于 PC 固件逆向工程,提供针对 PCI 选项 ROM、Intel Flash Descriptor、coreboot CBFS 和 UEFI 固件卷的加载器,以及用于类型恢复和 GUID 识别的 UEFI 辅助脚本。
 baptisterajaut/radmin-vpn-linux
通过 Wine 在 Linux 上运行 Radmin VPN — 自定义驱动、TAP 桥接、零丢包
 zhubaohe123/ghostlock-kit
One-click root kit for vivo iQOO Neo9S Pro (MT6989) exploiting CVE-2026-43499 futex PI UAF via MCAST transport, with scripts and analysis docs.









