
 #1
基于变异、生成和覆盖率引导的模糊测试工具。
Kitploit 推荐
 george0papasotiriou/cve-2026-20404-mediatek-modem-remote-dos-rogue-base-station-scenario-
联发科调制解调器存在输入验证问题,当用户设备(UE)连接到攻击者控制的恶意基站时,无需任何用户交互即可导致系统崩溃(远程拒绝服务)。
 oneton429/cve-2016-3627
CVE-2016-3627 的 PoC
 chunzhennn/cve-2023-21987-poc
Oracle VirtualBox VGA 越界读取漏洞的概念验证利用,演示了在 Linux 客户机配合 Windows 主机环境下,从 VirtualBox 组件中泄露地址信息。
 zunak/cve-2024-22641
针对CVE-2024-22641的概念验证:TCPDF <=6.7.4中由特制SVG文件触发的ReDoS漏洞,演示了正则回溯限制耗尽。
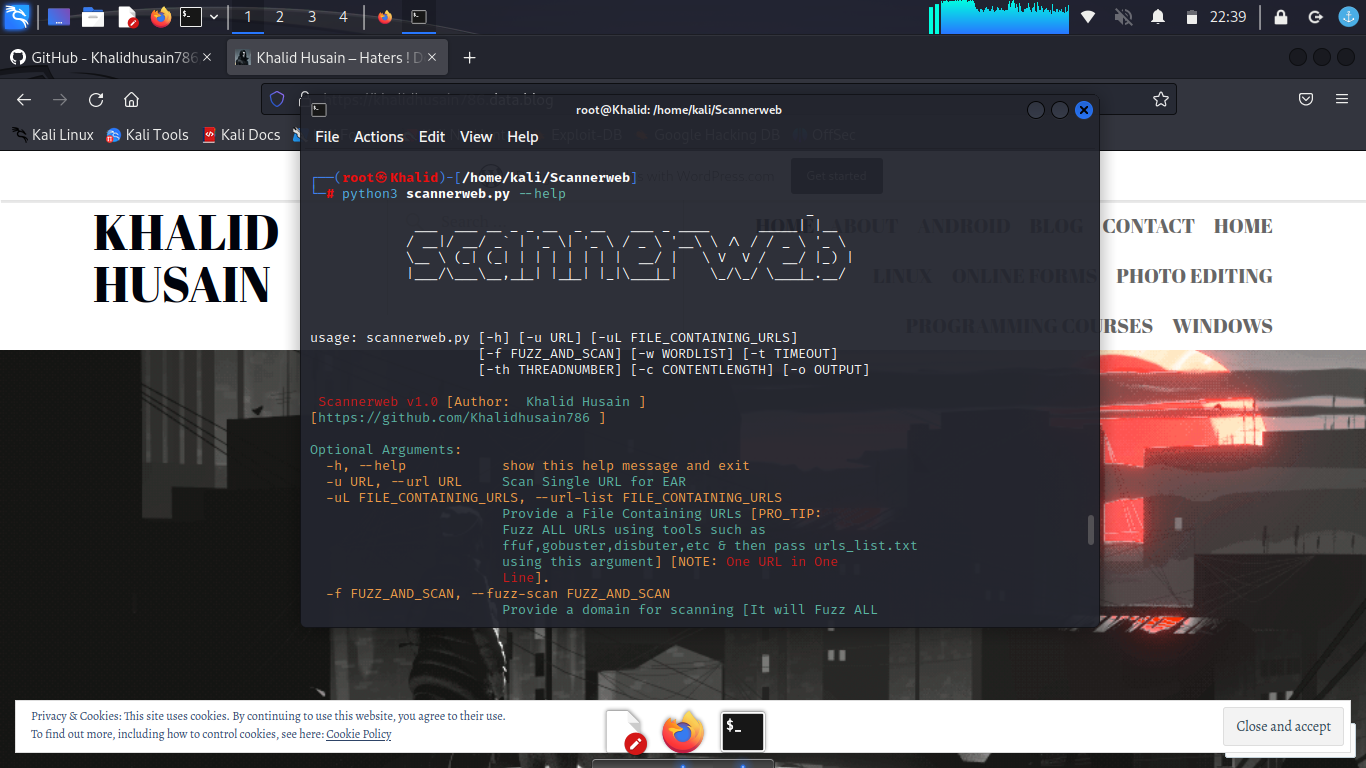 khalidhusain786/scannerweb
Python3 漏洞扫描器,可对目标网站的所有 URL 进行模糊测试,并扫描其中的 Web 漏洞,可选集成 GoBuster 实现自动化模糊测试。
 enessar/libpng_oss-fuzz
针对libpng使用OSS-Fuzz进行模糊测试的安全研究项目。包括种子语料库分析、自定义读写模糊测试器,以及针对CVE-2014-9495的概念验证漏洞利用程序。
 fevra-dev/claimjumper
专业的 JWT 安全测试工具包。通过 15+ 项漏洞检查、10 万条密钥字典以及针对特定 CVE 的攻击(CVE-2022-21449、CVE-2018-0114),对 JSON Web Token 进行分析、破解、伪造与利用。
 arnavps/ctf-web-exploitation
一个包含12个容器化Web利用挑战的全面集合,涵盖CVE-2023-25690、WebAuthn绕过、HTTP/3走私攻击以及高级XSS/RCE链
 lucadibello/tmux-fuzzing
使用 OSS-Fuzz 对 tmux 进行增强模糊测试。包含自定义的 `cmd-fuzzer` 和 `argument-fuzzer` 测试工具以提高代码覆盖率,以及针对 `CVE-2020-27347` 的 PoC。
 manishkanyal/log4j-scanner
一个用于识别CVE-2021-44228和CVE_2021_45046的Log4j漏洞扫描器
 acen28/cve-2026-26399-disclosure
披露 Arduino_Core_STM32 中基于栈的返回后使用(use-after-return)漏洞,详述技术根因、受影响版本及修复方案,并附安全影响分析。
 mbanyamer/cve-2025-5688-freertos-plus-tcp-out-of-bounds-write
CVE-2025-5688 的概念验证利用:通过精心构造的 LLMNR/mDNS 查询,在 FreeRTOS-Plus-TCP 中实现远程越界写入,导致易受攻击的物联网设备崩溃或潜在远程代码执行。
 popclom/cve-2025-5548
分步指南:使用 Python 模糊测试、带 mona.py 的 Immunity Debugger 和 IDA Free(用于二进制分析和载荷开发)来利用 FreeFloat FTP Server 中的缓冲区溢出漏洞。
 diego57709/cve-2025-5548
结构化实验室,用于受控利用 CVE-2025-5548(FreeFloat FTP 服务器)。包括环境设置、模糊测试、EIP 控制、坏字符检测、JMP ESP 重定向以及通过 Python 脚本的最终 shellcode 交付。
 stfnw/reproducer-poc-cve-2022-0847
通过随机生成系统调用和针对模型的差异模糊测试来检测/复现CVE-2022-0847 (dirty pipe) 的非常初步的PoC。
 jgs-developer/cve-2025-5548
针对FreeFloat FTP服务器的基于栈的缓冲区溢出漏洞利用,演示逆向工程、EIP控制和shellcode执行,用于教育研究。
 alberto-galindo/cve-2025-5548
CVE-2025-5548 的安全研究与复现:FreeFloat FTP Server 1.0 中的一个基于栈的缓冲区溢出。包含二进制分析、崩溃复现,以及用于漏洞研究的环境搭建。
 kiyochii/cve-2026-29628
CVE-2026-29628 的概念验证,这是 tinyobjloader 实验性解析器中的一个基于栈的缓冲区溢出漏洞,包含 ASan/UBSan 复现及修复参考。








