
 #1
基于变异、生成和覆盖率引导的模糊测试工具。
Kitploit 推荐
 maximilianljungblut/hipcam-rtsp-format-validation-vulnerability
该POC利用Hipcam RealServer/V1.0的RTSP服务中的格式验证漏洞,通过在RTSP SETUP请求期间向'client_port'参数注入随机数据,导致崩溃约45秒。Hipcam RealServer/V1.0广泛用于许多Hipcam摄像头。 | CVE-2023-50685
 fuzzingbrain/fuzzingbrain-bench
A benchmark for LLM-driven bug discovery: 77 challenges across 43 open-source projects (C/C++/Java).
 kernelzeroday/cve-2021-3156-baron-samedit
1day 研究努力
 bishopfox/cve-2022-22274_cve-2023-0656
针对 SonicWall SonicOS 基于堆栈的缓冲区溢出(CVE-2022-22274、CVE-2023-0656)的概念验证利用,通过精心构造的 HTTP 请求测试并触发崩溃。
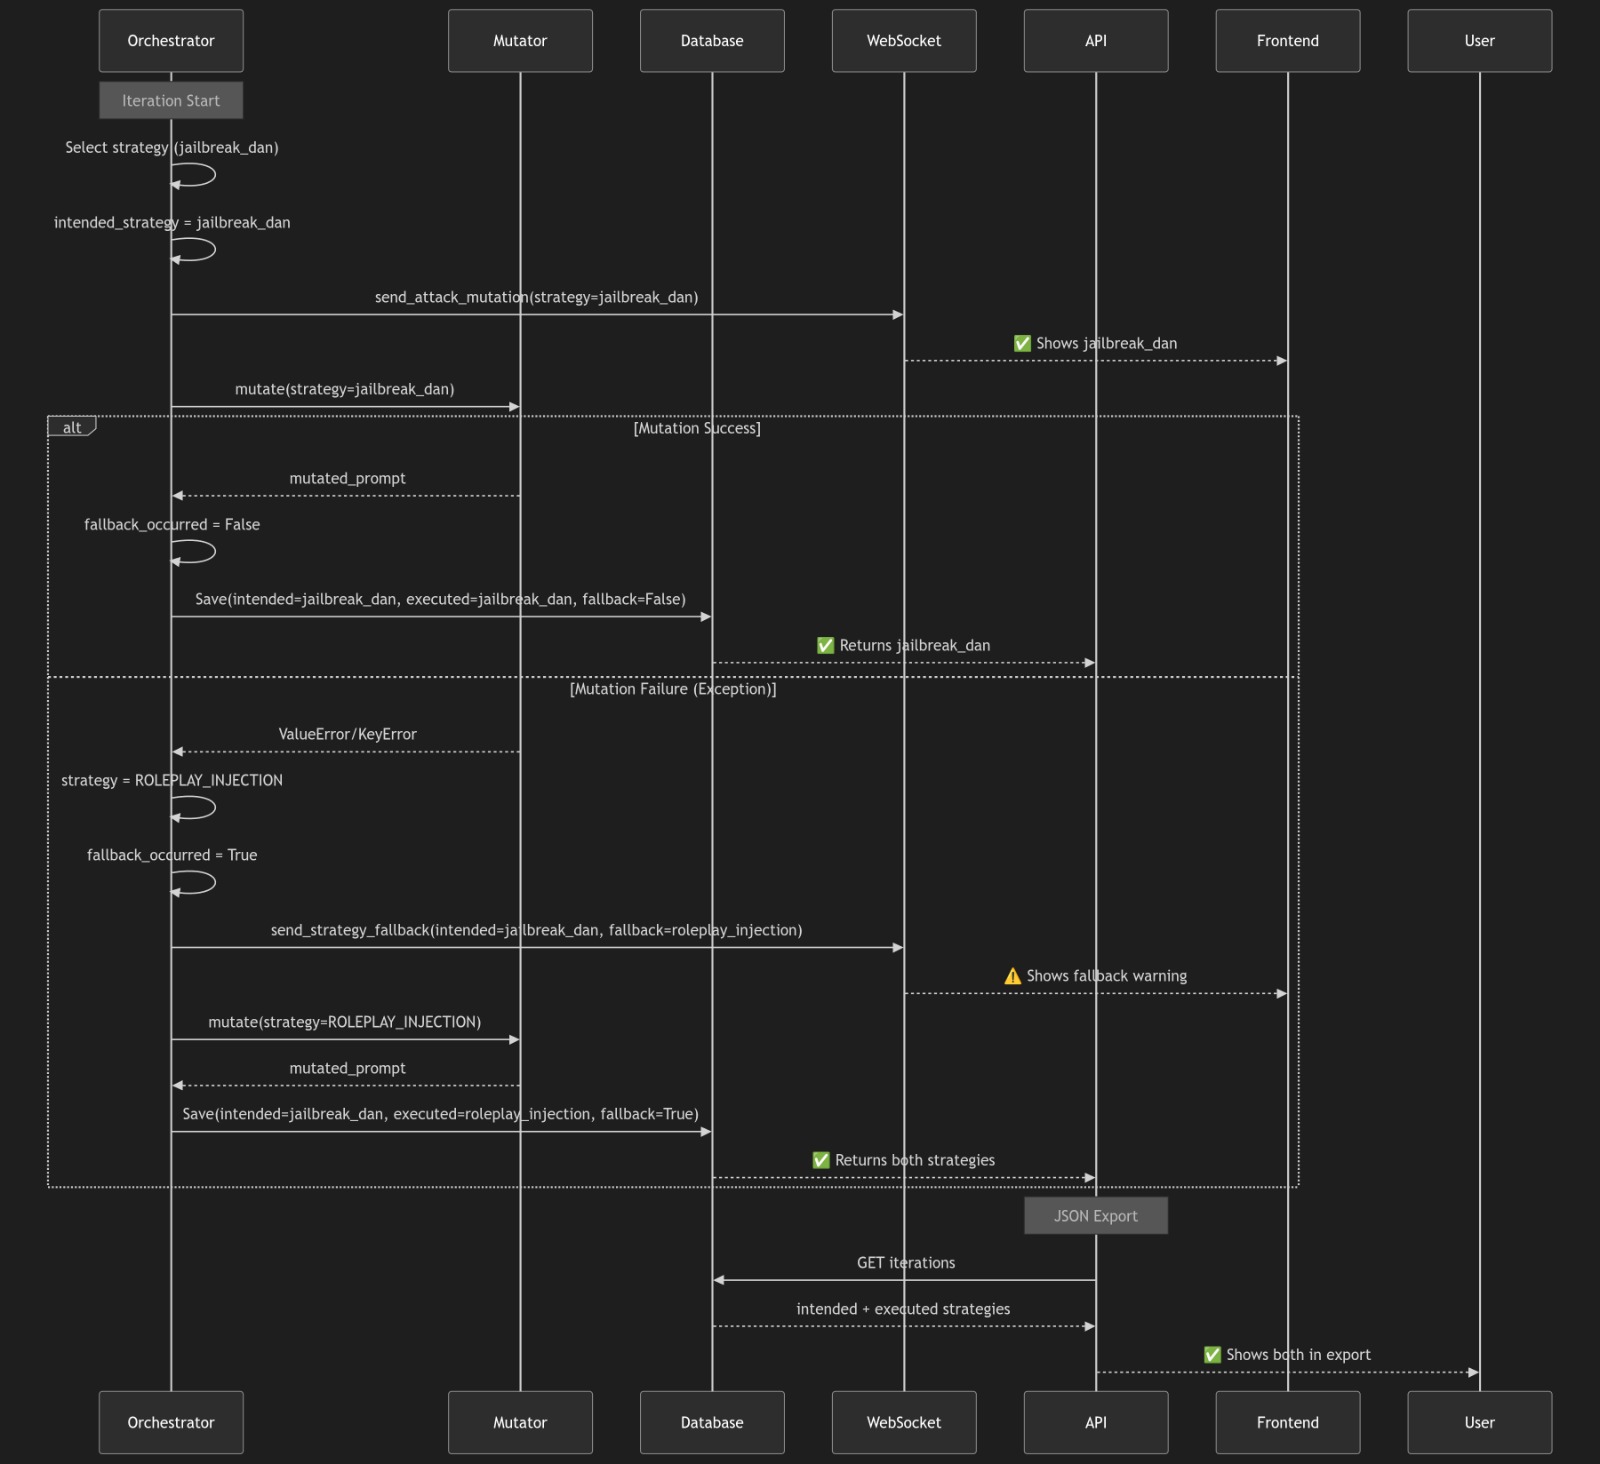 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2:高级LLM红队研究平台,采用PAIR算法和LLM-as-a-Judge评估
 nccgroup/edidfuzzer
EDID(增强显示识别数据)模糊测试器
 thisistfs/rogue-framework
用于 AFL++ 模糊测试、跨架构 QEMU 模拟、harness 开发、Ghidra 无头分析、自定义变异器以及针对漏洞利用开发的补丁对比的桌面工作台。
 dukptkey/cve-2020-9273
对 ProFTPd 中一个释放后使用(use-after-free)漏洞的分析与利用
 jakabakos/cve-2017-9096-itext-xxe
CVE-2017-9096 的概念验证漏洞利用,演示了通过恶意 XMP 元数据和表单字段在 iText PDF 库中注入 XML 外部实体(XXE)。
 mellow-hype/cve-2023-33476
针对 MiniDLNA <=1.3.2(CVE-2023-33476)堆溢出漏洞的利用程序
 kvesel/zipbrk
ZIP文件格式模糊测试器和多功能工具。
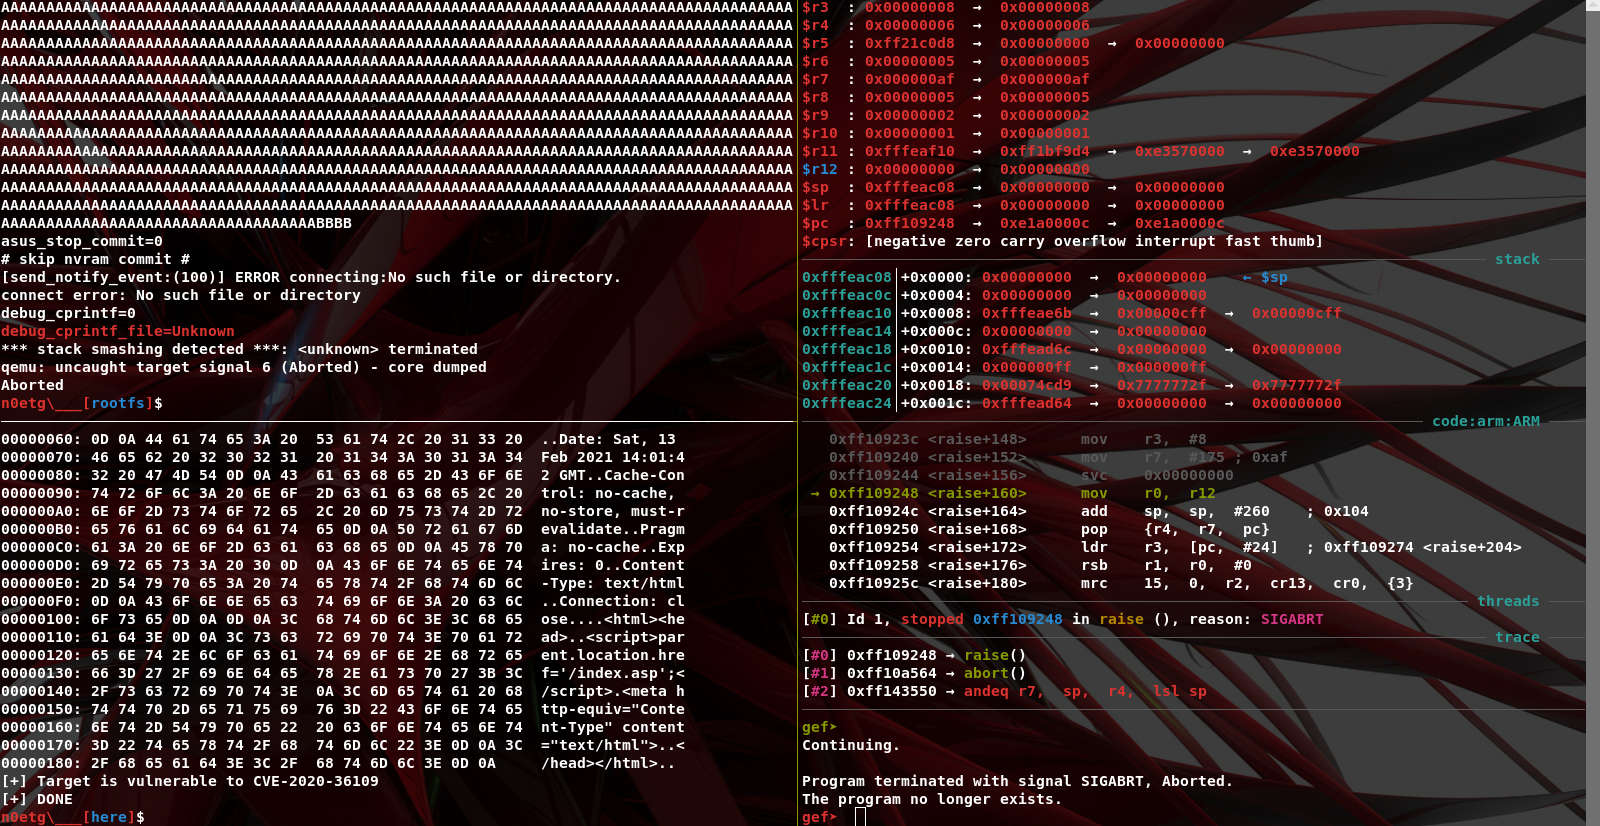 sunn1day/cve-2020-36109-poc
CVE-2020-36109 PoC 导致 DoS
 infobyte/pyrmax
用于 Ubiquiti AirMAX 无线协议帧的解码器/编码器;解析 pcap/实时捕获,发现设备,扫描存在漏洞的固件,构造畸形数据包,并模拟 AirMAX AC/M 目标。
 martyx00/vulnfanatic-ng
用于在反编译的二进制文件中识别漏洞的BianryNinja插件,同时支持程序化扫描和LLM辅助。
 abraxas/mysql-mysqldump-show-tables-overflow
MySQL Community Server 26.7.0 - 高危 - mysqldump SHOW TABLES 栈溢出 - 崩溃转储 UID
 kn32/cve-2024-46483
预认证堆溢出漏洞影响 Xlight SFTP 服务器 <= 3.9.4.2








