#1

 raz0r/burp-radamsa
用于Burp Suite的Radamsa模糊测试器扩展
 aftermathlabs/discord-crasher
通过二进制插桩和模糊测试发现的一些漏洞
 alchemist3dot14/cve-2025-2783
针对 CVE-2025-2783 的模拟 PoC——Chrome 的 Mojo IPC 中的一个沙箱逃逸漏洞。包括钓鱼投递、内存模糊测试、IPC 模拟和日志记录。适用于红队演示、检测工程和教育用途。
 postmodern/wordlist.rb
一个用于生成和处理字典的 Ruby 库和命令行工具。
 c0mposer/c-game-modding-utility
一款游戏模组工具,让注入C/C++代码更简单。
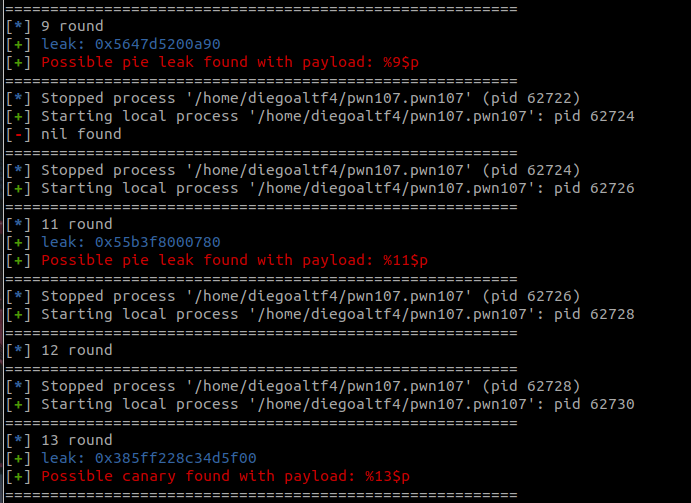 diego-altf4/glufs
自动化格式化字符串漏洞利用工具,用于发现堆栈、PIE和canary泄漏,具有通过 %s 或 %p 说明符搜索 flag 的能力。
 ffmancera/pentesting-multitool
渗透测试和黑客攻击的不同实用脚本。
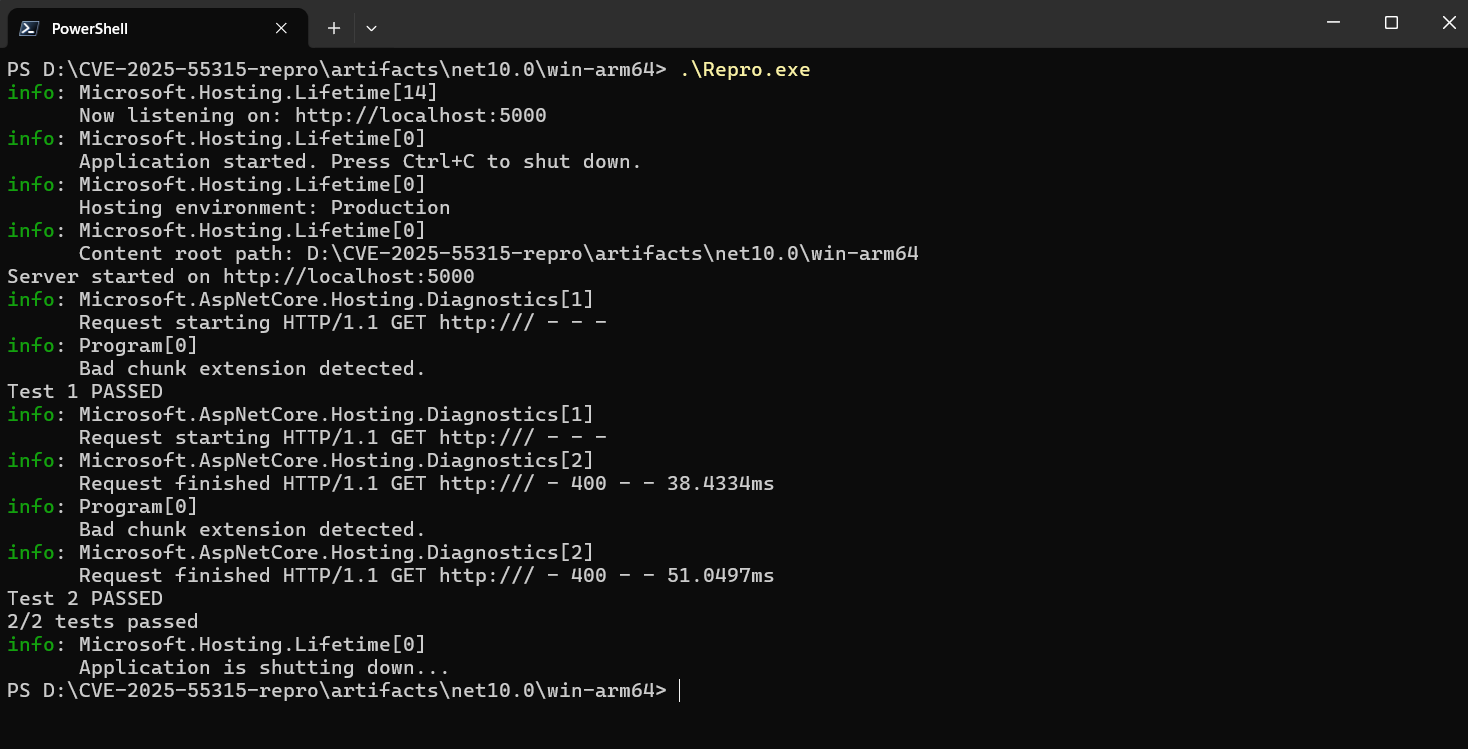 sirredbeard/cve-2025-55315-repro
用于复现 ASP.NET Core 中 CVE-2025-55315 的工具。
 ryandamour/crlfmap
CRLFMap 是一款用于发现 HTTP 拆分漏洞的工具。
 0neb1n/cve-2020-1493
CVE-2020-1493 的技术分析与 PoC 详情,这是一个由畸形 MS-TNEF 附件触发的零点击 Outlook 远程代码执行漏洞,可导致远程代码执行。
 parallelbeings/cve-2019-14079
Android 手机上的 USB 设备模糊测试
 agampreet-singh/redroot
RedRoot 是一个基于 Python、由 CLI 驱动的进攻性安全框架,将必备的红队工具整合到一个统一的终端环境中。它专为渗透测试人员、红队成员、CTF 玩家和网络安全学习者打造,专注于真实世界的工作流程,且不依赖 GUI。
 caoweiquan322/notenough
该工具计算 CVE-2023-4863 中棘手的规范霍夫曼直方图。
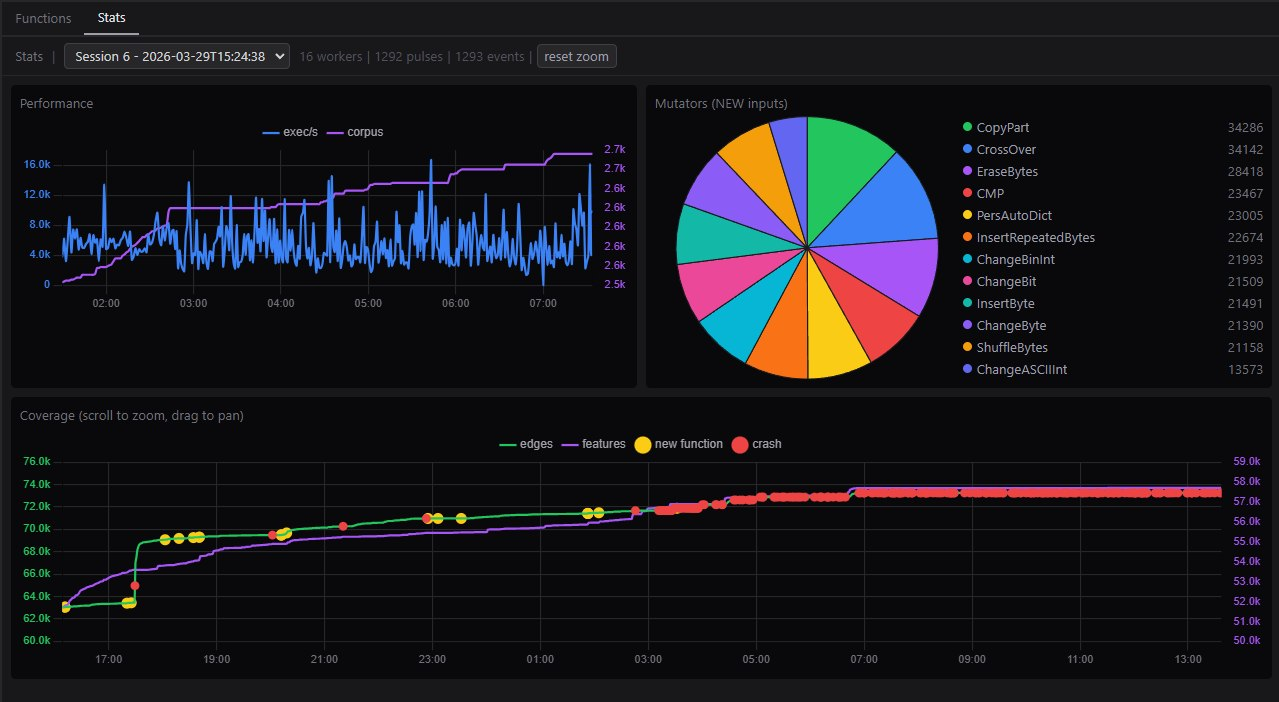 0xbigshaq/apatchy
Apache HTTPD 服务器模块的模糊测试框架
 ethicalhackingplayground/crlfmap
CRLFMap 是一个用于查找 HTTP 拆分漏洞的工具。