#1
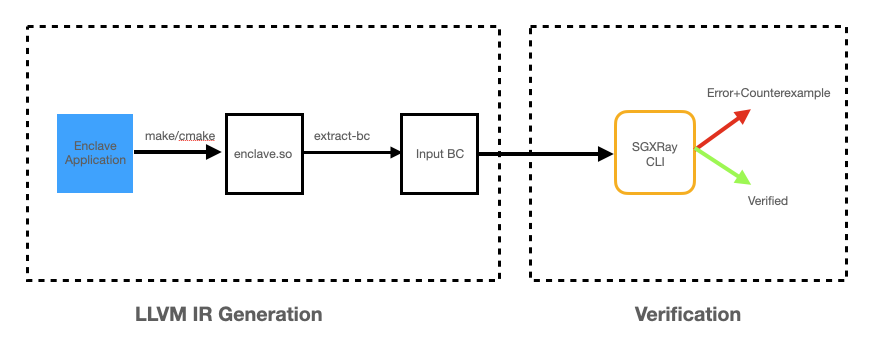
 baiduxlab/sgxray
基于 SMACK 验证器的自动推理工具,可检测因可信边界违规导致的 SGX enclave 漏洞,包括无效指针处理、内存释放错误和 TOCTOU 漏洞。
 payatu/cve-2018-14442
Foxit Reader CVE-2018-14442 的 PoC
 sec-tools/litefuzz
一个多平台模糊测试工具,用于探测用户态二进制文件、网络客户端和服务器
 0xdea/raptor_infiltrate19
#INFILTRATE19 raptor 的派对包。
 flankerhqd/cve-2015-6620-poc
针对 CVE-2015-6620 的 POC,AMessage unmarshal 任意写入
 petabi/sniffles
Sniffles: 用于IDS和正则表达式评估的数据包捕获生成器

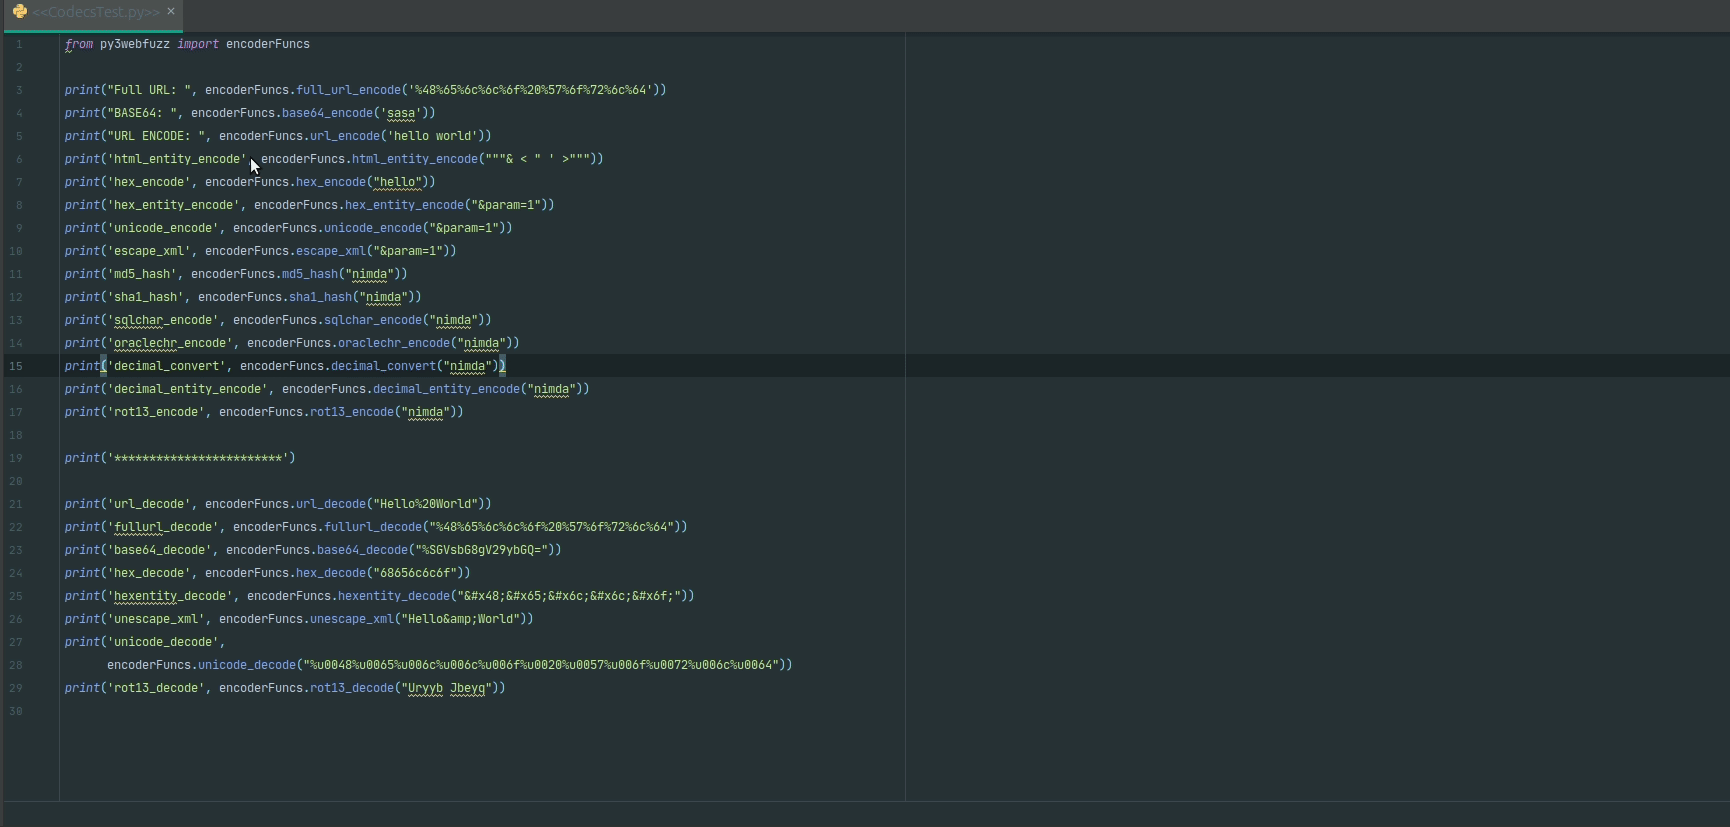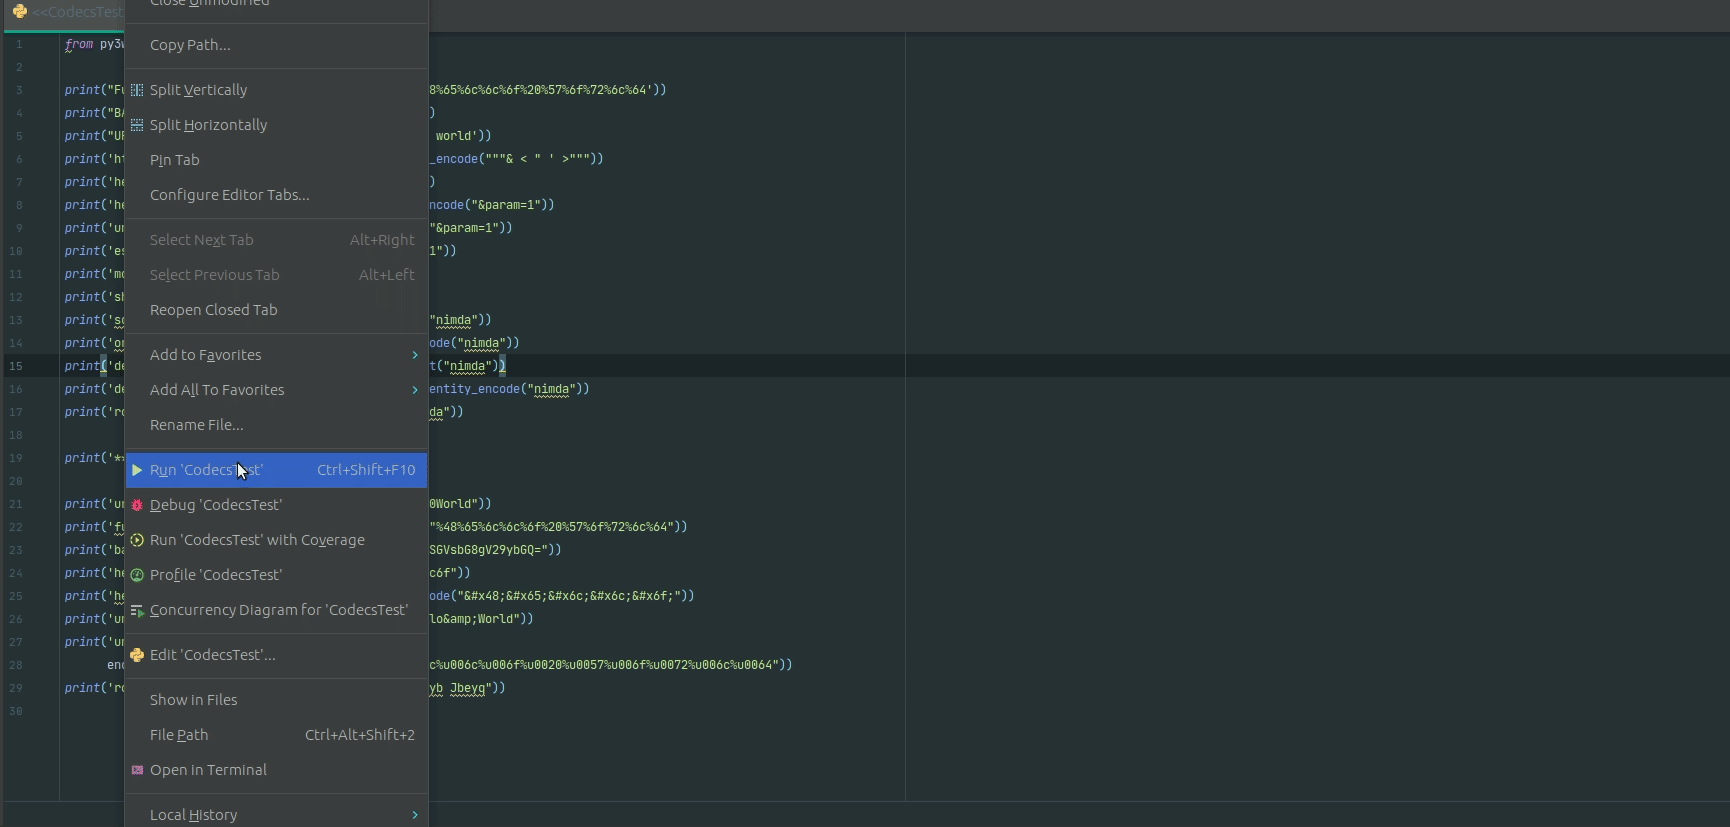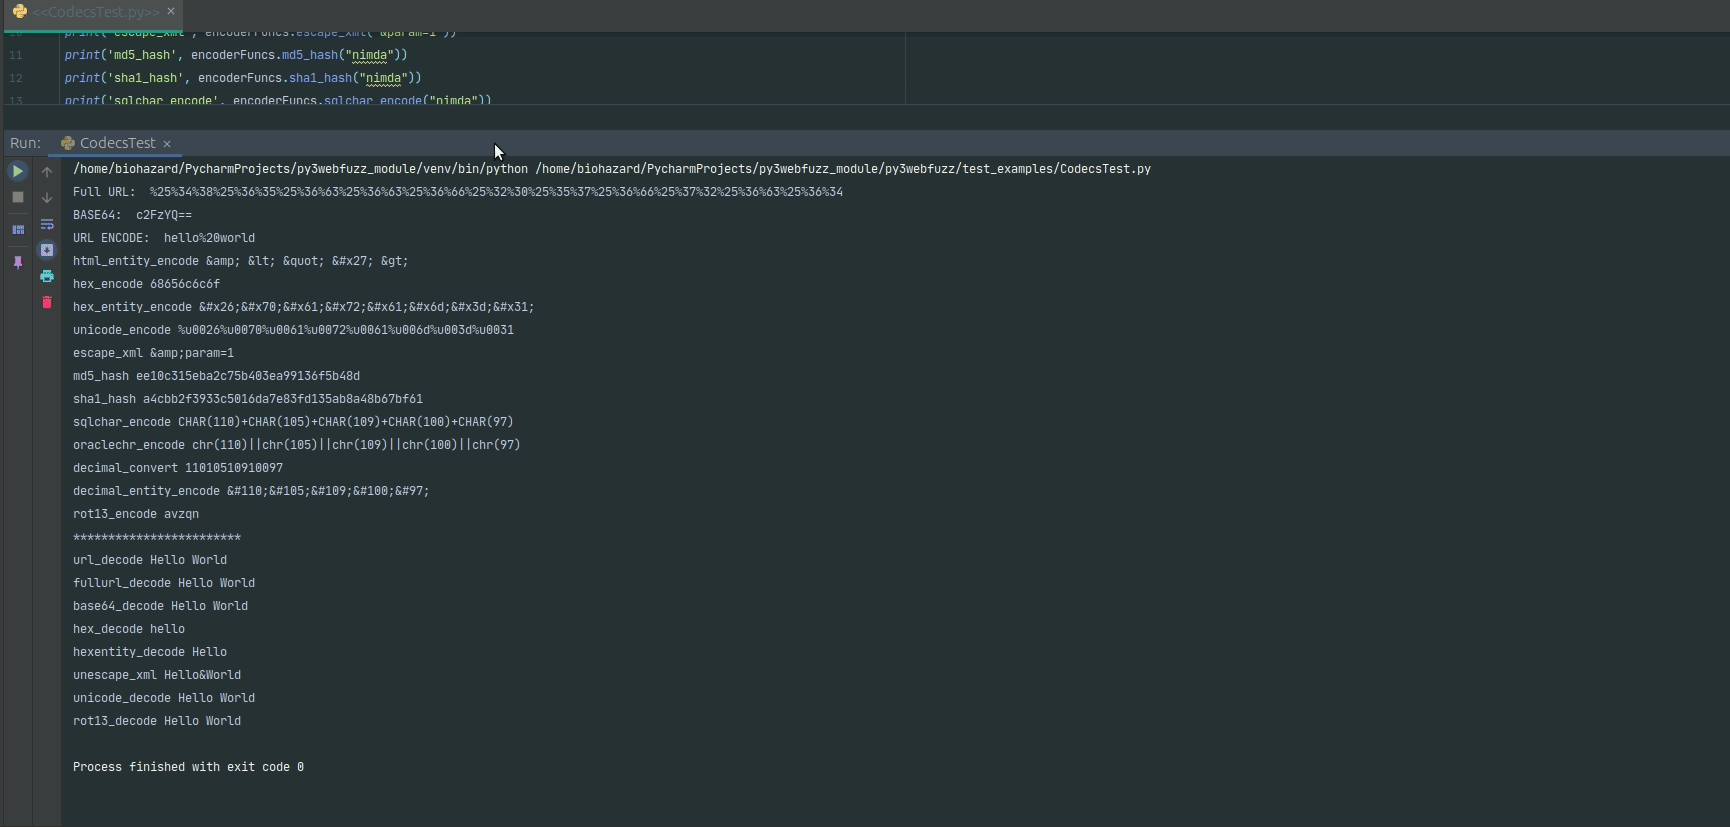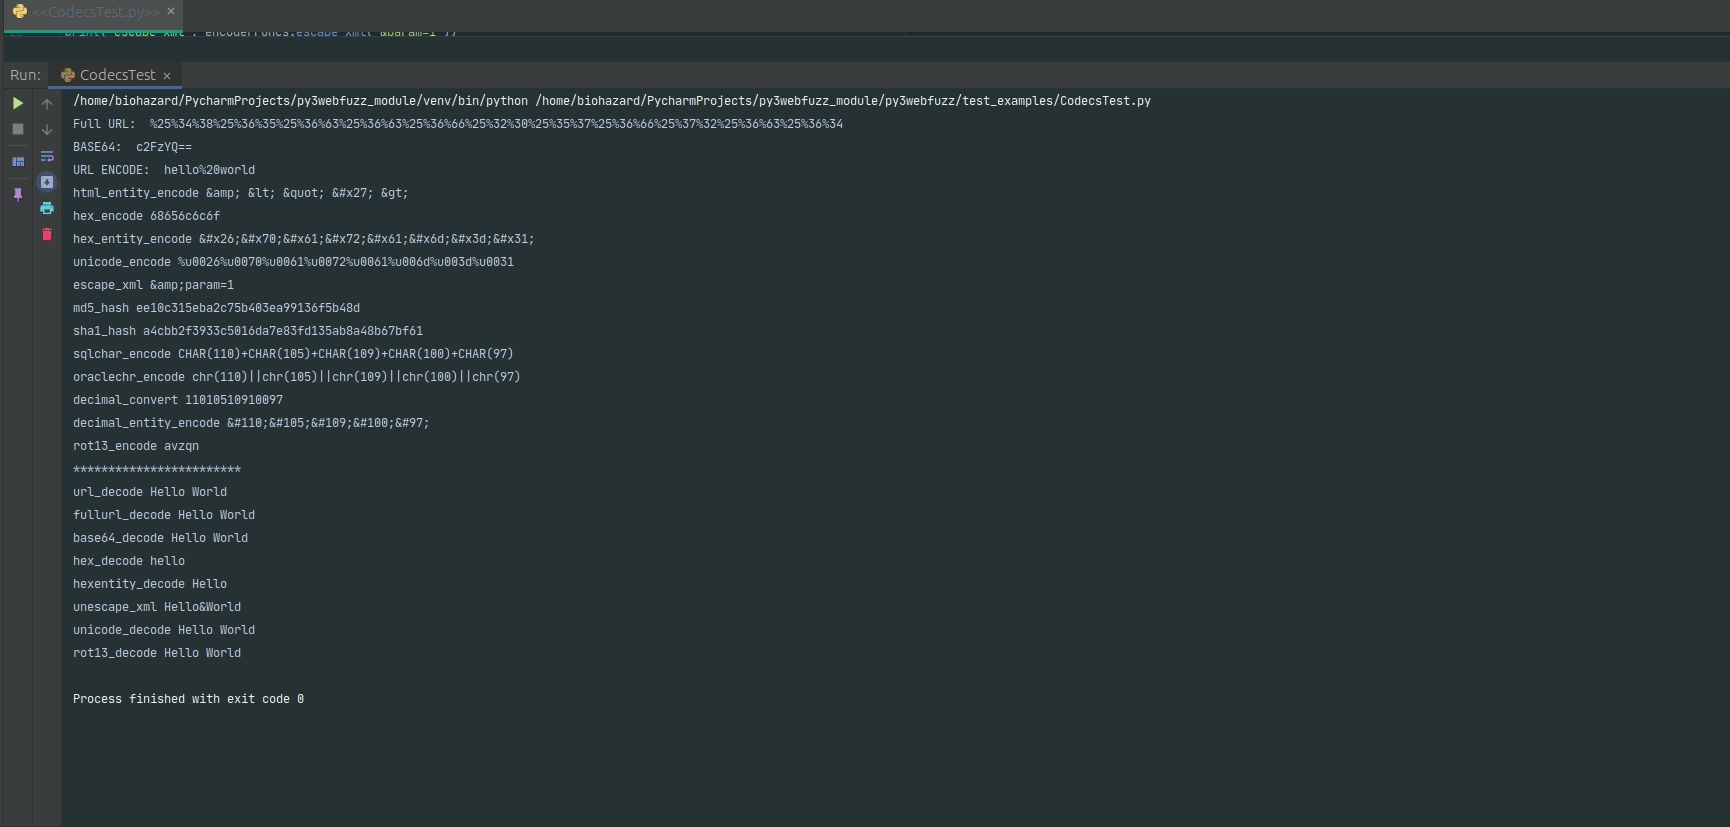 jangelesg/py3webfuzz
一个用于辅助模糊测试Web应用程序的Python3模块。
 hakaioffsec/navgix
多线程 Go 工具,用于检测 nginx 别名遍历漏洞,采用启发式与暴力破解技术识别易受攻击的目录别名。
 hackinglz/maps_scanner
MAPS 云扫描器和响应解析器,用于 Microsoft Defender 研究。
 billy-ellis/exr-imageio-poc
CVE-2026-28990 的 PoC,一个在 iOS/macOS 26.5 中修补的 ImageIO 漏洞。
 nccgroup/triforceopenbsdfuzzer
使用 TriforceAFL(即 AFL 和 QEMU)对 OpenBSD amd64 进行系统调用模糊测试
 cloudflare/filterforge
用于解析BPF过滤器并基于这些过滤器构建数据包的工具。
 praetorian-inc/caeruleus
用于Linux/BlueZ上蓝牙低功耗安全测试的单一Go二进制文件:扫描、枚举GATT、读/写/通知、模糊测试特征,并通过JSON输出运行结构化评估。
 uni-due-syssec/efcf-framework
EF/CF - 极速智能合约模糊测试
 frizb/wordlistgen
超级简单的 Python 单词列表生成器,用于模糊测试和暴力破解