#1
 0neb1n/cve-2020-16947
CVE-2020-16947的概念验证漏洞利用,这是Microsoft Outlook远程代码执行漏洞,由格式错误的HTML内容触发,导致堆缓冲区溢出和远程代码执行。
 dsecuredcom/ffufpostprocessing
一款 Golang 工具,可帮助你从 ffuf 结果文件中剔除无关条目。
 rog3rsm1th/frelatage
基于覆盖率的Python应用程序模糊测试工具
 malqr/malqr.github.io
MalQR 是一组恶意 QR 码和条形码,可用于测试扫描仪的安全性。
 xuehuolll/cve-2026-109618-109619-audit
CVE-2026-109618/109619 — PHP session.upload_progress pre-auth RCE. Exploit research: remote ASLR chain, PoC & patch analysis.
 oxagast/ansvif
A Not So Very Intelligent Fuzzer: 一个设计用于在C/C++代码中寻找漏洞的先进模糊测试框架。
 nytrorst/xssfuzzer
XSS Fuzzer 是一个根据用户定义的向量和模糊测试列表生成 XSS 有效载荷的工具。
 z-bool/venom-jwt
针对JWT渗透开发的漏洞验证/密钥爆破工具,针对CVE-2015-9235/空白密钥/未验证签名攻击/CVE-2016-10555/CVE-2018-0114/CVE-2020-28042的结果生成用于FUZZ,也可使用字典/字符枚举(包括JJWT)的方式进行爆破(JWT Crack)
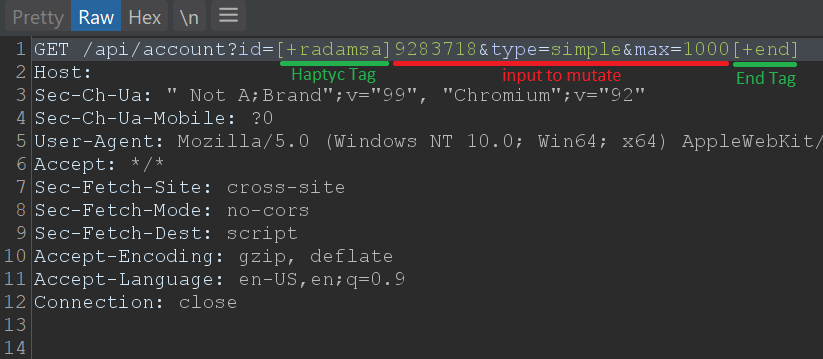 defparam/haptyc
Python 库,用于 Turbo Intruder,增加载荷位置支持以及 Sniper/Clusterbomb/Pitchfork 攻击类型,通过基于标签的测试生成实现 HTTP 模糊测试。
 hunters-sec/cve-2025-43300
这是IOS 0click CVE-2025-43300的POC
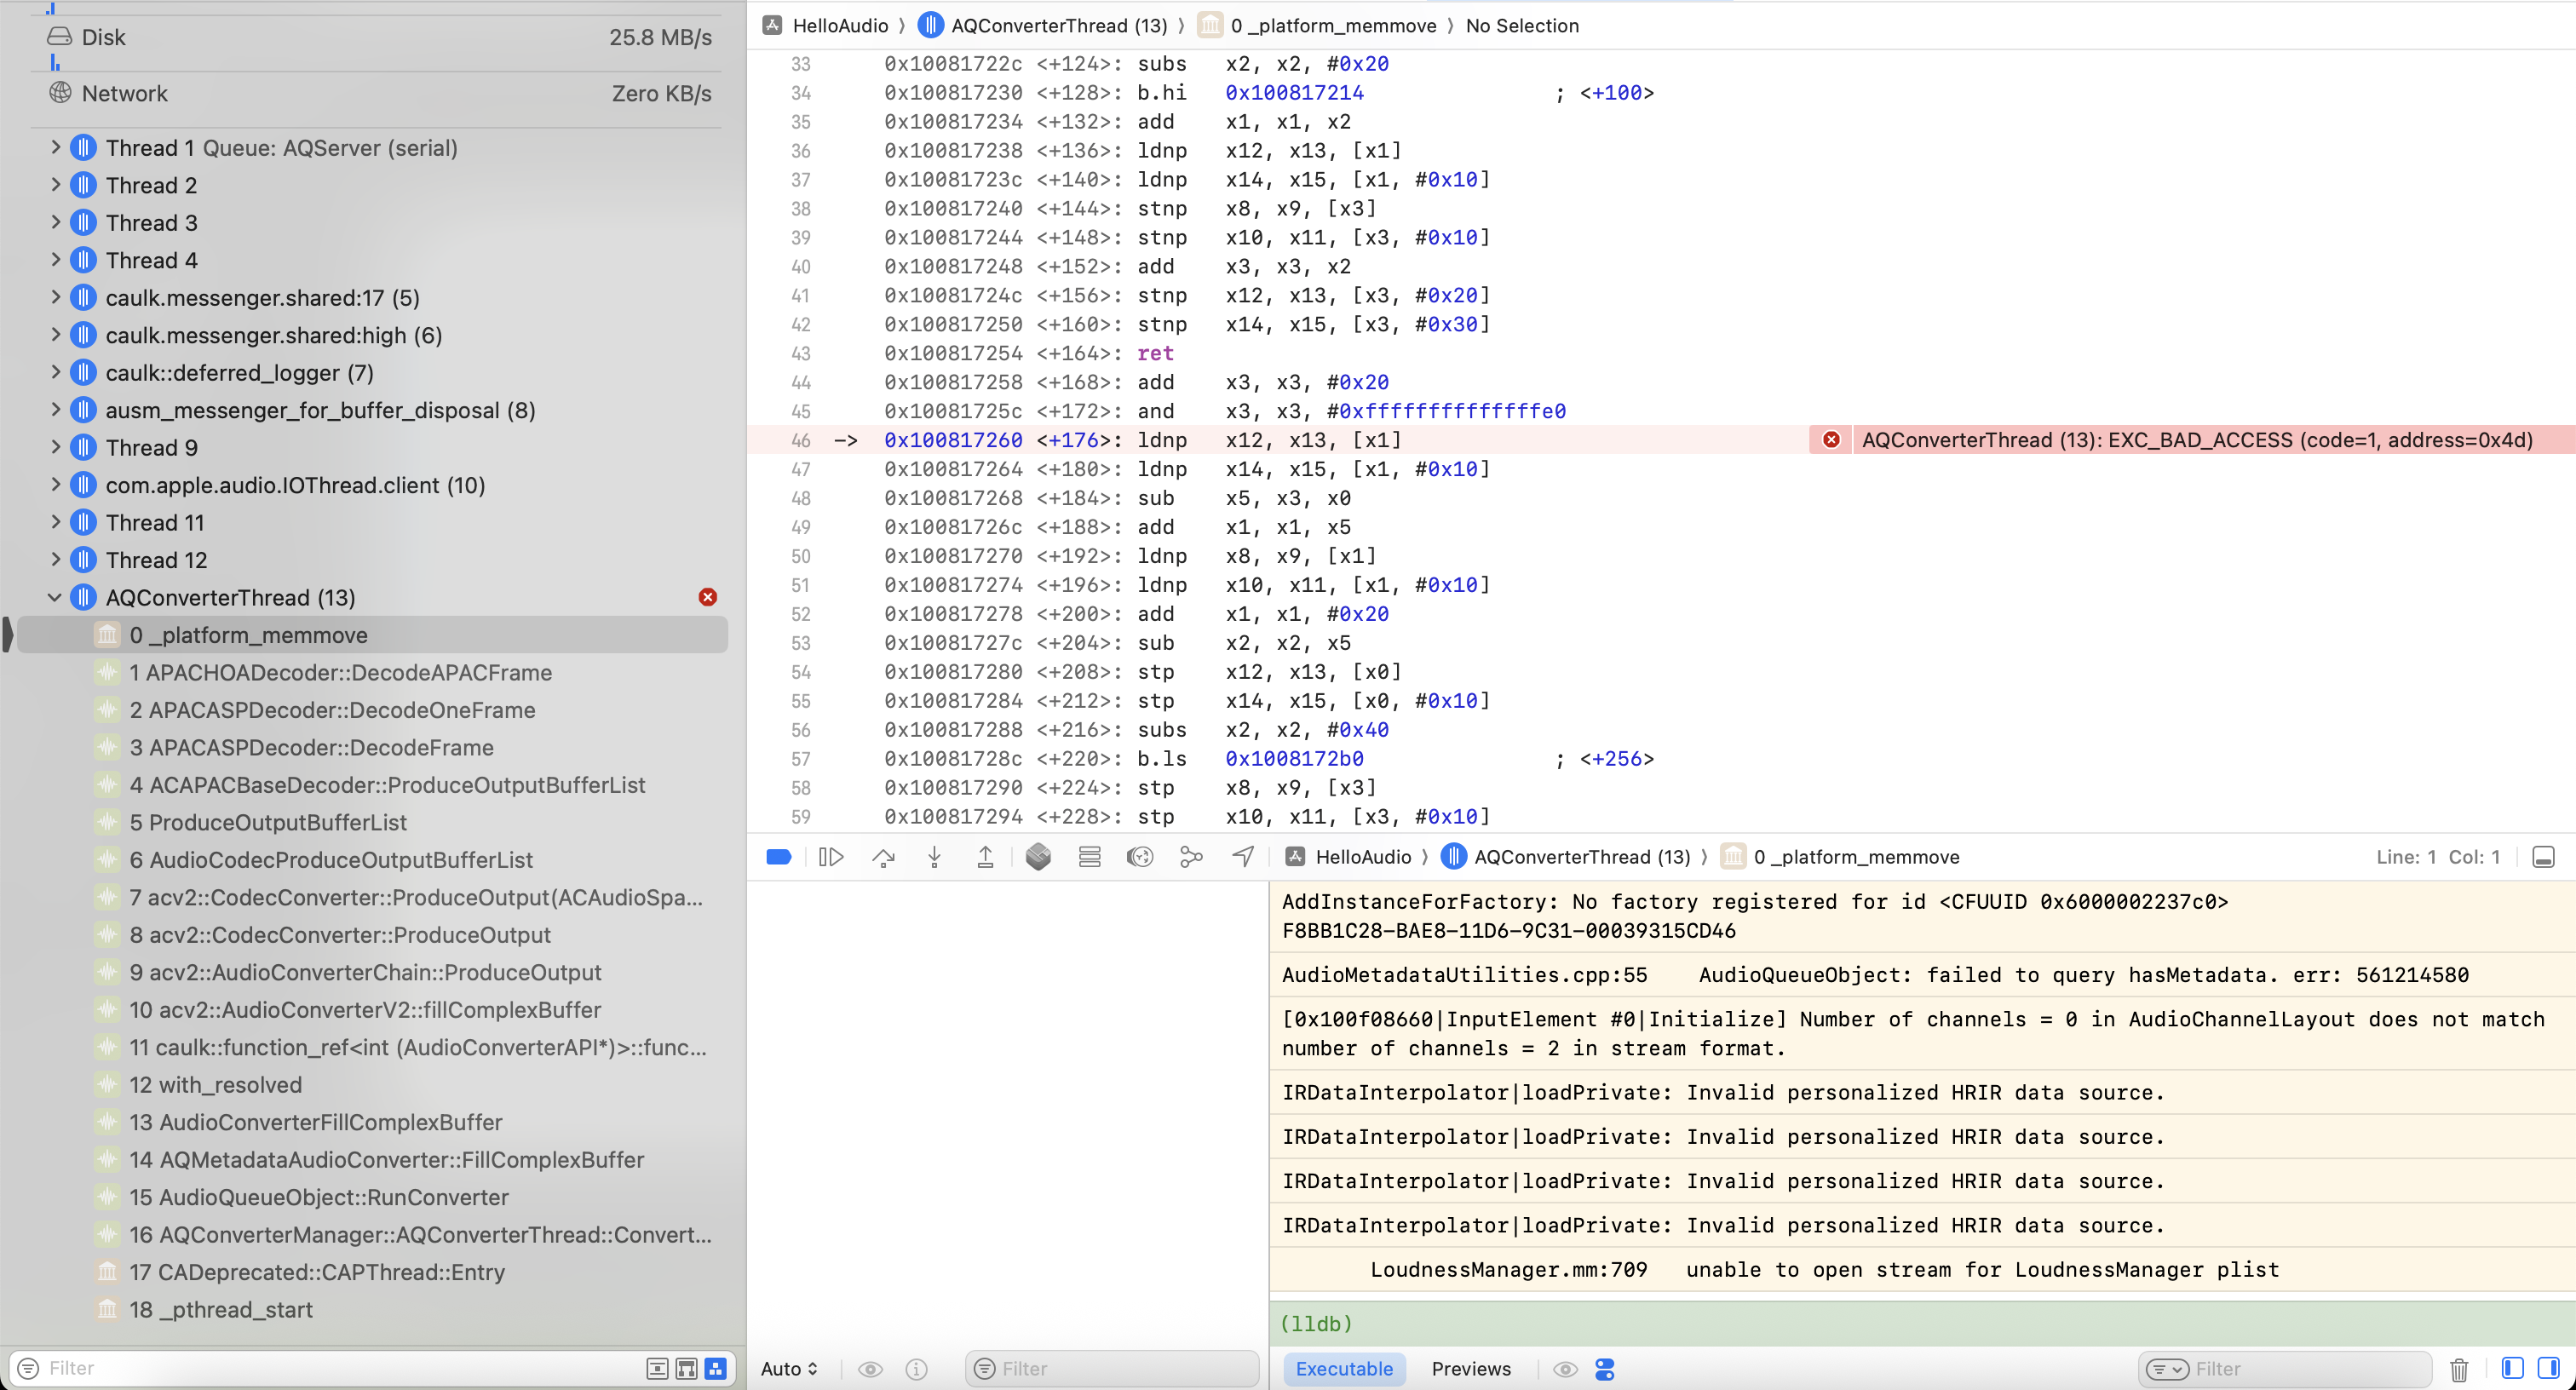 zhuowei/apple-positional-audio-codec-invalid-header
CVE-2025-31200 - @Noahhw46 弄明白了
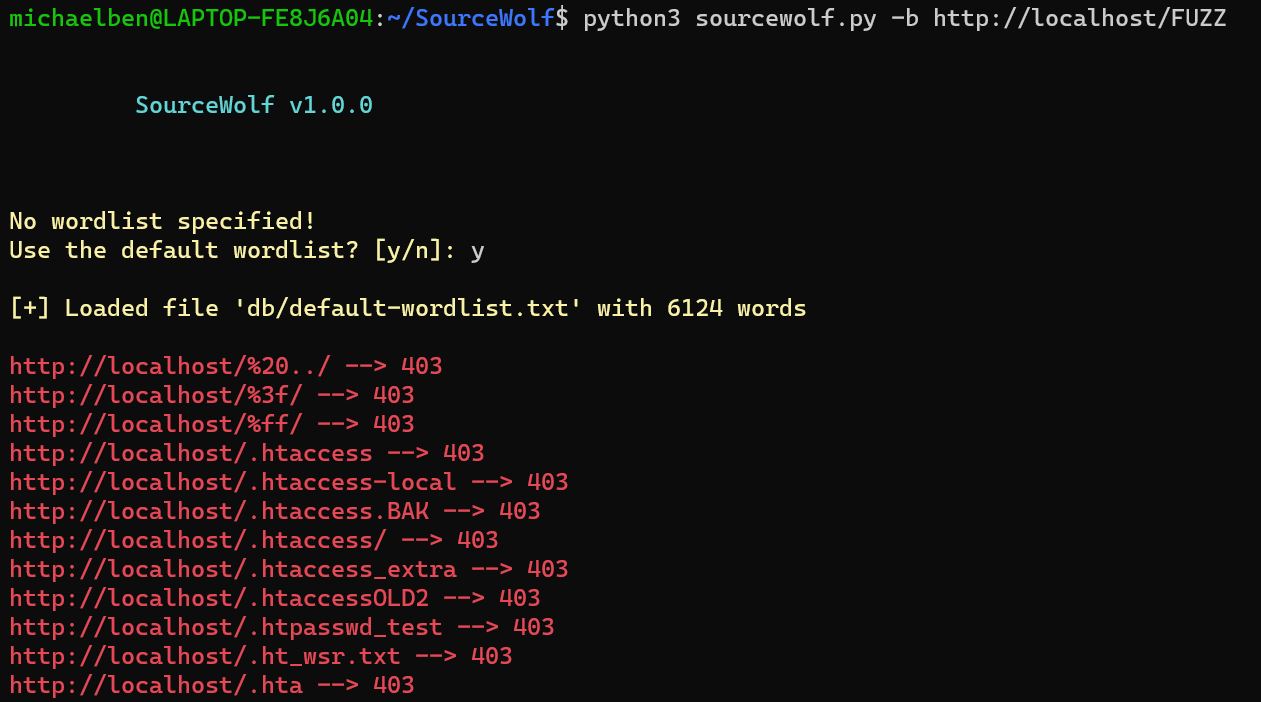 ksharinarayanan/sourcewolf
快如闪电的响应爬虫,专为挖掘源码中的宝藏设计!😎🔥
 cytopia/urlbuster
功能强大的可变异Web目录模糊测试工具,用于暴力破解现有和/或隐藏的文件或目录。
 zcutlip/bowcaster
基于 Python 的漏洞利用开发框架,包含载荷、编码器和反向连接服务器,专注于 MIPS CPU 架构,但设计为支持模块化多架构。