
 #1
 gmh5225/malwaredb
精选的961个恶意软件家族集合(1.36 GB),以密码保护的ZIP归档形式提供,按家族和类型组织,便于分析和研究。
 mahfuzreham/cpanel-cve-2026-41940
cPanel CVE-2026-41940 nuclear.x86 安全审计与清理脚本
 jacobsoo/rtf-cleaner
从恶意 RTF 文件中提取 URL,利用 CVE-2017-0199 和 CVE-2017-8759 进行恶意软件分析和威胁情报。
 rjsudlow/proxynotshell-ioc-checker
用于检查由ProxyNotShell(CVE-2022-41040和CVE-2022-41082)创建的IOC的脚本
 mister-turtle/cve-2023-32784
从已解锁数据库的内存转储中提取 KeePass 主密码,按位置输出潜在字符、口令短语以及用于 CVE-2023-32784 的 JohnTheRipper 掩码。
 bytespulse-oe/wp2shell-hestia-scanner
用于 HestiaCP 服务器的只读 WordPress 安全扫描器。检测所有托管站点上的 wp2shell 入侵指标(CVE-2026-63030 / CVE-2026-60137)——按用户发送的电子邮件报告、与干净 WordPress…
 trg-1999/detectpacket-cve-2017-8464
漏洞利用与漏洞防护实施
 jeeberrr/honeypot-stuff
像我从蜜罐中捕获的恶意软件分析报告之类的东西
 kuniyal08/dirty-frag-cve-2026-43284
关于 Dirty Frag 的报告,这是一个 Linux 本地提权(LPE)漏洞链,允许非特权用户获得 root 访问权限。
 archanchoudhury/confluence-cve-2022-26134
本仓库探讨了 Atlassian Confluence 的零日漏洞利用,并从 SecOps 或蓝队(Blue Team)视角提供了防御与分析的视角。
 lordofpipes/acropadetect
基于浏览器的工具,通过分析 PNG/GIF 图像中截断的像素数据来检测 Acropalypse(CVE-2023-21036),实现快速漏洞评估。
 cicd-sensor/cicd-sensor
基于 eBPF 的运行时安全传感器,用于 CI/CD 流水线。检测供应链攻击,记录进程祖先关系和文件访问,并为 GitHub Actions 和 GitLab CI/CD 提供取证证据。
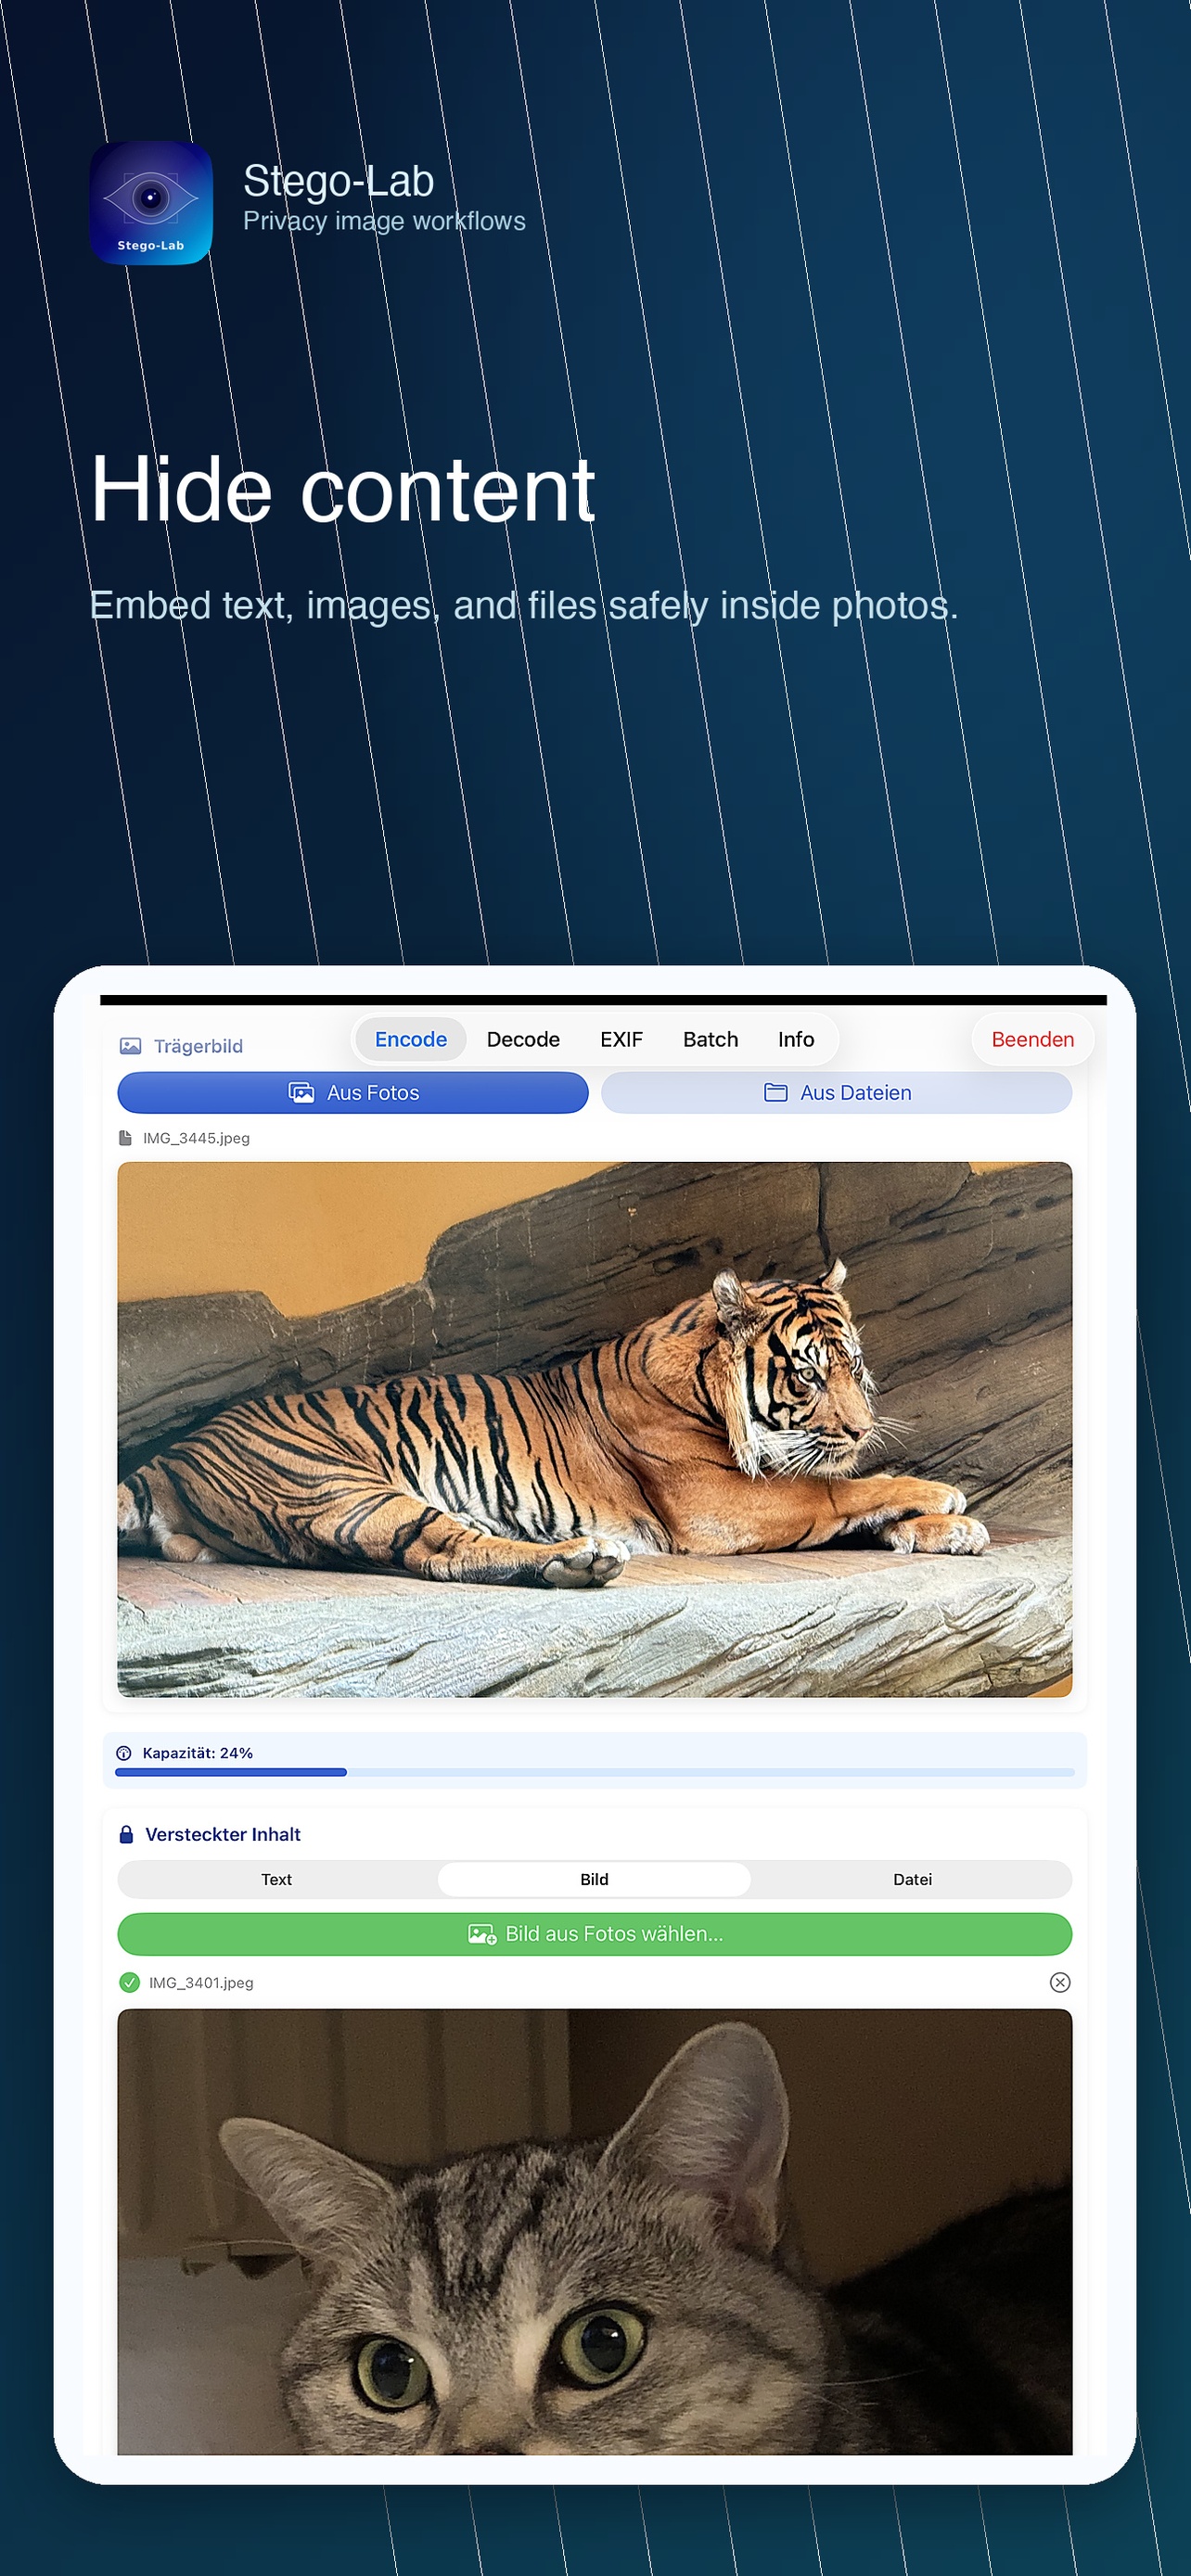 raithchr/stego-lab
本地隐写术应用,用于在载体图像中隐藏文本、图像或文件,支持AES-256加密、EXIF编辑、水印以及iOS、iPadOS和macOS上的批量处理。
 intrudify/mini-shai-hulud-scanner
针对 Mini Shai-Hulud npm/PyPI 供应链蠕虫的扫描器 (NHS CC-4781 · CVE-2026-45321)。检测 gh-token-monitor 持久化、有效载荷痕迹和攻击者提交。Python, Bash, PowerShell.
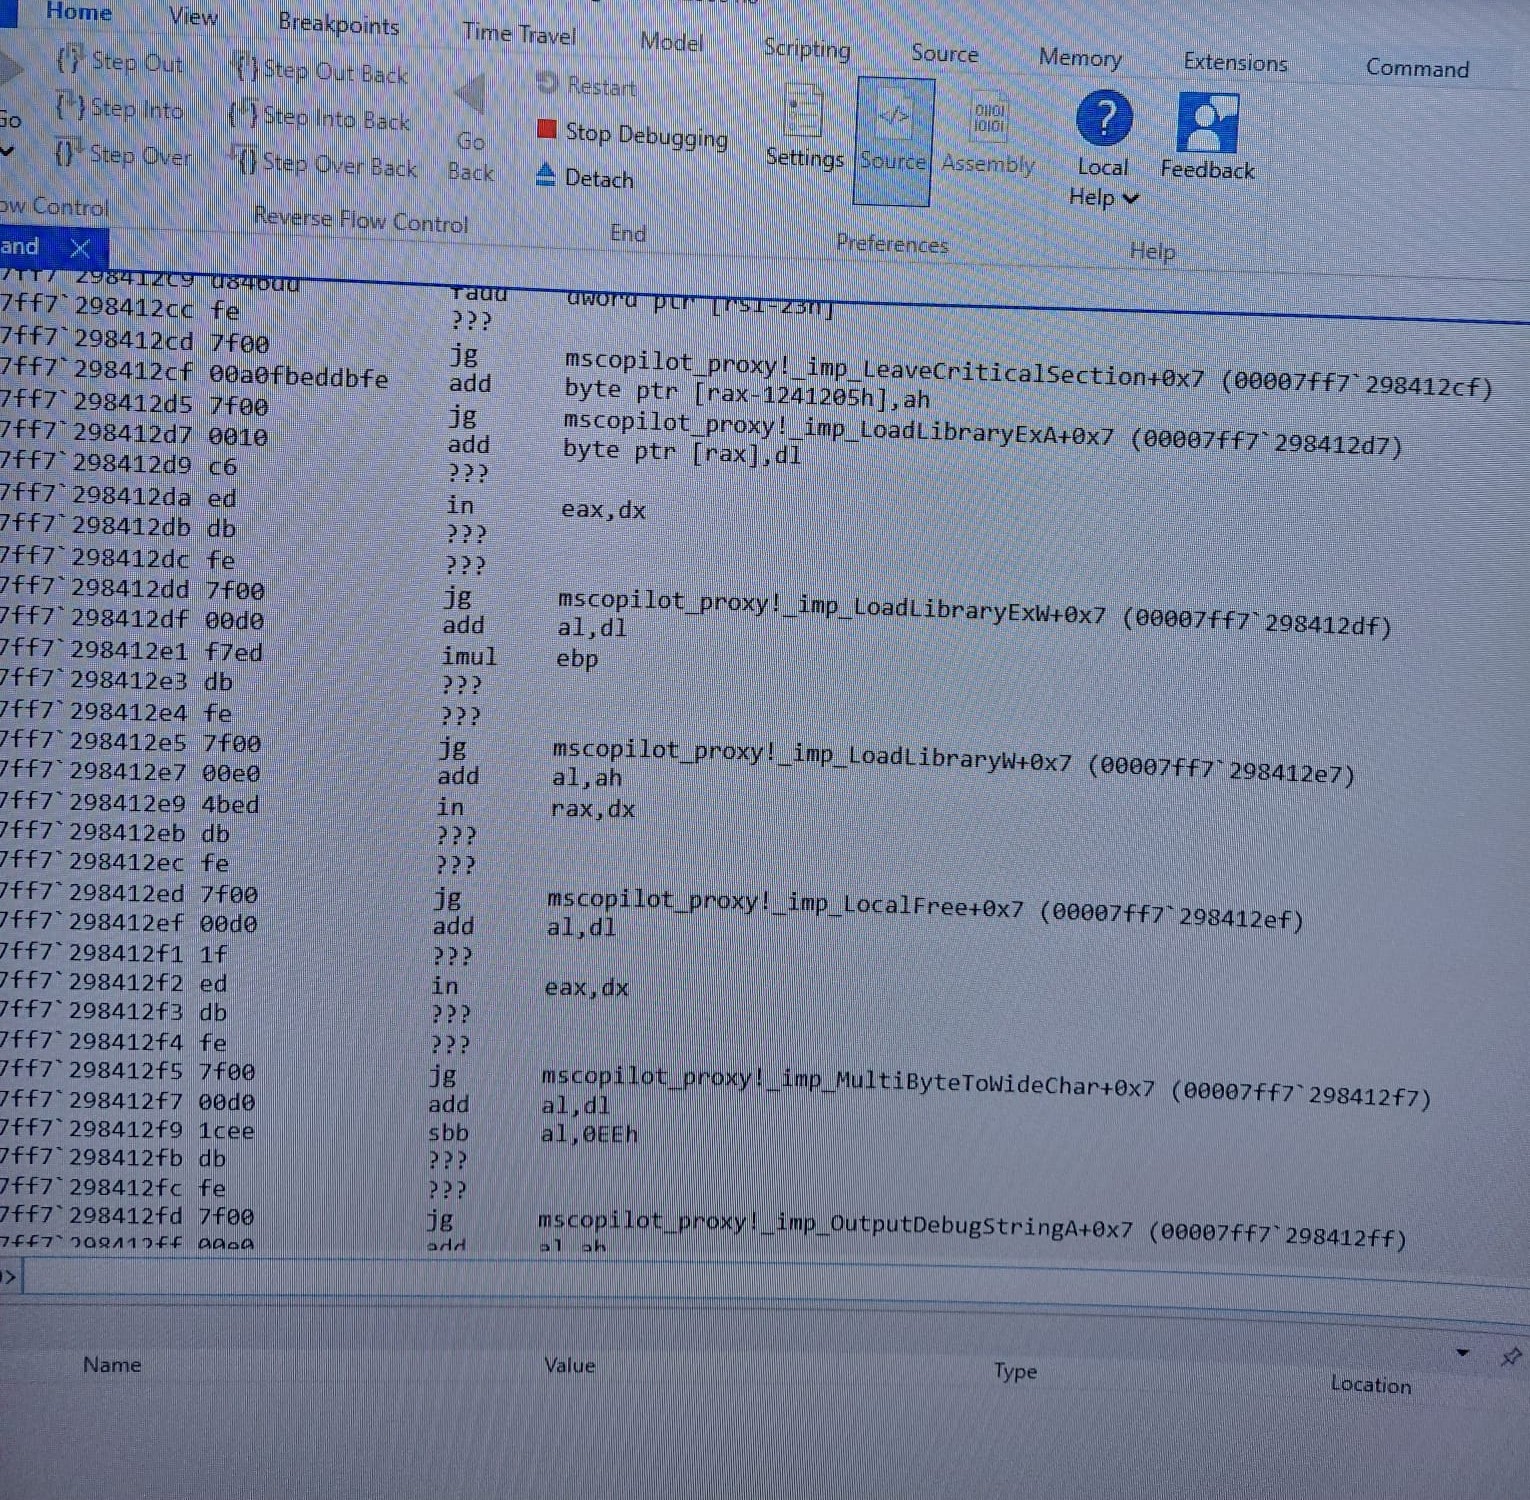 kaandemir993/vidar-stealer-reverse-engineering
深度逆向工程分析:Vidar Stealer 2.0,涵盖任务计划程序篡改(1999时间戳)、Explorer.exe进程空洞以及Microsoft Copilot注入。
 c-sprinks/bitlocker-bypass-research
使用 CVE-2023-21563 (BitPixie) 进行的 BitLocker 全盘加密绕过研究。方法论、漏洞利用链以及防御建议。
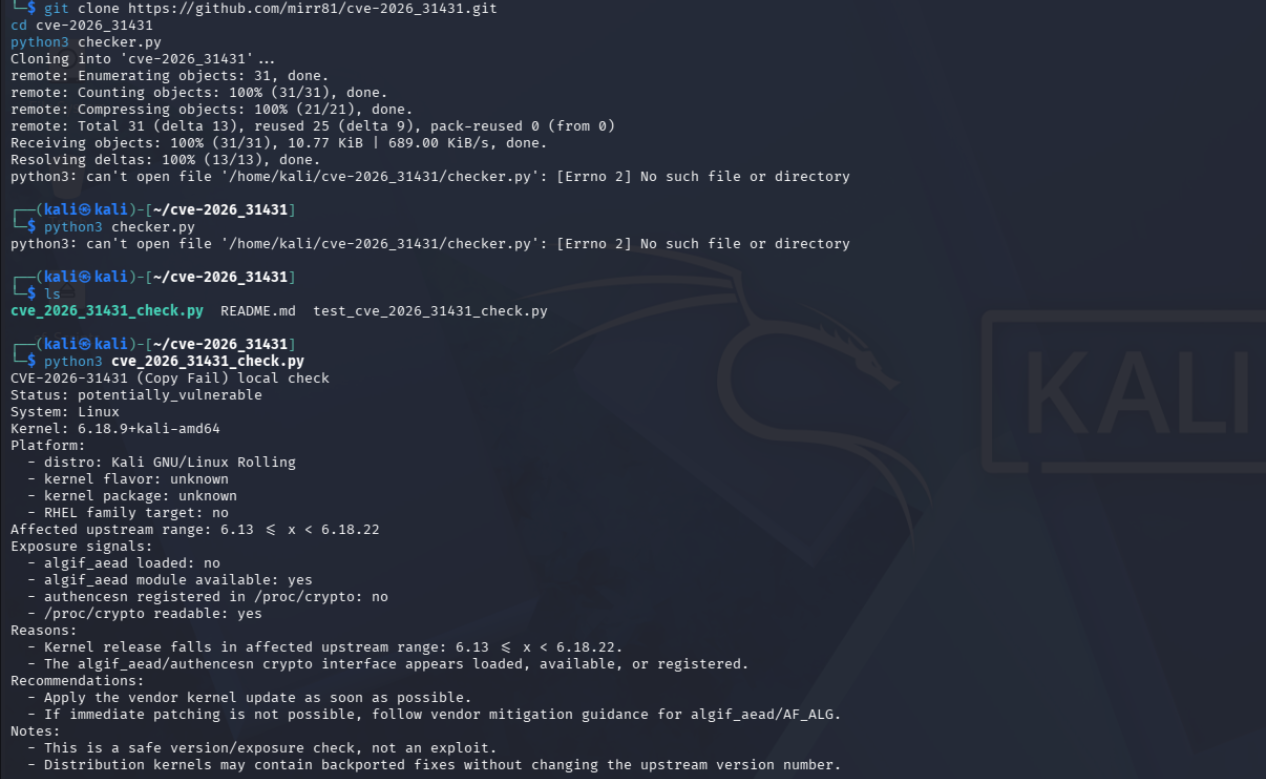 kuniyal08/copy-fail-cve-2026-31431-lab
在 Kali Linux 上复现了无文件 LPE CVE‑2026‑31431(“Copy Fail”),然后构建了 auditd、Sigma 和 YARA 检测规则,以捕捉这种不留磁盘痕迹的隐秘内核漏洞利用。









