
 #1
 heapframe/seetong-ts81xxd3x-rce
CVE-2026-100886 | 未认证远程代码执行工具包。
 florentineprinzessinzusachsen/badbox-h713-projector
针对 Allwinner H713 Android 投影仪上 BadBox 恶意软件的分析与清理指南:ADB 访问、感染证据、固件备份、dropper 移除与验证。
 murrez/cve-2026-100740
针对 CVE-2026-100740 的 Python PoC,该漏洞是 D-Link DIR-895L A1_102b07 的 tunnel_set_params 中 L2TP Host Name AVP 越界写入。可对设备进行指纹识别,并可选发送仅限实验室环境的 UDP 1701 触发包。
 mrexodia/ida-pro-mcp
AI驱动的逆向工程助手,通过MCP将IDA Pro与语言模型连接起来。
 zx41r/awesome-reverse-engineering-and-malware-analysis
一份经过验证的逆向工程与恶意软件分析地图。涵盖反汇编器、脱壳、漏洞利用开发、模糊测试、DFIR,以及其他列表遗漏的深度技术文章。
 intel/intel-linux-processor-microcode-data-files
官方 Intel 微码数据文件,用于更新处理器固件以缓解安全漏洞并解决 Linux 系统上的功能问题。
 microsoft/igvm
Rust库与格式规范,用于创建和加载独立客户虚拟机(IGVM)文件,支持采用AMD SEV-SNP和Intel TDX技术的硬件隔离虚拟机。
 d6fault/cve-2026-95675
Python PoC,利用 CVE-2026-95675,这是 D-Link DAP-1360 RevB 固件中一个未认证的 root 命令注入漏洞,通过硬编码认证绕过和 formSystemCheck 处理程序实现。
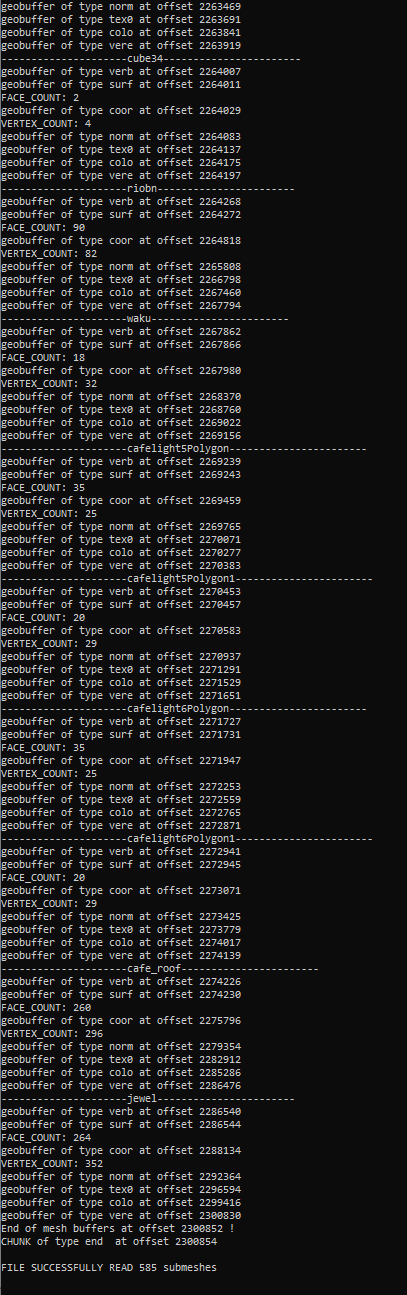 exifdev/prineo_re
Reverse engineering of the engine powering the PriPara games on arcade.
 seemoo-lab/nexmon
基于 C 语言的 Broadcom/Cypress WiFi 芯片固件补丁框架,支持监控模式、帧注入等等。
 whoami-012/cve-2026-96515
针对 CVE-2026-96515 的技术报告和经过身份验证的反向 shell PoC,该漏洞是 Netlink HG323RW 路由器 BOA 诊断导入处理程序中的 root 命令执行漏洞。
 last-emo-boy/rikune
MCP 服务器,用于逆向工程 Windows 可执行文件和二进制格式。结合静态分类、Ghidra 辅助的功能恢复、插件驱动工具、工件管理以及可选的隔离 Windows 运行时执行。
 op-tee/optee_ftpm
用于微软TPM 2.0参考实现(fTPM)的OP-TEE集成
 wrongbaud/spidump
用于通过逻辑分析仪捕获重建 SPI flash 镜像的工具
 e-gleba/world_conqueror_4_ru
World Conqueror 4 (RU) 的翻译字符串
 zhaoxuya520/reverse-skill
AI赋能的技能路由包,用于逆向工程、渗透测试和安全研究。将AI代理引导至正确的方法论,并为APK、二进制、JS、固件和CTF任务按需启动工具链。
 codykociemba/nolongerevil-thermostat
为你的变砖 Nest 注入新生,邪恶程度降低 100%!









