#1
 skoveit/cve-2026-29781
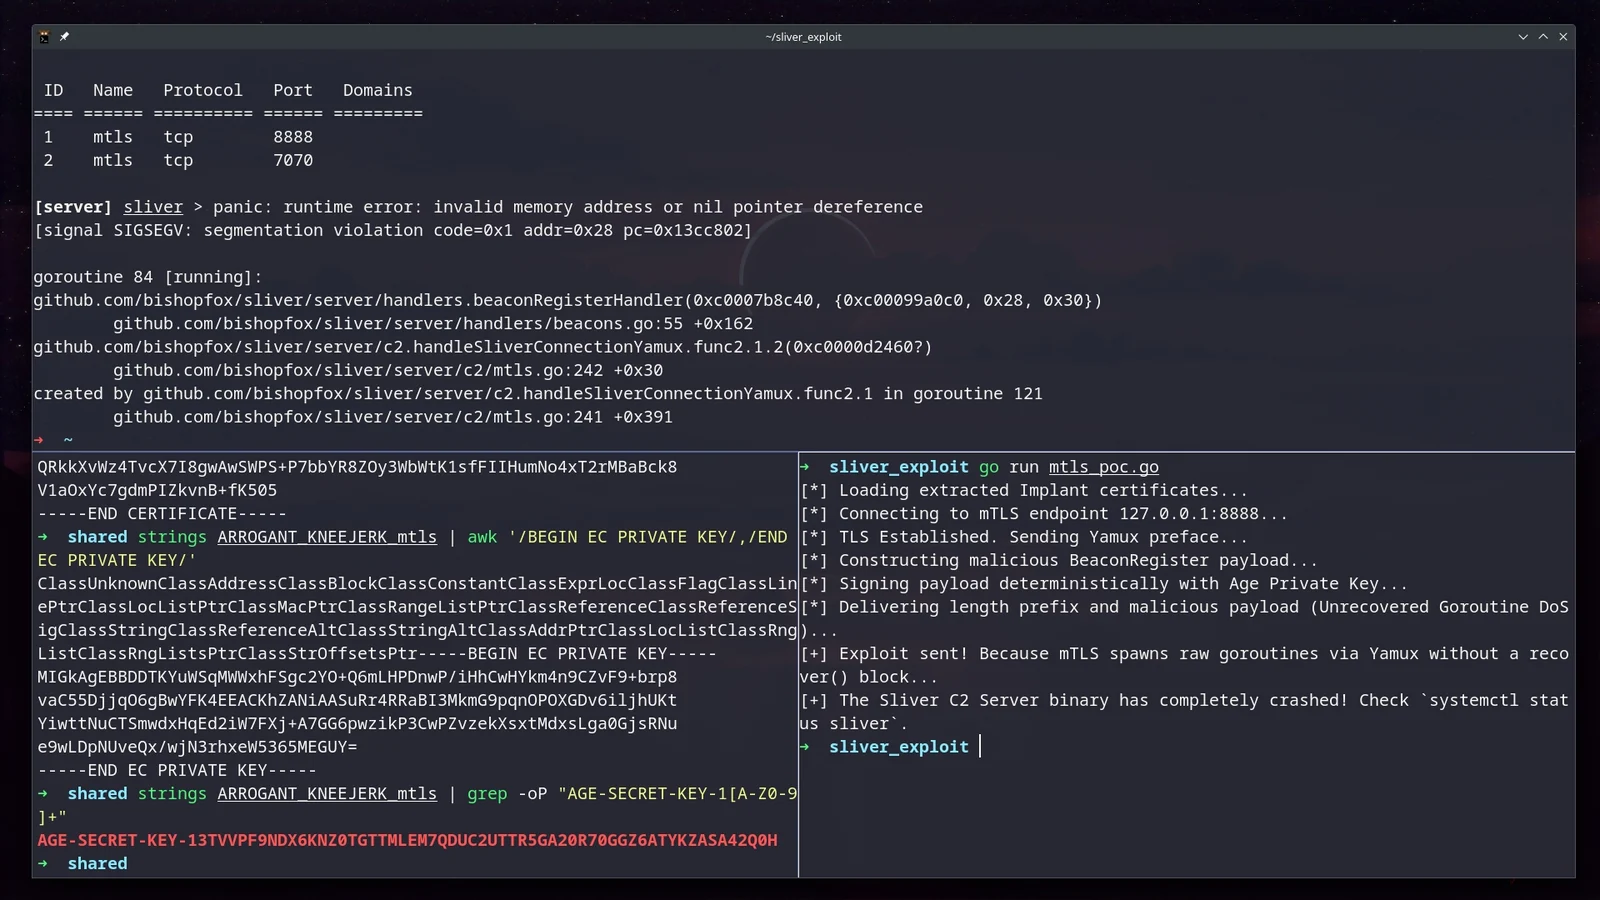
针对 CVE-2026-29781 的概念验证漏洞利用,利用捕获的 Sliver 植入物凭据,通过畸形的 mTLS 数据包触发空指针恐慌并使 C2 服务器崩溃。
 simondankelmann/cve-2026-3854-test
测试 CVE-2026-3854 补丁的绕过方法,提供概念验证以验证安全修复。
 shubham0d/cve-2021-30853
概念验证脚本,演示如何通过利用 CVE-2021-30853 绕过 macOS Gatekeeper、公证(notarization)和 XProtect 检查,从而无需用户提示即可执行任意 shell 载荷。
 shreyas-malhotra/cve-2026-33439-openam
CVE-2026-33439 在 OpenAM 中的易受攻击端点描述
 shinycolumn/cve-2025-56802
Reolink 桌面应用程序中的 AES-CFB 密钥生成与管理漏洞
 shinycolumn/cve-2025-56801
Reolink 桌面应用程序中的 AES-CFB IV 生成漏洞
 shinycolumn/cve-2025-56799
Reolink 桌面应用程序中通过缓存清理调度程序导致的 OS 命令注入漏洞
 shinigami-777/poc_cve-2025-2568
CVE-2025-2568 的概念验证漏洞利用程序,演示了如何通过缺失的能力检查,未经授权访问和修改 WordPress Vayu Blocks 插件选项。
 shinycolumn/cve-2025-56800
Reolink 桌面应用程序中的本地身份验证绕过漏洞
 shibaaa204/pack2theroot
CVE-2026-41651 的概念验证漏洞利用程序,针对 Pack2 软件中的 Linux 本地权限提升漏洞,演示了 root 访问权限和系统入侵。
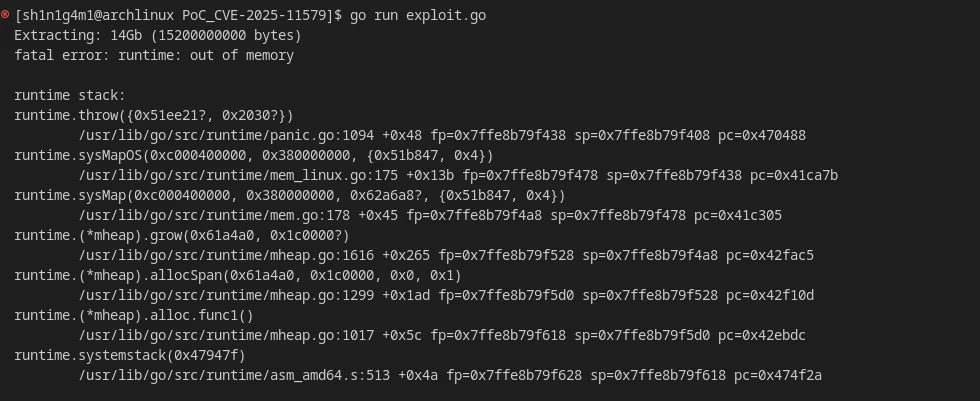 shinigami-777/poc_cve-2025-11579
CVE-2025-11579 的概念验证漏洞利用程序,这是 rardecode 中的一个拒绝服务漏洞,可通过包含超大字典大小的特制 RAR 文件触发内存耗尽崩溃。
 shi10587s/sauercloude
0day VirtualBox 6.1.2 逃逸,用于 RealWorld CTF 2020/2021 CVE-2021-2119
 shazed-x/cve-2025-32463
- 受影响版本:sudo 1.9.14、1.9.15、1.9.16、1.9.17 - 已修复版本:sudo 1.9.17p1 及更高版本 - 早于 1.9.14 的旧版本不受影响,因为它们不支持 --chroot 选项。
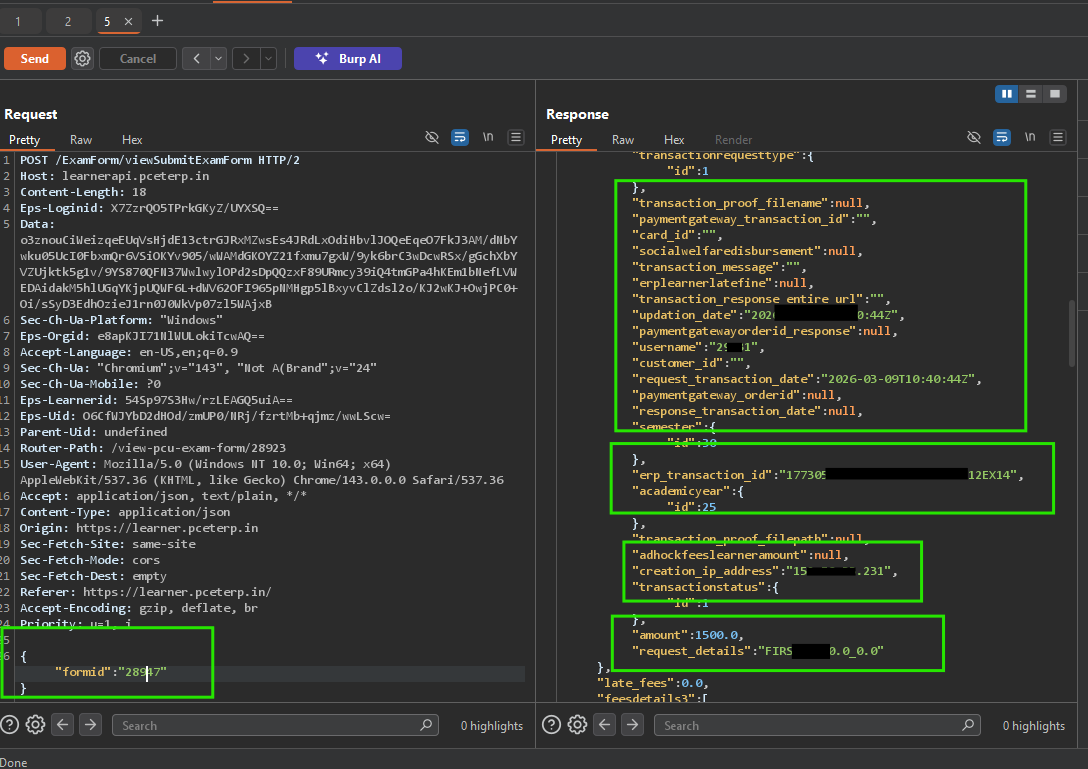 sharma19d/cve-2026-35678
# Eduplus 学生 ERP 中 IDOR 漏洞的详细漏洞研究报告 包括技术分析、PoC、影响评估和修复建议。
 shalevo13/se7enslip
一个用于扫描和测试 7-zip 的 CVE-2025-11001 漏洞的工具。
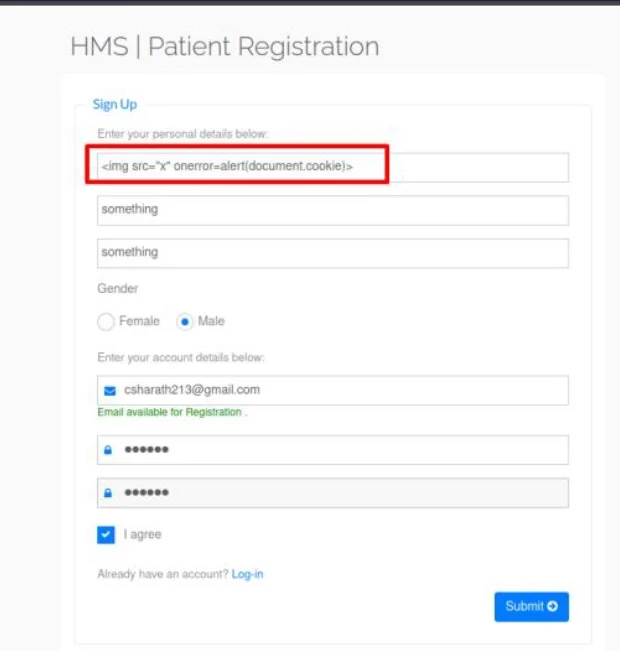 sharathc213/cve-2023-7173
CVE-2023-7173 的概念验证,即 Hospital Management System 1.0 中的存储型 XSS,包含 Docker 环境搭建及复现步骤。
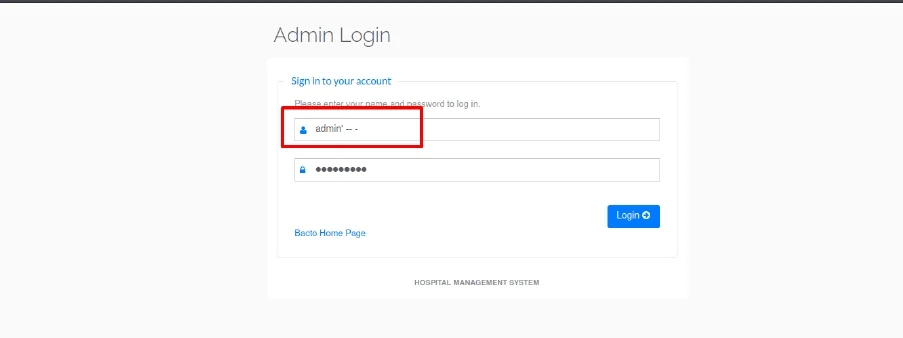 sharathc213/cve-2023-7172
# 故意存在漏洞的医院管理系统,演示 SQL 注入(CVE-2023-7172),附带 Docker 配置和 PoC,用于教育性安全测试。