#1
 tecxx/cve-2025-59287-wsus
PowerShell 概念验证漏洞利用,针对 CVE-2025-59287,攻击目标为 WSUS 服务器。通过 ysoserial.net 自动生成载荷,并借助恶意计算机对象触发反向 Shell。
 tansique-17/cve-2025-61454
CVE-2025-61454 的公开披露与概念验证,这是 E-commerce Project v1.0 中 search.php 的一个反射型 XSS 漏洞,包含利用步骤与修复指南。
 syphonetic/cve-2026-30345
CVE-2026-30345 的概念验证漏洞利用程序,针对 CTFd 备份导入中的任意文件写入漏洞,可通过 .bashrc 实现持久化后门。
 suriryuk/cve-2025-59934
CVE-2025-59934 的概念验证漏洞利用,演示该漏洞并提供可用于安全测试和研究的有效利用代码。
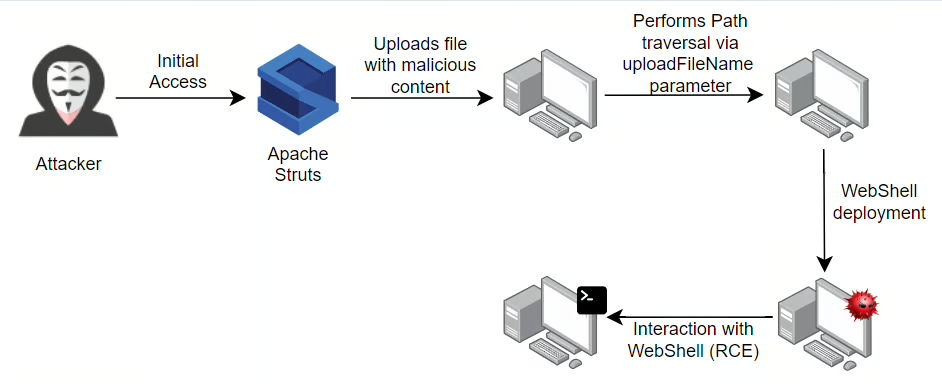 sunnyvale-it/cve-2023-50164-poc
CVE-2023-50164(Apache Struts 路径遍历到远程代码执行漏洞)- 概念验证
 sunny0day/cve-2021-4034
CVE-2021-4034(PwnKit)的漏洞利用程序,这是 polkit 的 pkexec 中的一个本地权限提升漏洞,允许非特权用户在默认的 Ubuntu、Debian、Fedora 和 CentOS 安装上获取 root 权限。
 suljov/cve-2026-23744-remote-code-execution-poc
CVE-2026-23744 的概念验证漏洞利用程序,针对 MCPJam inspector <=1.4.2 中的远程代码执行漏洞,通过精心构造的 HTTP 请求触发,以安装恶意 MCP 服务器。
 studiogangster/cve-2026-31431
针对CVE-2026-31431内核漏洞的测试,检查是否存在漏洞,并通过禁用algif_aead模块提供修复。
 st-rnd/desc_race-1
desc_race 适用于 iOS 15.0 - 15.1.1 的漏洞利用(具有稳定的内核读/写原语)(CVE-2021-30955)
 sqrtrev/cve-2021-1965
CVE-2021-1965 的概念验证漏洞利用程序,针对 Android MBSSID 解析中的 WiFi 零点击远程代码执行漏洞,可导致缓冲区溢出和设备重启。
 somecorp/copyfail-cve-2026-31431-workaround-bash
提供一份 bash 变通脚本,用于缓解 CVE-2026-31431,防止通过 copy.fail 漏洞实现远程代码执行。包含应用该修复的使用说明。
 soltanali0/cve-2025-4476-exploit
Python 测试客户端,用于发送带有超大 Authorization 头的 HTTP GET 请求,以触发类似 CVE-2025-4476 的头部解析漏洞。仅限授权实验室测试和研究使用。
 solarlynxsqueeze/cve-2026-32202
生成恶意 LNK 文件,通过 Windows Shell UNC 处理机制强制获取 Net-NTLMv2 哈希,并集成自定义 SMB 监听器与中继功能,用于授权红队行动。
 sm1ee/cve-2026-39324
针对 Rack::Cookie 认证绕过(CVE-2026-39324)的概念验证漏洞利用,演示通过回退编码器伪造会话以获取管理员访问权限。
 slayerkkkk/cve-2025-46817-poc
基于 C 的 CVE-2025-46817 漏洞利用程序,该漏洞为 Redis 整数溢出漏洞,可实现崩溃检测,并可通过 Lua unpack() 载荷实现潜在远程代码执行(RCE)。
 slauger/cve-2026-31431
CVE-2026-31431 分析与缓解指南,涉及 Linux 内核 crypto algif_aead 子系统中的本地权限提升漏洞,包含对 RHEL 和 OpenShift 的影响评估,以及 seccomp 和 SCC 加固措施。
 skoveit/cve-2026-34227
概念验证,演示在 Sliver 未认证的 MCP 接口上利用 CORS 到 CSRF 的链式攻击,使任意网页能够静默与 C2 进行交互。