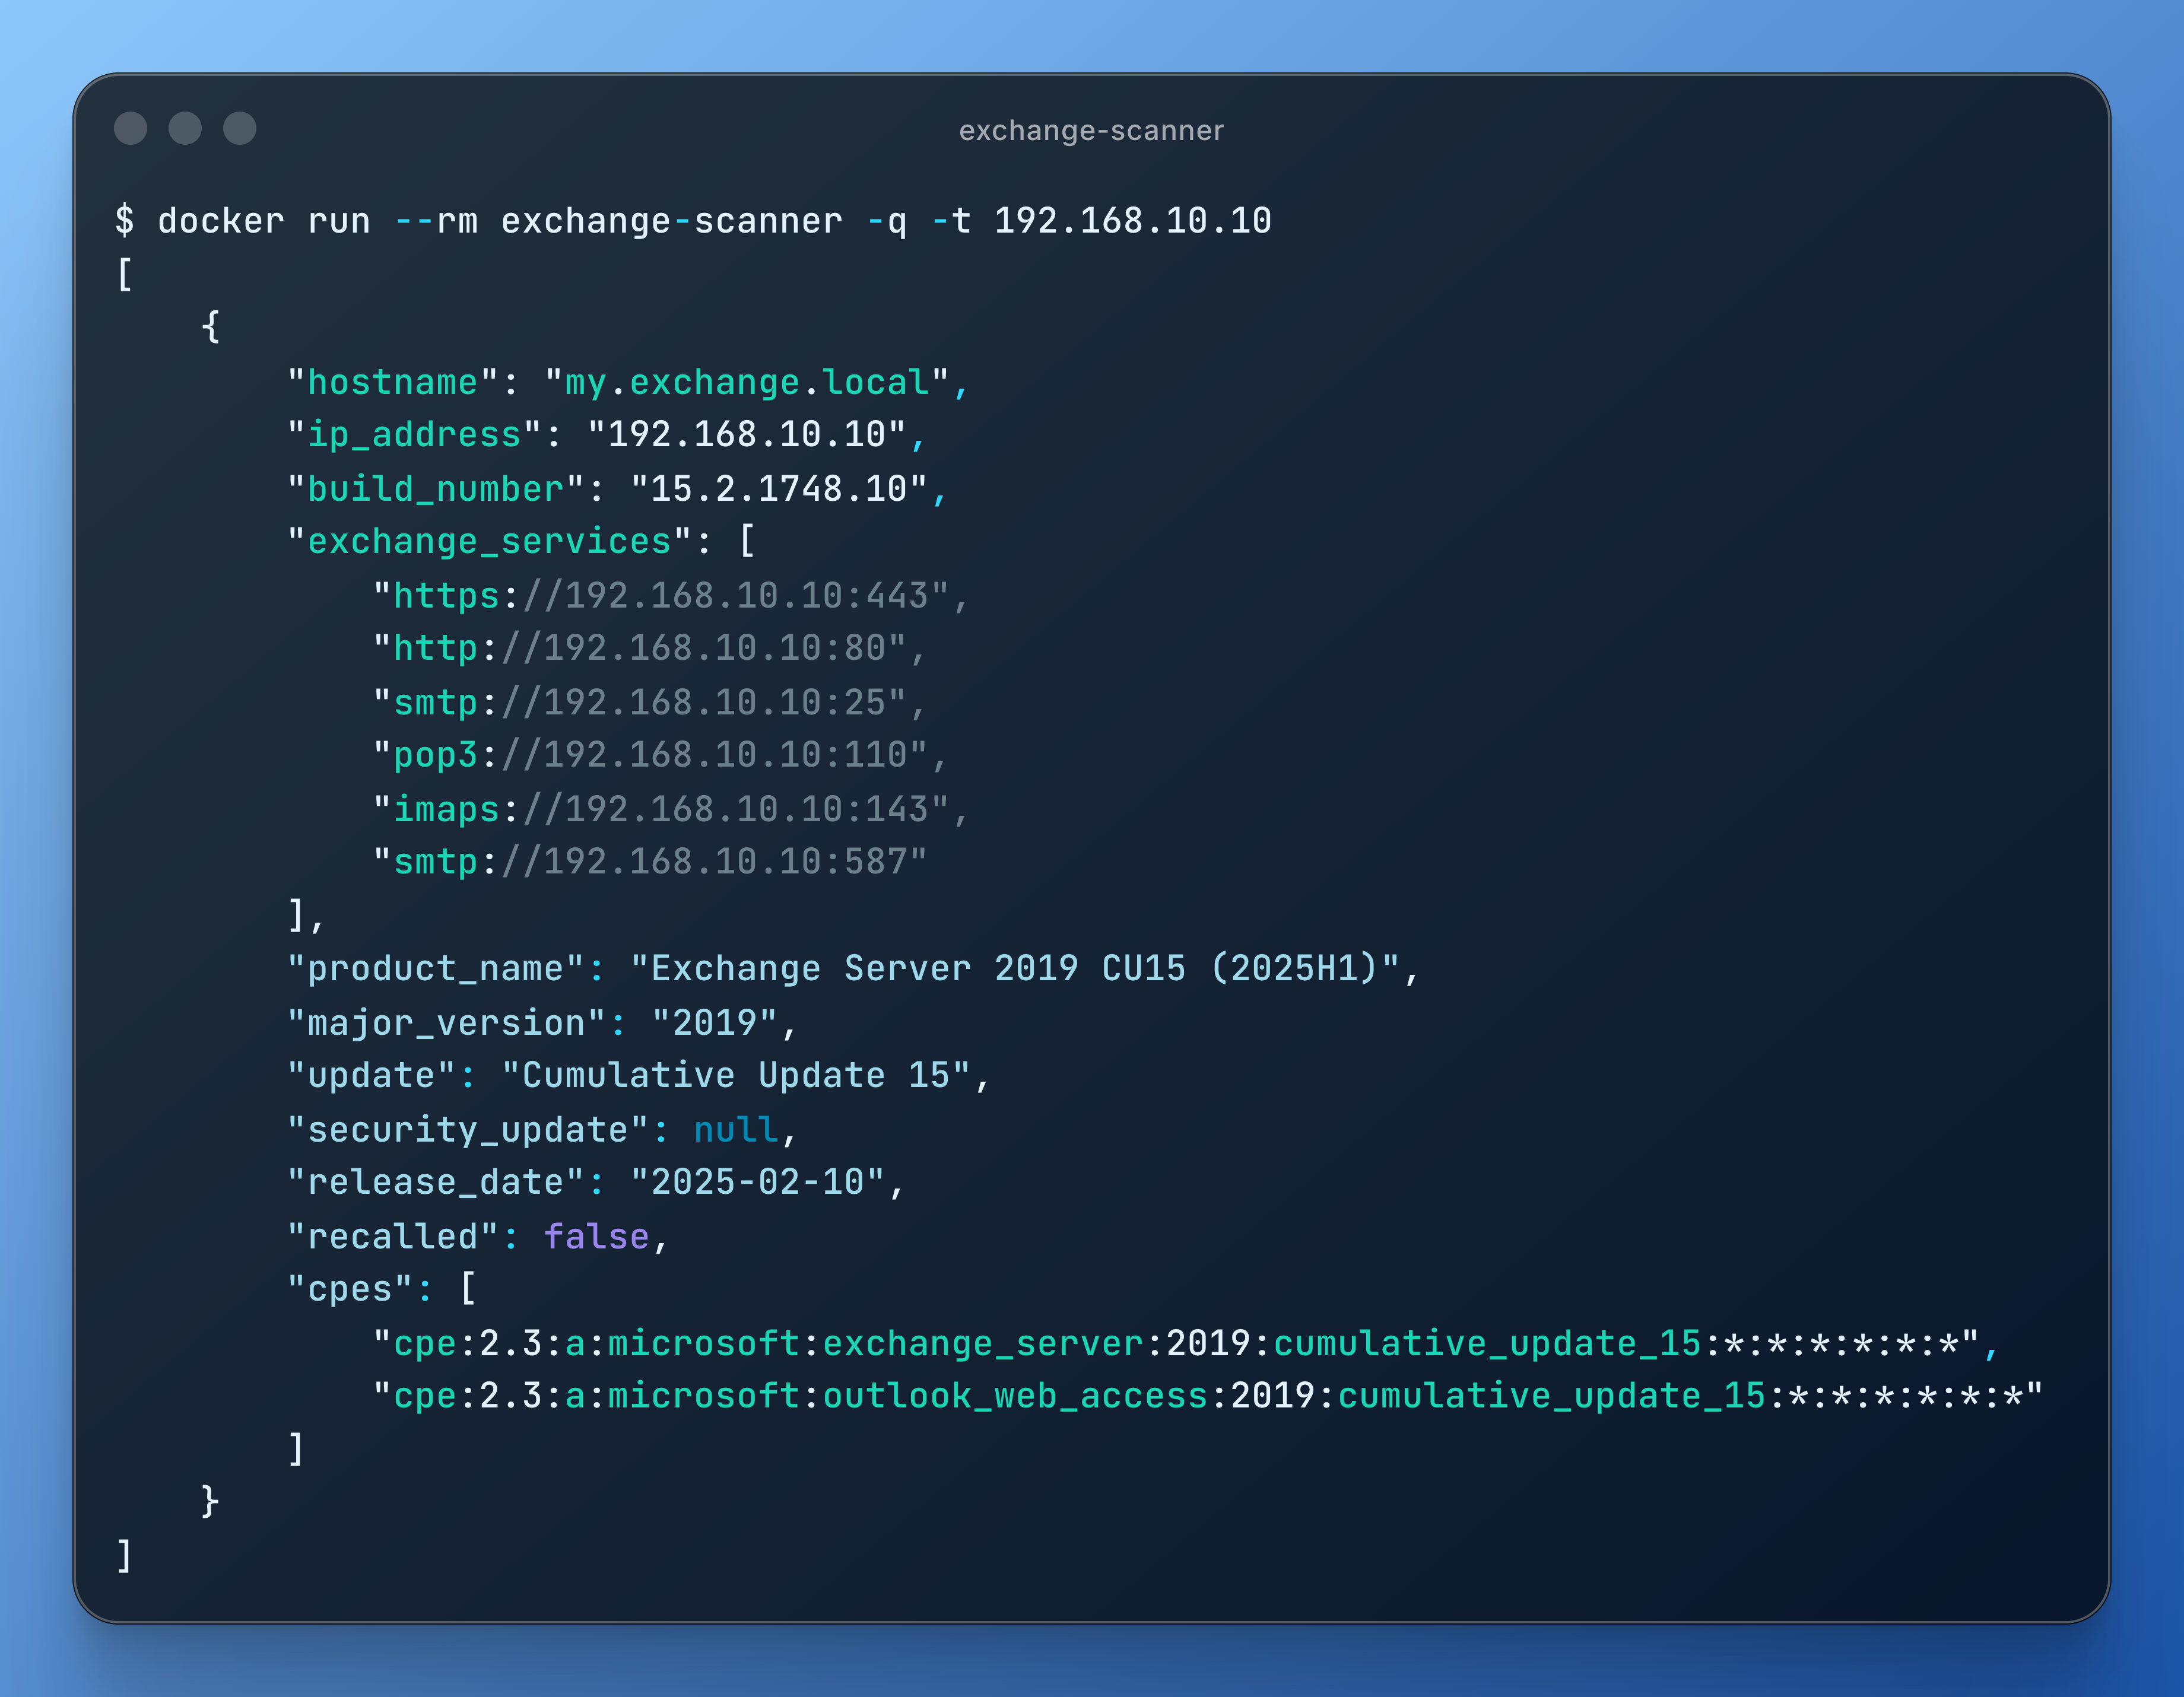
#1
 simonschoeni/cve-2020-7247-poc
CVE-2020-7247 的概念验证(PoC),仅供教育目的使用。
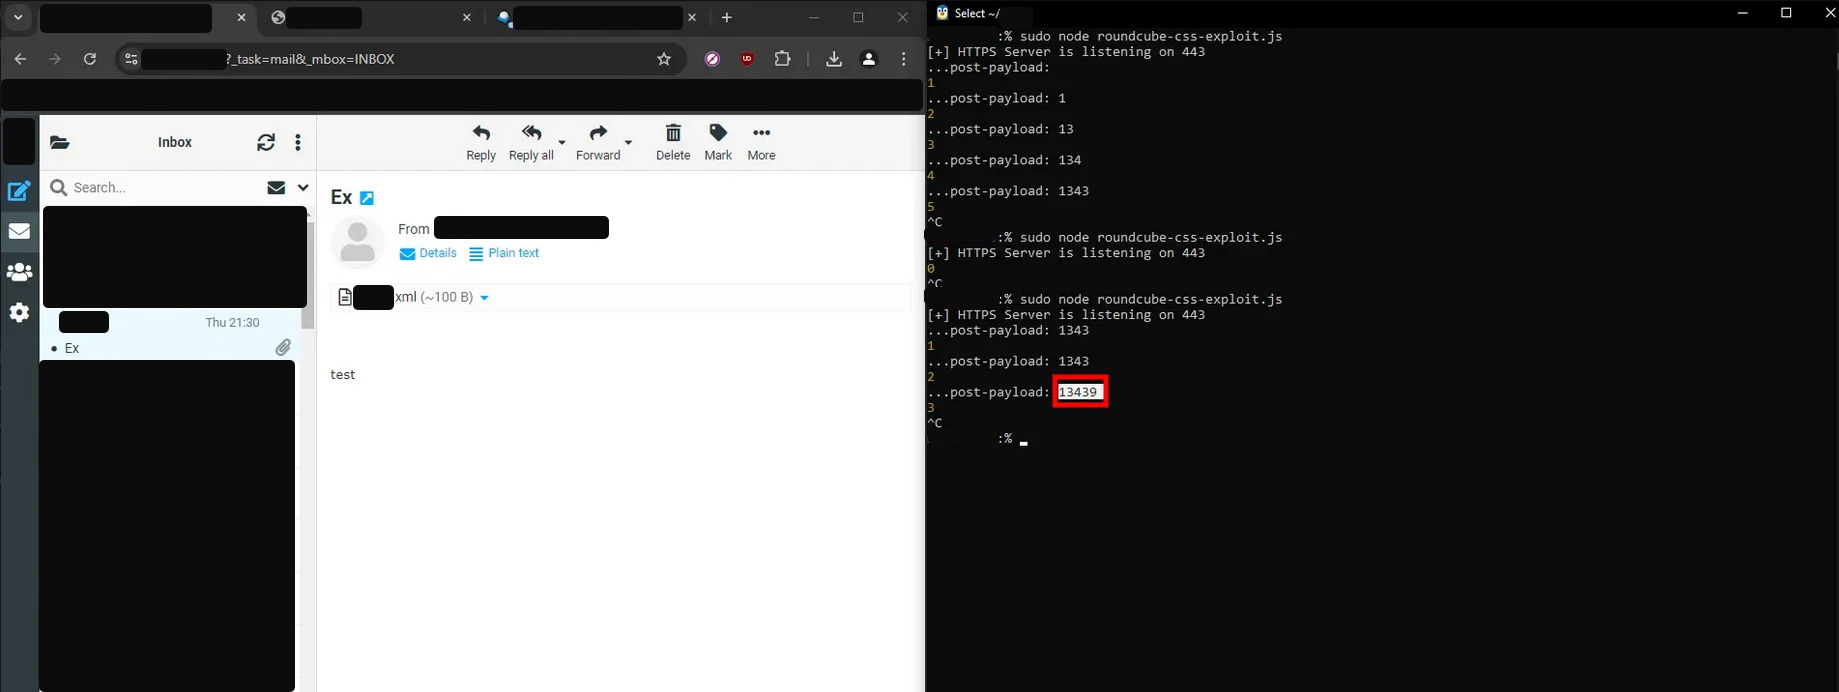 victoni/roundcube-cve-2024-42008-and-cve-2024-42010-poc
Roundcube 漏洞 CVE-2024-42008 和 CVE-2024-42010 的 POC
 natasaka/cve-2025-30349
Horde IMP(至6.2.27版本)漏洞 – 通过HTML编码混淆 – XSS负载
 jump-wang-111/amzword
基于 CVE-2022-30190、163 邮箱后门和图像隐写术的自动化攻击链。
 theunknownsoul/cve-2023-23397-pow
CVE-2023-23397 的概念验证,针对易受攻击的 Microsoft Outlook 客户端应用程序。
 h1ssbl1tz/blind-trust-cve-2024-21413-research
一个用于模拟针对性钓鱼活动的安全研究工具,利用CVE-2024-21413 (Moniker Link)。
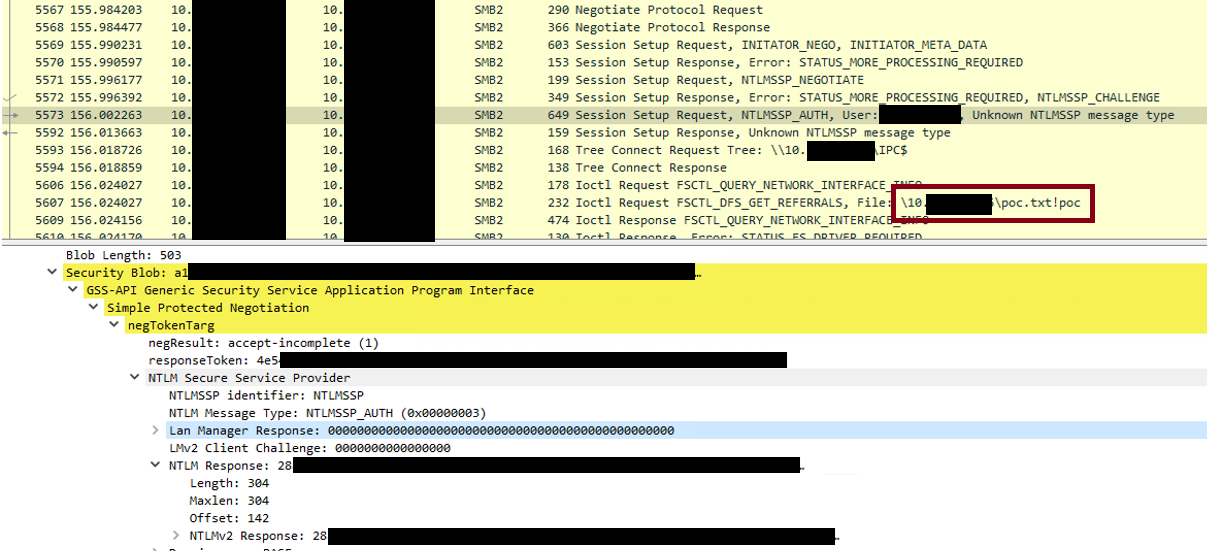 fathanahhidayati/https-github.com-xaitax-cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
概念验证利用,针对 CVE-2024-21413,一个 Microsoft Outlook 远程代码执行漏洞。演示通过精心构造的邮件链接实现 NTLM 凭据泄露和远程代码执行,绕过 Office 受保护视图。
 fevar54/cve-2026-76461-detection-kit-
针对 CVE-2026-76461 的防御检测工具包,该漏洞是 Cisco Secure Email Gateway 中的一个严重 SQL 注入漏洞,包含 Sigma 和 YARA 规则、IOC 以及修复指导。
 aykhan32/cve-2026-51788
针对 cleverange_auth v0.1.10 中 DoS 漏洞的详细 CVE-2026-51788 公告,包含技术分析、CVSS 评分以及针对开发者的缓解措施指导。
 abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
SOC336 - Windows OLE 零点击 RCE 漏洞利用检测 (CVE-2025-21298) 演练
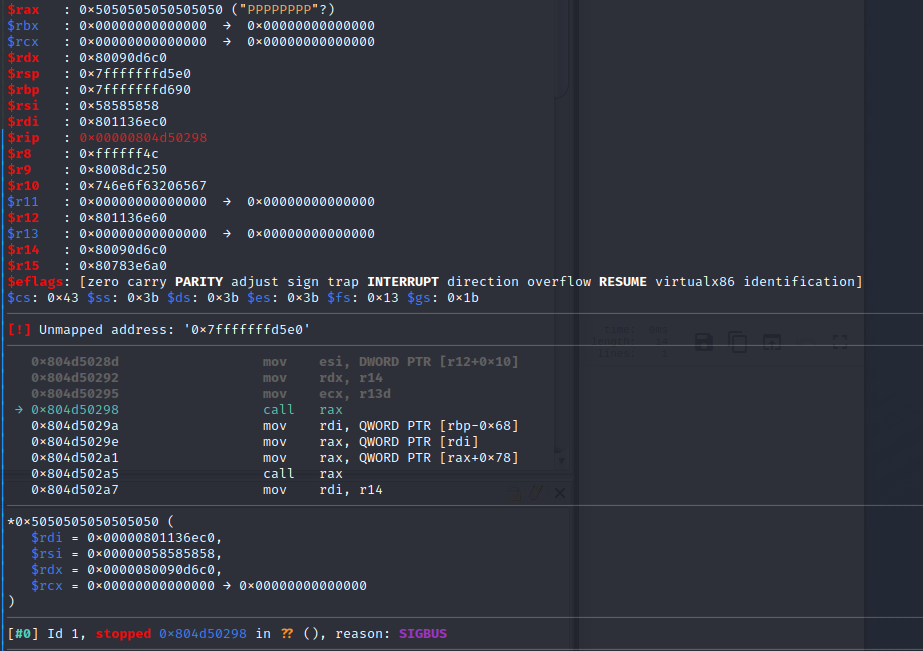 ly1g3/cisco-cve-2023-31488
Cisco Email Security Appliance: 通过邮件实现零点击RCE(以root权限) - 远程代码执行/内存破坏/ROP链
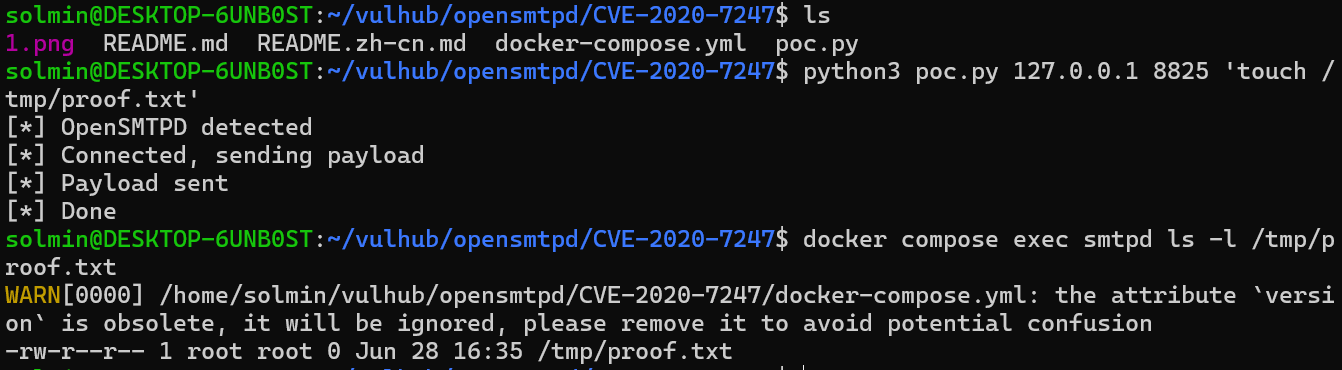 solmin111/opensmtpd-cve-2020-7247-
基于 Docker 的实验室环境,演示 OpenSMTPD 6.6.1p1 中 CVE-2020-7247 远程代码执行漏洞,并附带 Python PoC,用于教育性安全测试。
 bhatbhupendra/moniker-link--cve-2024-21413-
关于 CVE-2024-21413(Outlook 零点击 Moniker Link 漏洞)的教育指南,涵盖攻击流程、NTLM 凭据捕获、使用 YARA 检测和缓解策略。
 osintnet/osintnet-public
OsintNET 是一个基于浏览器的 OSINT 平台,用于域名情报、网站风险扫描、SERP 发现、图像情报和 AI 图像检测。
 jenderal92/shadow-vault
Shadow Vault – 添加带有 SHA-512 哈希的影子用户,自动匹配老化设置,多重写入回退机制。
 c-g-creator/letsdefend-soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
LetsDefend SOC336 关于 CVE-2025-21298 的案例研究
 derrickschoen/laravel-framework
laravel/framework 10.50.2 的分支,将 CVE-2026-48019(默认电子邮件规则中的 CRLF 注入)反向移植到 ValidatesAttributes::validateEmail。标记为 10.51.0。