#1
 horkimhab/cve-2026-19912-cve-2026-19913-cve-2026-19914
针对 CVE-2026-19912、CVE-2026-19913 和 CVE-2026-19914 的概念验证漏洞利用,演示了 Kaltura 中的文件读取和远程代码执行,旨在用于授权的安全测试和教育目的。
 ioallocate/immapper
演示滥用易受攻击的驱动程序 AmdTools64.sys 进行物理读写。
 hackspeak/cve-2026-75604
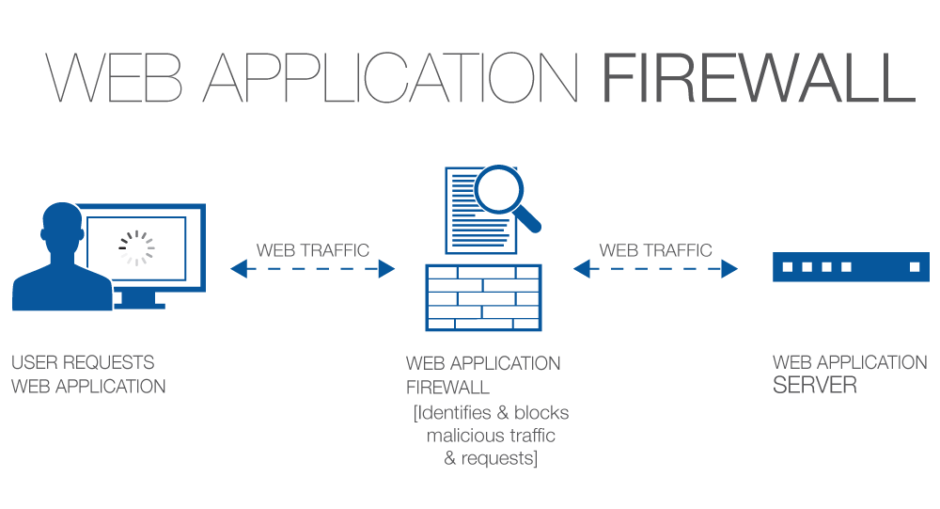
CVE-2026-75604 的概念验证漏洞利用程序,针对 Windows 上托管的 Next.js 中通过缓存路径遍历和伪造 Server Action 实现未认证 RCE 的漏洞,用于授权的安全测试。
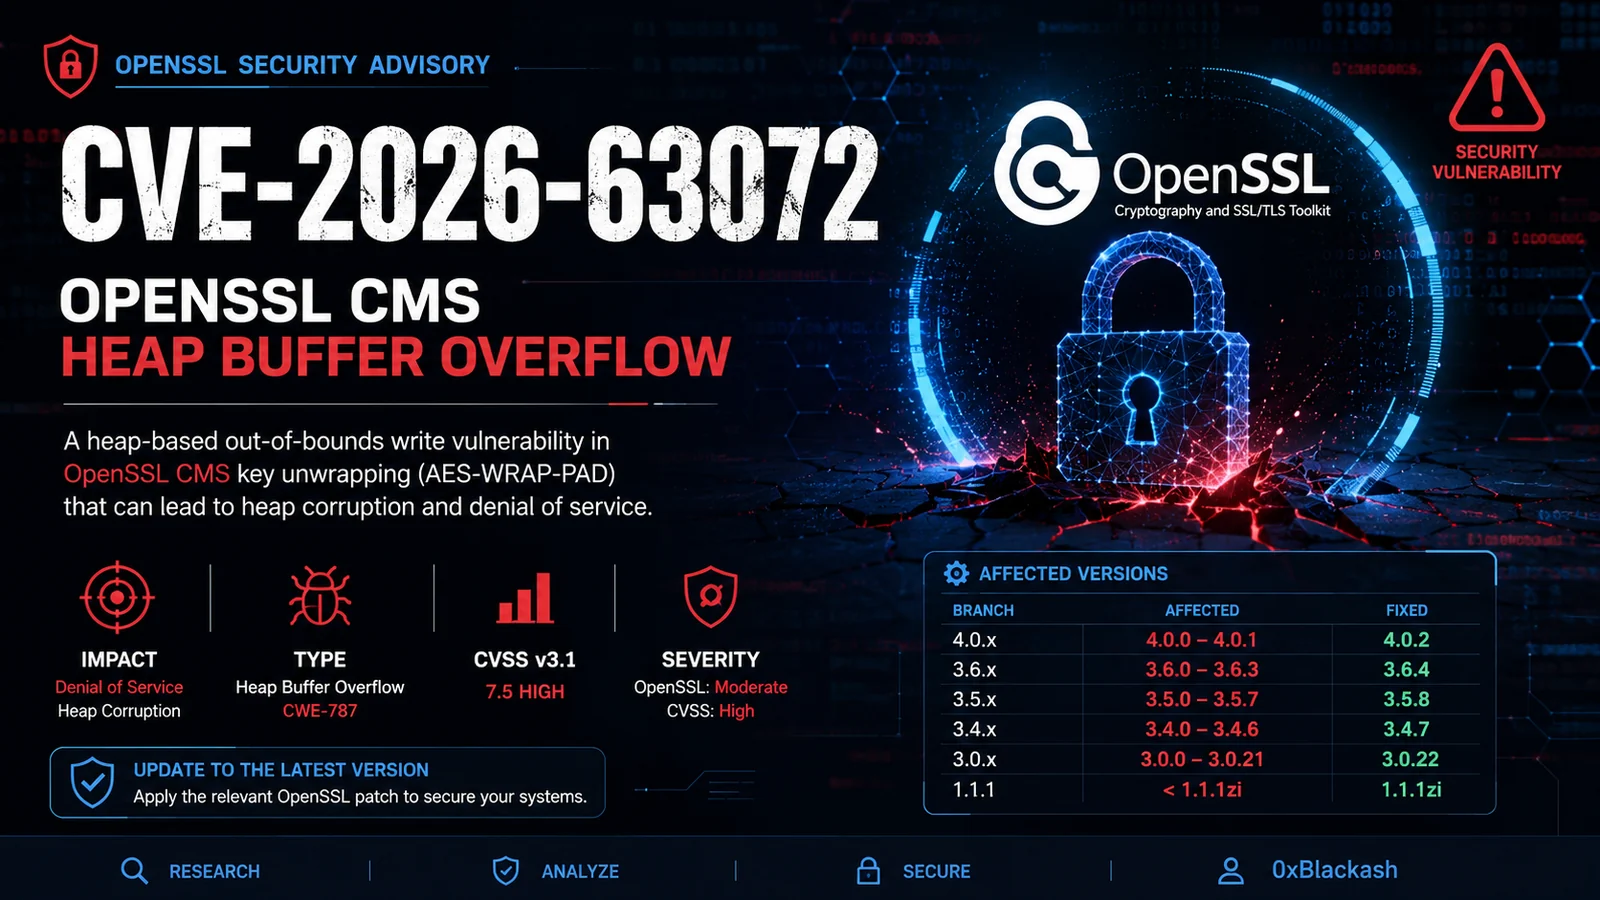 0xblackash/cve-2026-63072
CVE-2026-63072 的技术分析,涉及 OpenSSL CMS 密钥解包中的堆缓冲区溢出,涵盖根本原因、受影响版本、检测与缓解措施。
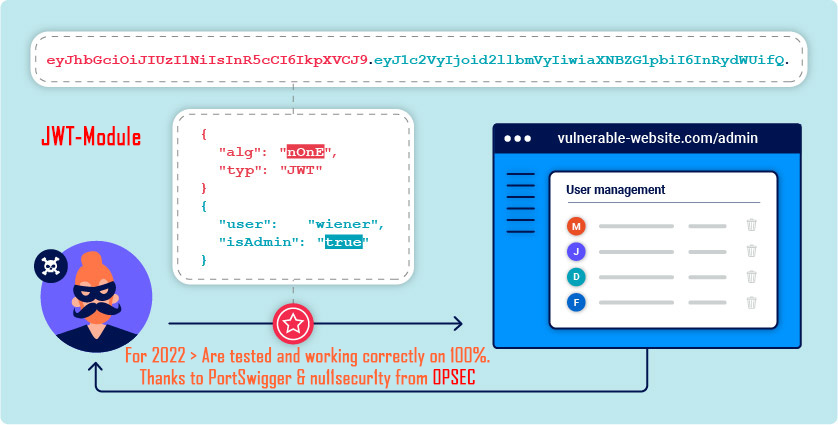 nu11secur1ty/portswigger-web-security-academy
精选的 PortSwigger Web Security Academy 实验室解决方案与演练,涵盖 Web 漏洞、JWT 攻击及利用技术,助力实战化安全培训。
 kongqbin/cve-2016-5195
针对 Linux 系统的 Dirty COW(CVE-2016-5195)权限提升漏洞的教学实现,包含竞态条件载荷以及基于 SUID 的 root shell 提权。
 jinxhy/awesome-moai-security
针对移动端设备上AI系统的攻击与防御研究精选阅读清单及分类体系,涵盖对抗攻击、后门攻击、模型窃取攻击及能耗-延迟攻击,同时涉及混淆、TEE与水印防御措施。
 dinosn/log4j-4255
端到端 Docker 实验环境,复现 Apache log4j2 #4255 —— 通过 java.rmi.MarshalledObject 绕过 FilteredObjectInputStream 白名单(未过滤反序列化 → RCE),环境为 Log4j 2.26.1 / JDK 17。
 prot0tw/keycloak_cve-2026-18963_poc
此仓库是 cve-2026-18963 的 PoC。请仅在合法产品(实验室、本地环境等)上使用。
 bugcrowd/hunt
通过被动式 Burp/ZAP 扫描来标记通常与注入、SSRF、路径遍历、IDOR 和 SSTI 相关的参数;同时还整理手动测试方法。
 boreas37/cve-2026-56705
PoC 漏洞利用,针对 Adminer < 5.4.3 通过 MSSQL PDO DSN 注入实现未认证 RCE,包含 Docker 实验环境及反向测试。
 joshuaasmith/reproducer-okio-cve-2023-3635
CVE-2023-3635 在 Okio 2.9.0 中的复现器,演示了 React Native 的版本目录如何固定易受攻击的依赖项,从而影响 Android 应用。
 deeptempo/socbench
一个面向网络安全运营中人工智能的开放测试平台与基准。
 fevar54/cve-2026-72530-trueconf-sandbox-escape-
该仓库包含针对 **CVE-2026-72530** 的缓解与检测教育演示,这是 TrueConf Server 中一个严重的 **代码注入与沙箱逃逸** 漏洞。
 horkimhab/cve-2026-73570
针对已被积极利用的 Zimbra Collaboration Suite 漏洞的概念验证漏洞利用程序,专为授权渗透测试和教育性安全研究而设计。
 horkimhab/cve-2026-35273
CVE-2026-35273