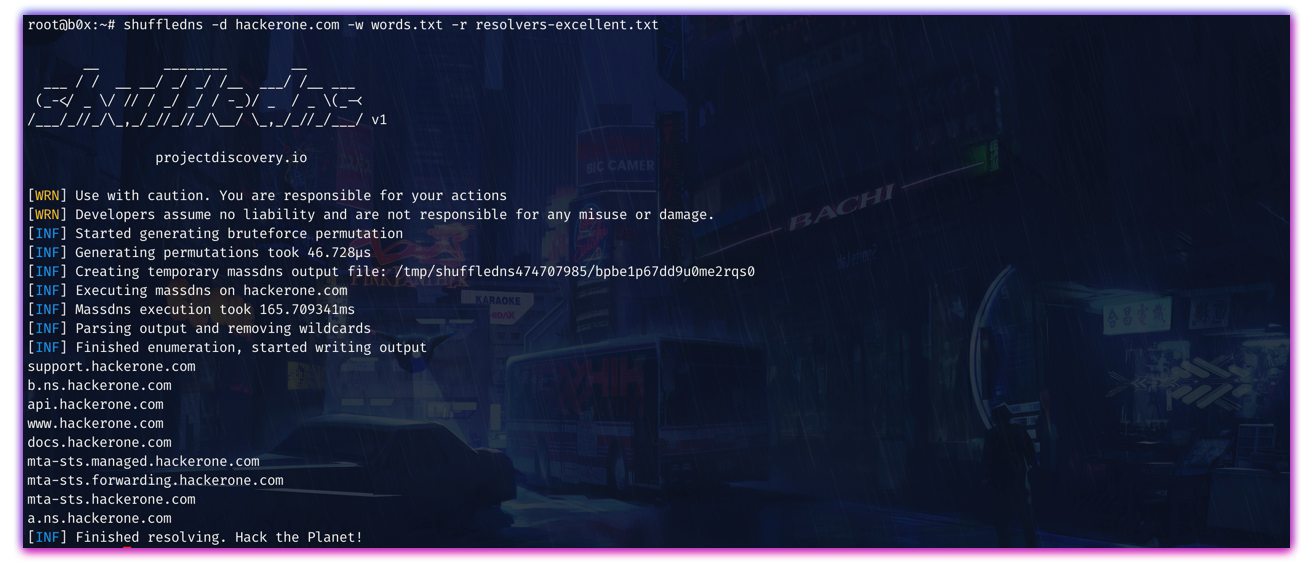
#1
 am0nt31r0/osint-search
适用于数字取证调查或初始黑盒渗透测试的足迹收集。
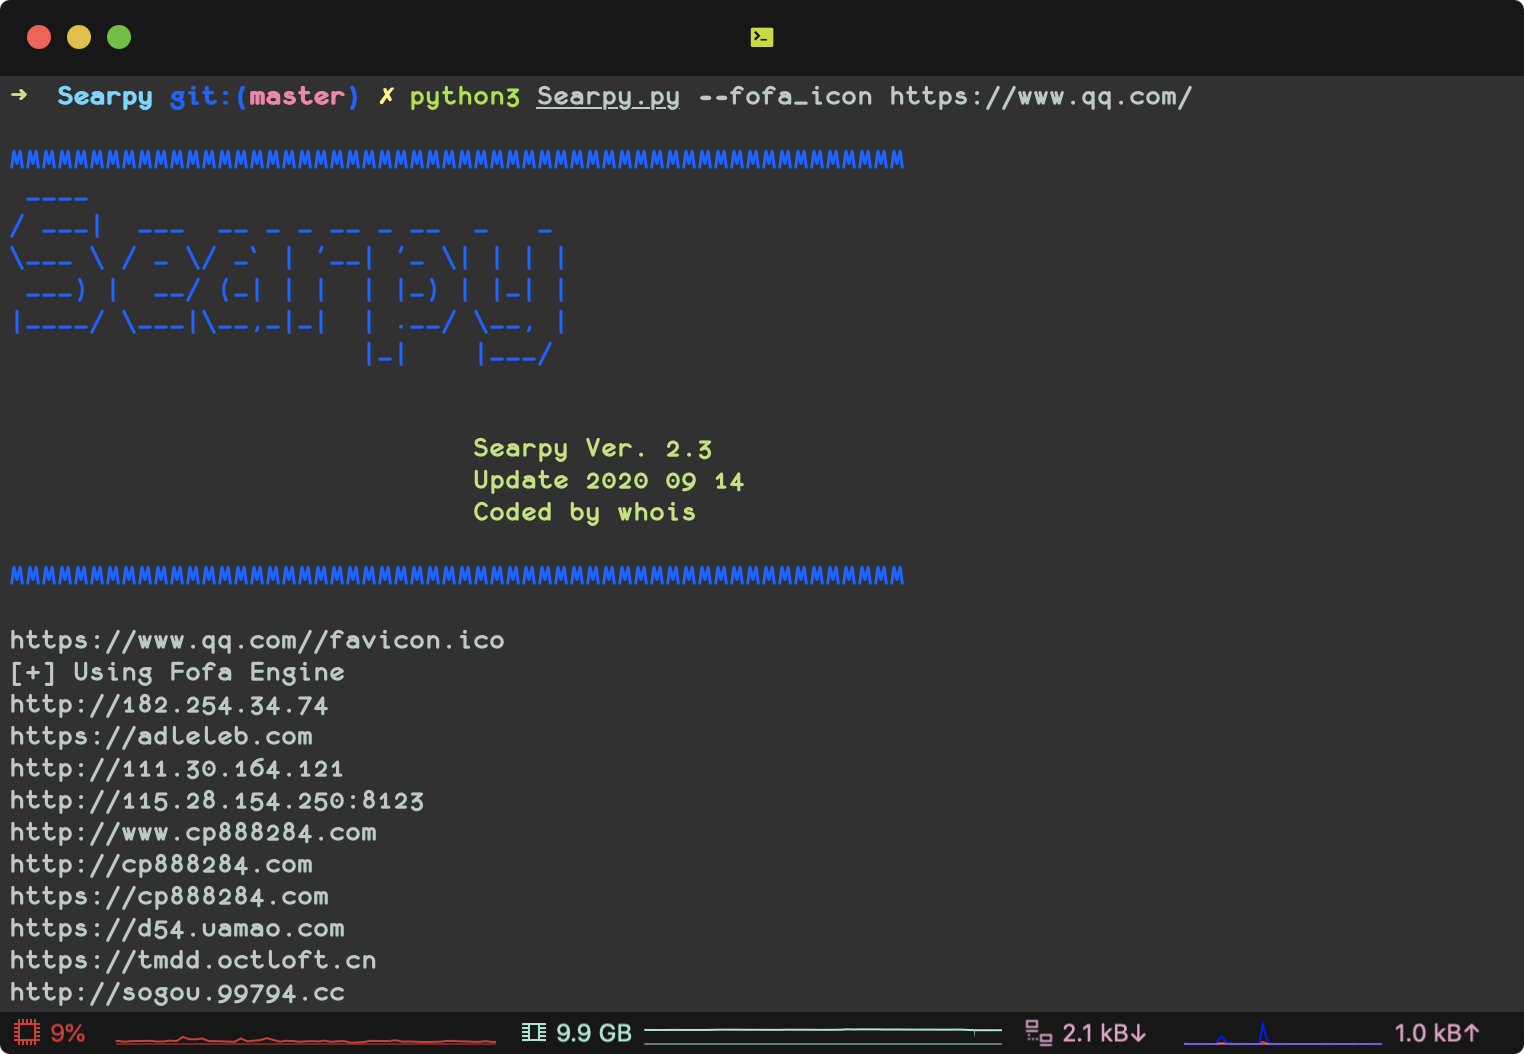 j3ers3/searpy
🥀 搜索引擎工具包,URL采集、Favicon哈希值查找真实IP、子域名查找
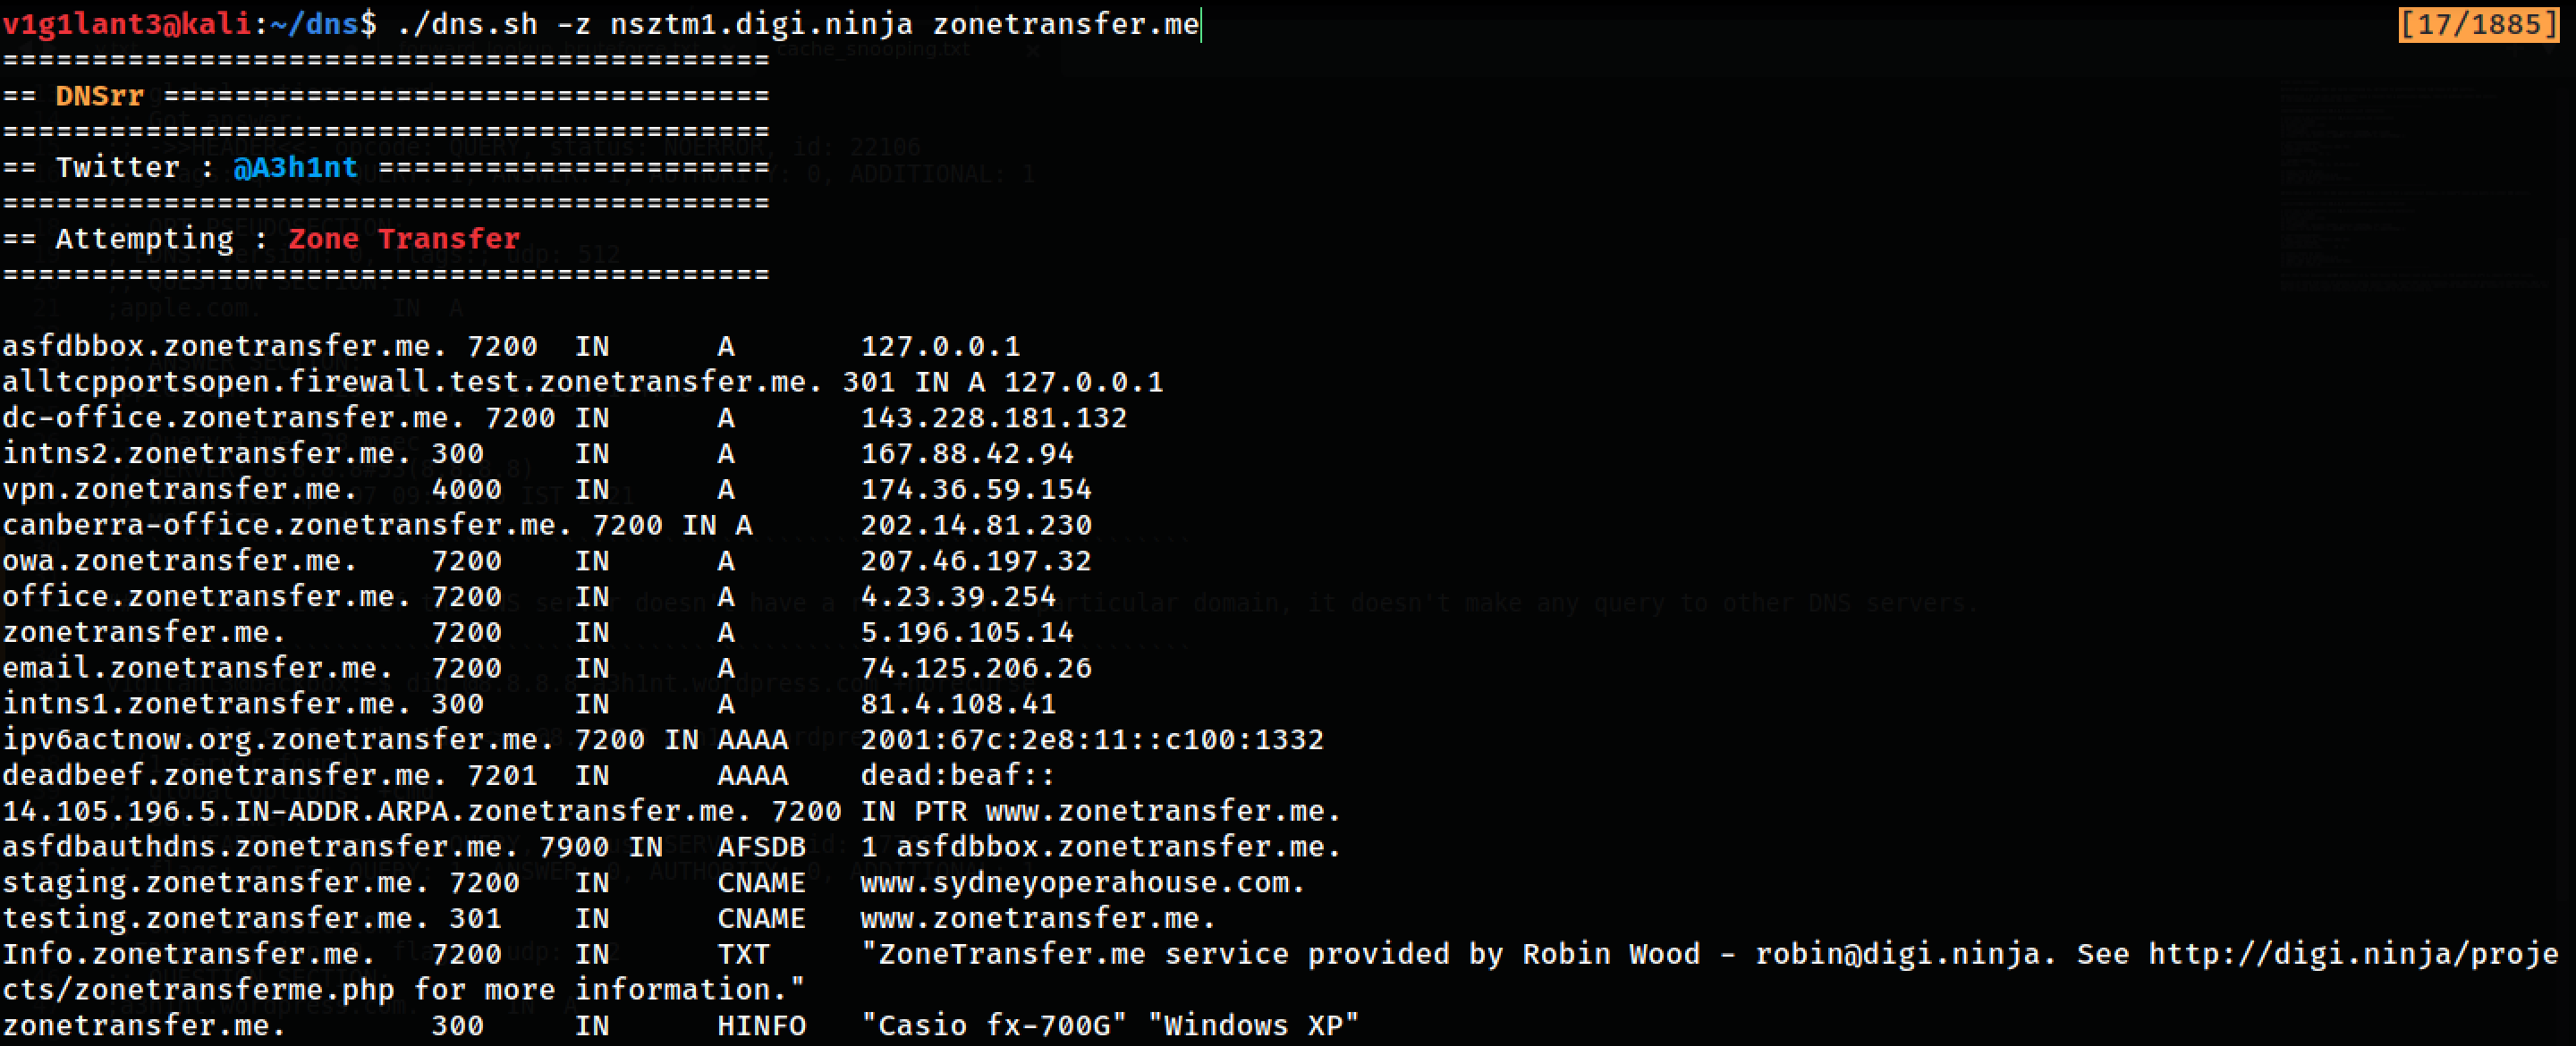 a3h1nt/dnsrr
基于Bash的DNS枚举工具,执行正向/反向暴力破解、缓存窥探和区域传输,以提取DNS记录和子域名。
 penafieljlm/inquisitor
有主见的以组织为中心的OSINT足迹搜集工具,灵感来自recon-ng和Maltego
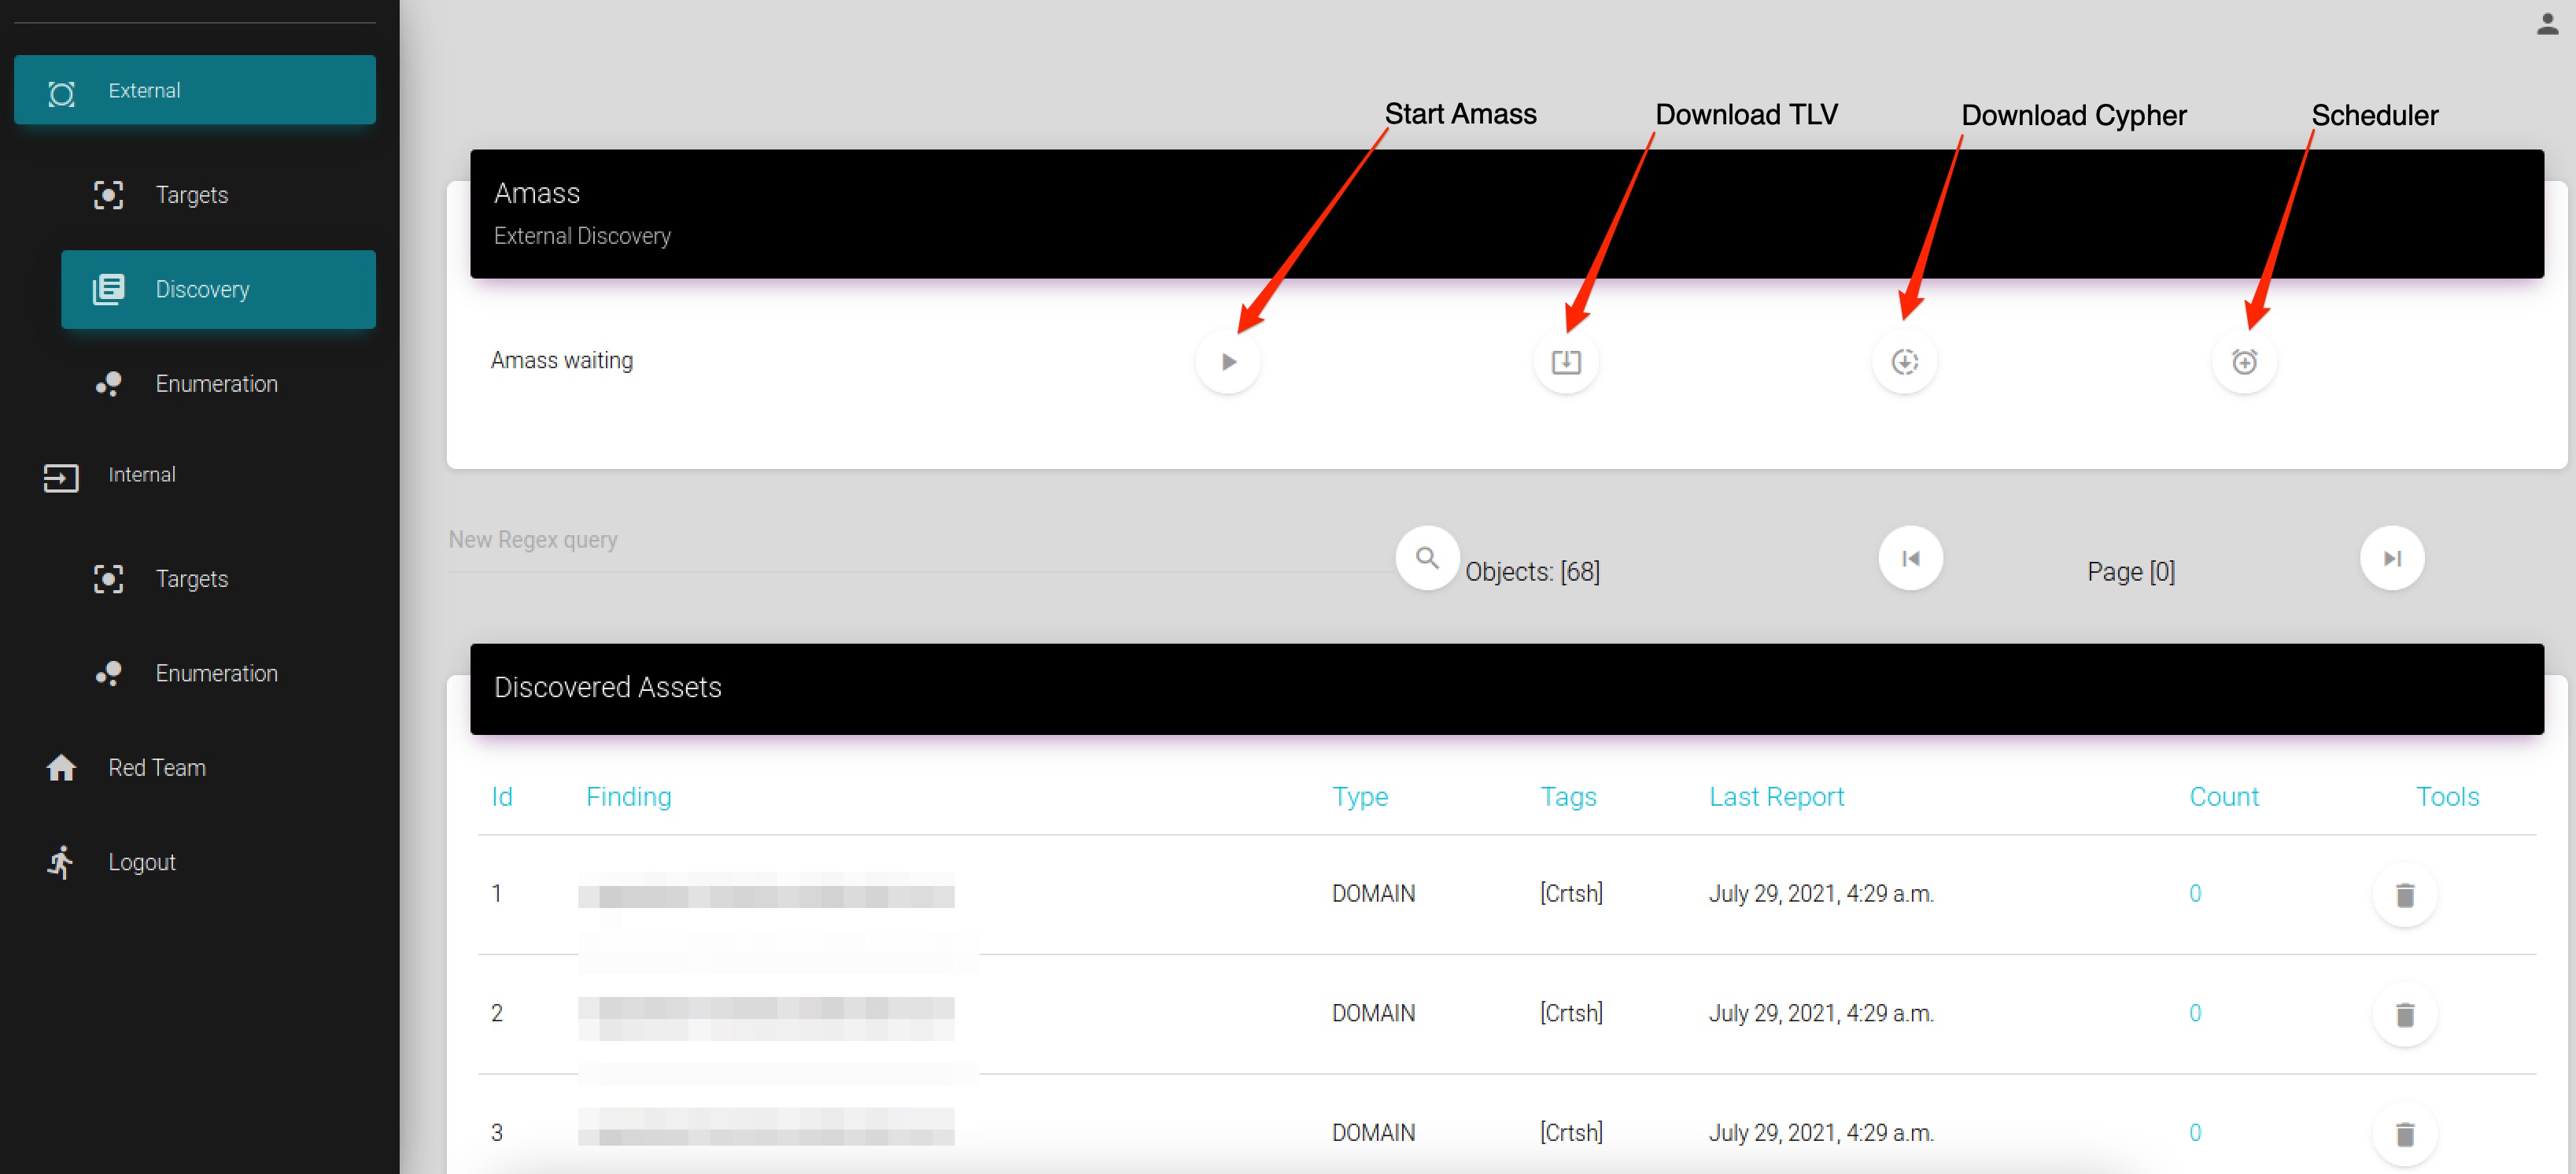 vmware-labs/attack-surface-framework
发现外部与内部网络攻击面的工具
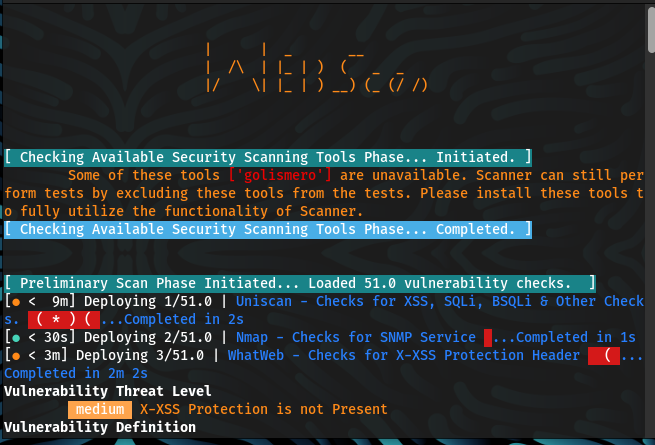 malwareman007/scanner-and-patcher
一个网络漏洞扫描器与修补器
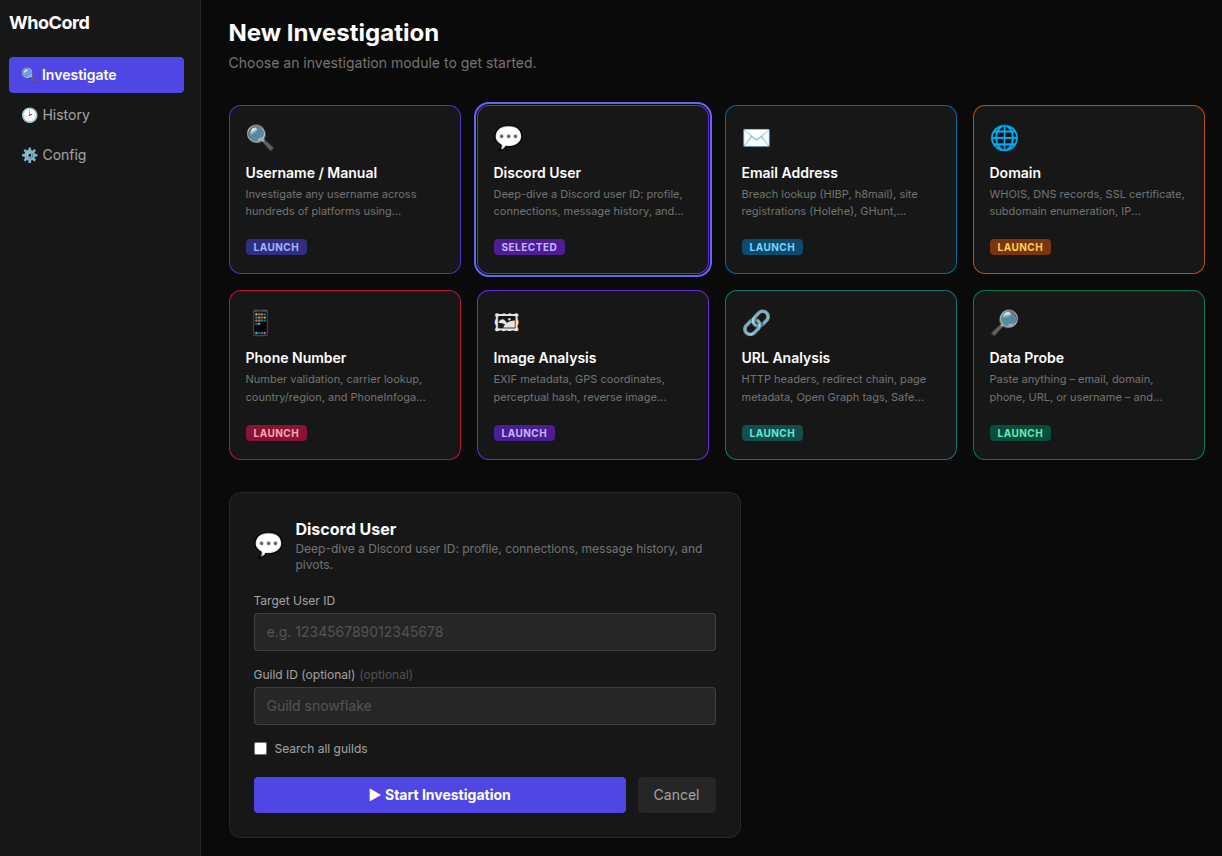 siv-nick/whocord
扫描共同 Discord 服务器中的链接以提取个人资料,交叉比对 700+ 个站点,使用 30+ 种工具搜索用户名,并生成 AI 驱动的报告。
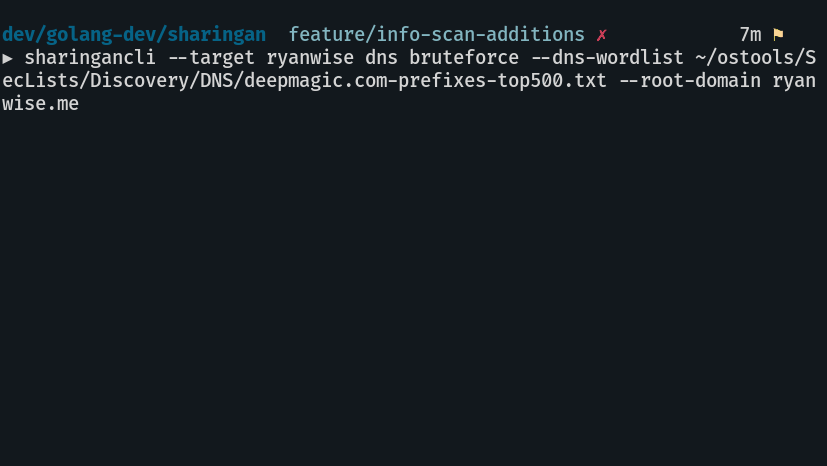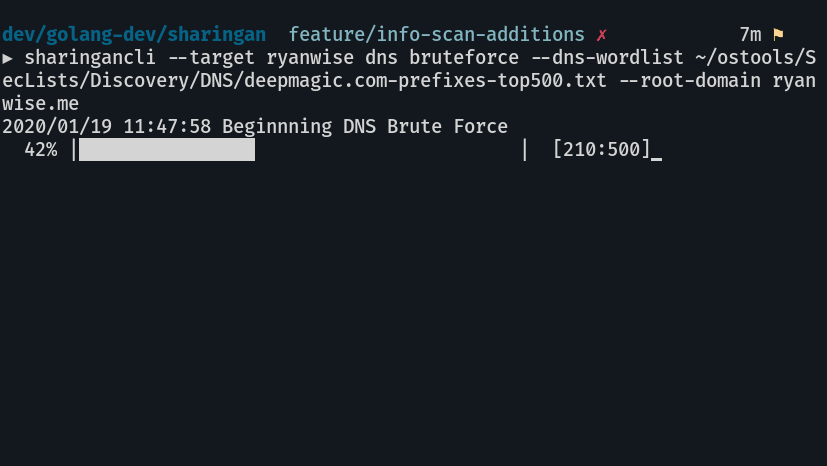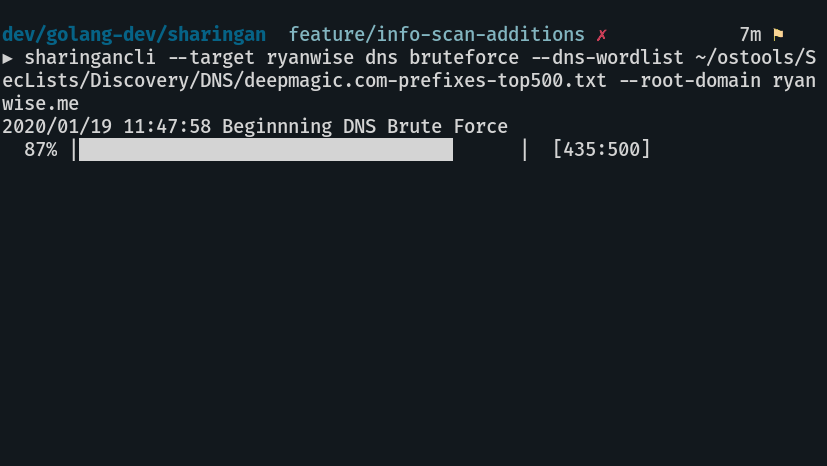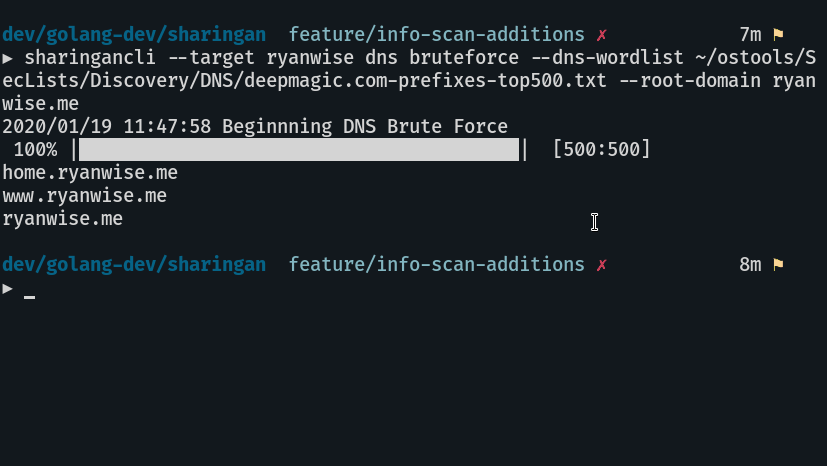
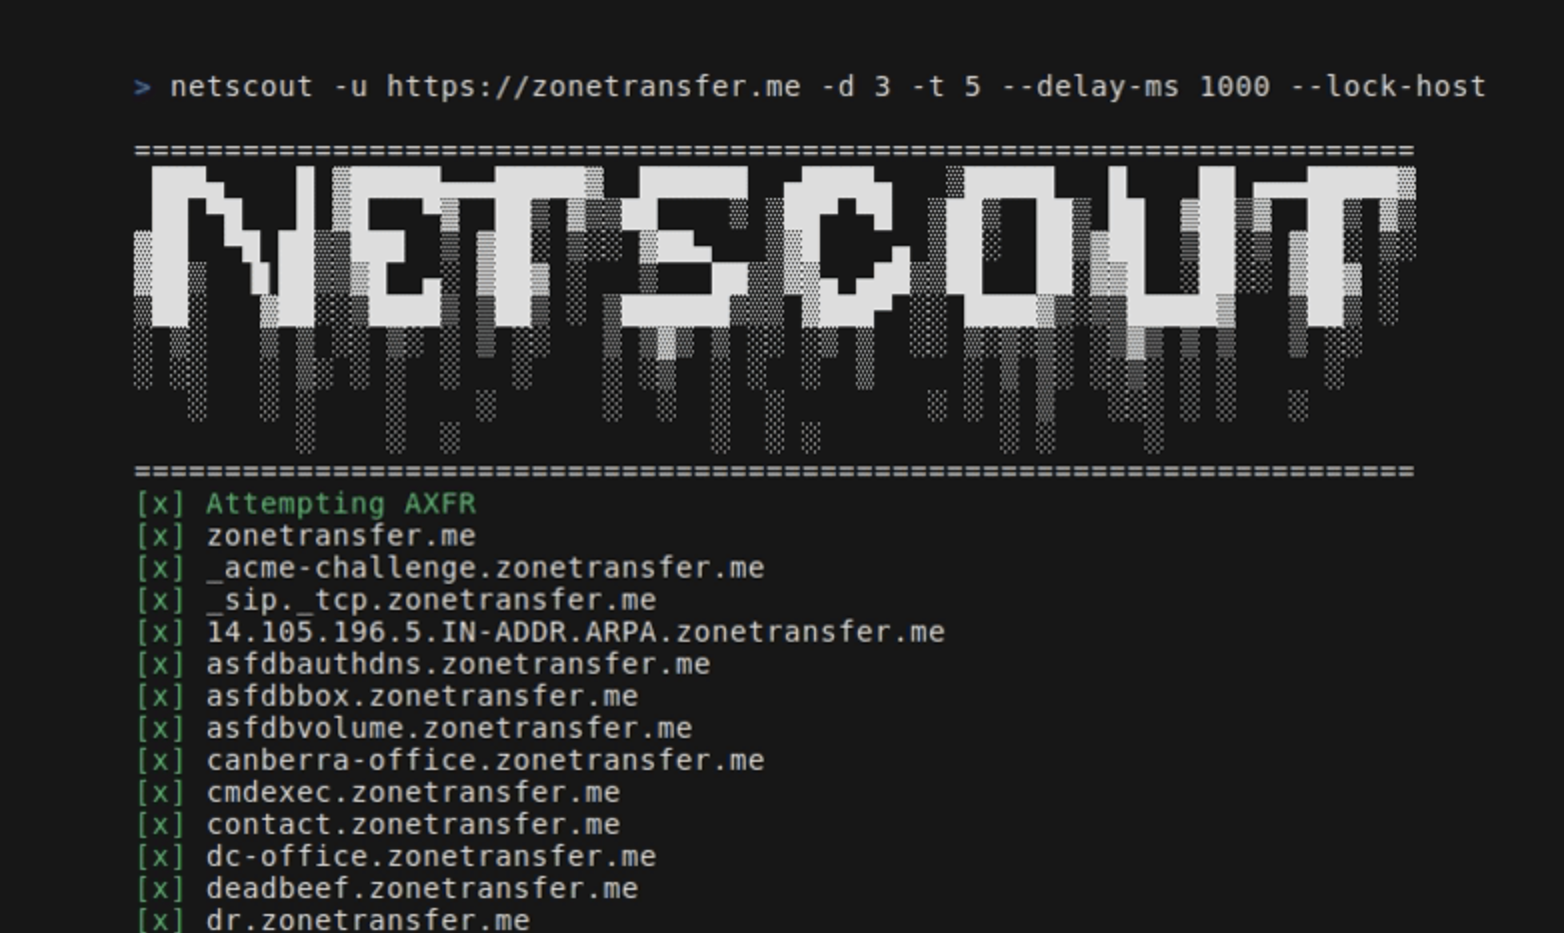 caio-ishikawa/netscout
一款 OSINT 工具,可根据给定的种子 URL 发现域名、子域名、目录、端点和文件。
 mr-rizwan-syed/chomtesh
CHOMTE.SH 是一款强大的Shell脚本,旨在自动化渗透测试过程中的侦察任务。它利用多种基于Go的工具来收集信息并识别攻击面,是漏洞赏金猎人和渗透测试人员的宝贵资产。
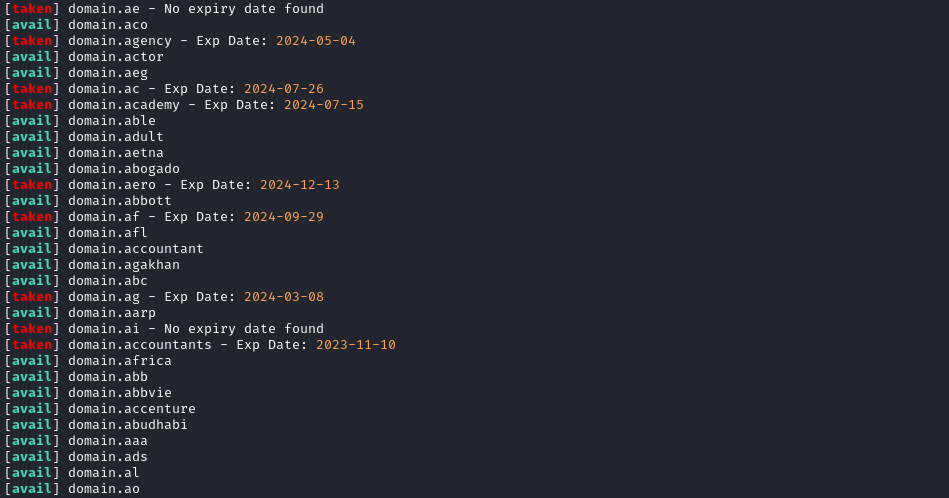 yuyudhn/tldhunt
基于Bash的域名可用性检查器,扫描多个顶级域名的WHOIS记录以查找未注册域名,用于红队演练和钓鱼基础设施搭建。
 makefu/dnsmap
来自 http://code.google.com/p/dnsmap/source/checkout 的复刻
 ax-i-om/bitcrook
集中式OSINT调查平台,支持命令行与图形界面,集成了电子邮件泄露检查、域名查询、电话搜索和API密钥支持,用于自动化侦察。
 pixelbubble/domainalerting
每日当有新域名注册且包含你的关键词时发出警报