
 #1
 rodney-o-c-melby/dns-zone-transfer-test
自动化域名系统(DNS)区域传送测试。通过自动查找指定域名的名称服务器来检查 CVE-1999-0532,并测试区域传送;如果成功,子域名将输出到标准输出。
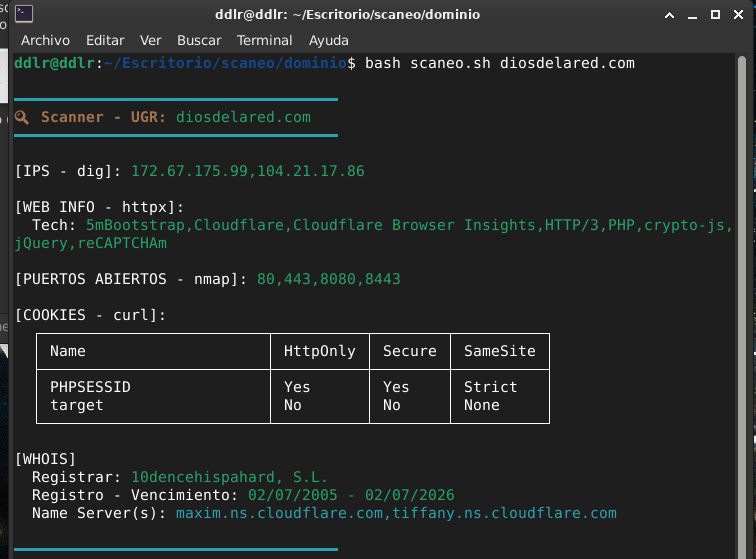 alan-baigorria/dscanner
DScanner 是一个基于 bash 的工具,用于自动化 web 安全审计中的侦察阶段,集成了多种实用工具(dig、nmap、httpx、curl、whois)到一个单一的扫描中,可识别 IP、开放端口、技术和 cookie,输出格式化为可导出的格式。
 oscerd/cve-2026-48205
CVE-2026-48205 复现器:Apache Camel camel-dns 的 dns.* 标头注入会将 DNS 查询重定向到攻击者控制的解析器(通过 DNS 实现 SSRF),并支持内部主机名侦察(已在 4.14.8/4.18.3/4.21.0 中修复)
 ahrixia/cve-2023-43323
mooSocial v3.1.8 在发布功能上存在外部服务交互漏洞。
 micaelmaciel/cve-2024-55211
Tk-Rt-Wr135G 上的基于 Cookie 的身份验证漏洞
 saaph/cve-2017-3143
针对Bind(CVE-2017-3143)和Knot DNS(CVE-2017-11104)中TSIG绕过漏洞的漏洞利用
 hmlio/vaas-cve-2015-5477
漏洞即服务:展示 CVS-2015-5447,bind9 软件中的一个 DDoS 条件
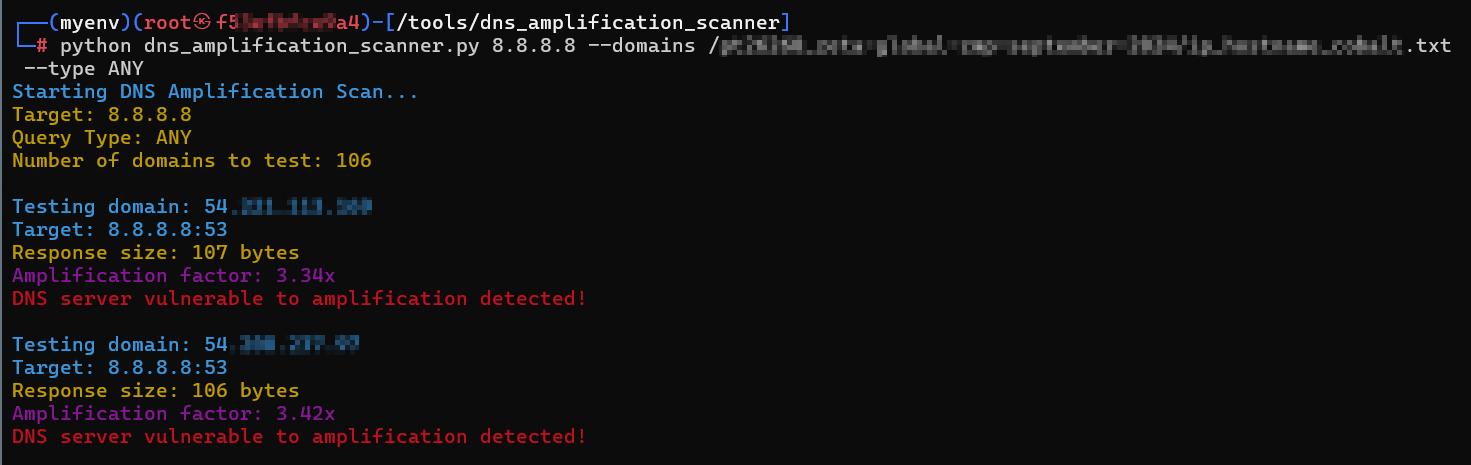 pcastagnaro/dns_amplification_scanner
该脚本检查给定域名列表中的每个域名是否存在 CVE-2006-0987 漏洞。
 lottiedeyan/cve20264893poc
为 CVE-2026-4893 生成 PoC:EDNS 客户端子网验证存在缺陷
 oscerd/cve-2026-42527
CVE-2026-42527 的复现器 — Apache Camel 宽松的默认 ObjectInputFilter 允许 java.net.URL,从而启用基于 DNS 的带外侧信道
 artur-augustyniak/class_struggle
基于自编码器的异常检测方法,利用CERT Polska警告列表数据识别钓鱼域名,并附带Jupyter笔记本用于研究与教育。
 bugresearch/cve-2026-50980
oPanel 基于DNS的跨站脚本(XSS)与会话劫持
 lottiedeyan/cve20265172poc
CVE-2026-5172: 在处理精心构造的资源记录PoC时,extract_addresses() 中存在缓冲区溢出。
 jianrongxiao-linksys/dnsmasq-cve-2026
针对6个dnsmasq CVE(CVE-2026-2291, 4890, 4891, 4892, 4893, 5172)的自动化漏洞验证工具
 lakshit1212/cve-2021-23017-poc
针对远程主机的CVE-2021-23017概念验证利用,使用自定义DNS服务器。设计用于安全测试和漏洞验证。
 arturo0x90/cve-2026-51385
关于 CVE-2026-51385 的安全公告。需要发布该公告,因为 GRAPHIFY 既未识别该公告也未发布它,而 MITRE 已分配 CVE-2026-51385,这就是针对它的安全公告。









