#1
 safedep/gryph
AI 编码代理的安全层。适用于 Claude Code、Cursor、Windsurf、Gemini CLI、OpenCode、Pi Agent 等。
 kstenerud/yoloai
你的代理是一种安全风险,所以要像对待安全风险一样对待它。yoloAI 在 AI 代理沙箱方面做得很好。
 videns/vulners-scanner
基于 vulners.com 审计 API 的漏洞扫描器
 node9-ai/node9-proxy
Access control for AI agents. Set what Claude Code, Codex, Gemini, Cursor and any MCP server are allowed to do, review risky actions before they run,…
 praetorian-inc/trajan
一个多平台的CI/CD漏洞检测与攻击自动化工具,用于识别管道配置中的安全弱点。
 shipsecai/studio
安全团队的工作流自动化
 robocoder/rips-scanner
RIPS - 用于检测 PHP 脚本漏洞的静态源代码分析器
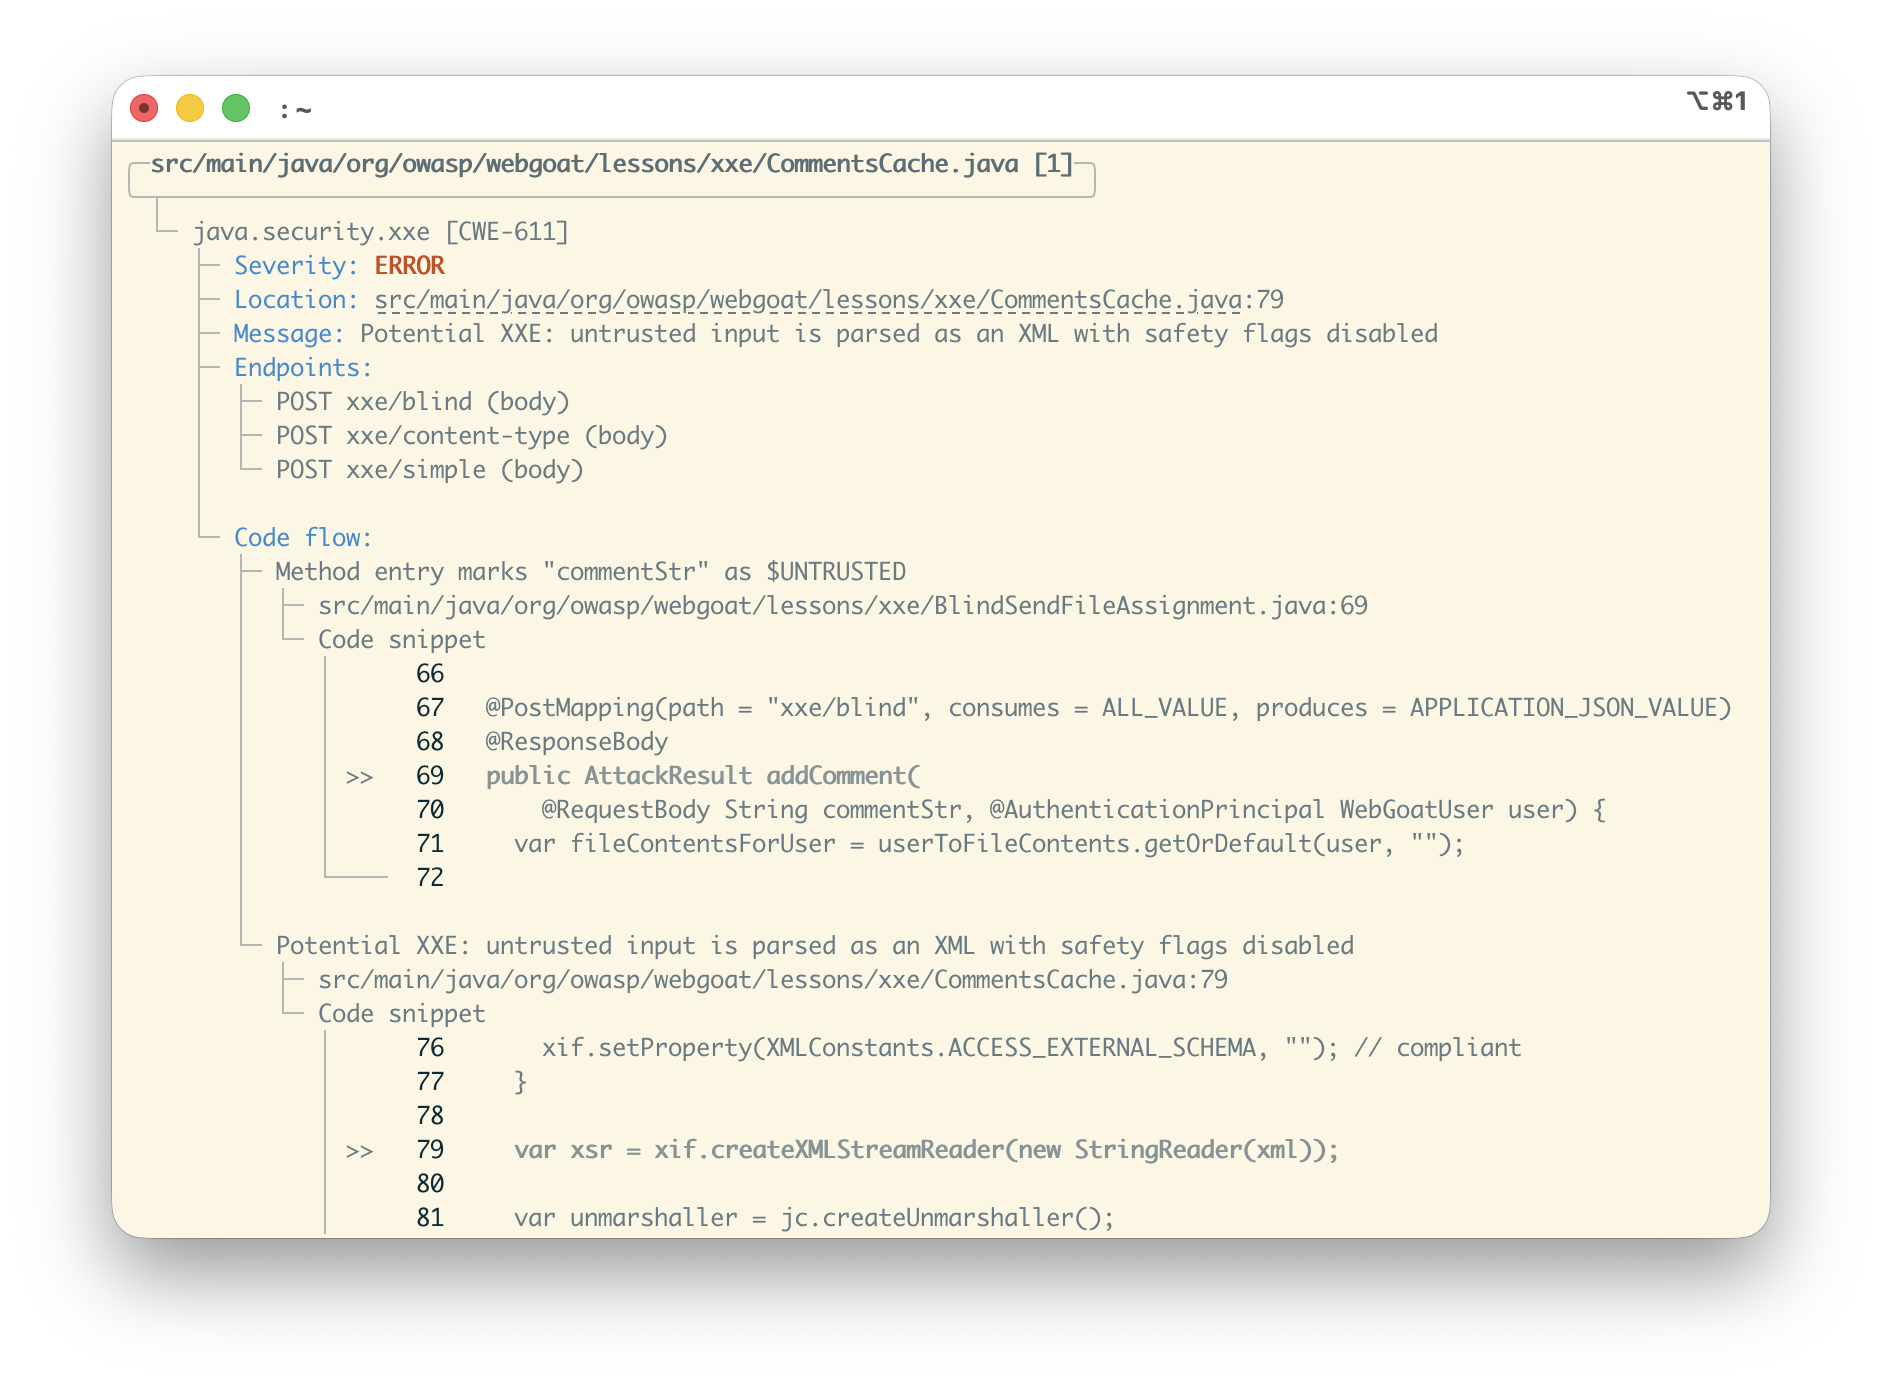 seqra/opentaint
正式的过程间污点分析引擎,用于应用程序安全。跨函数边界、持久层和异步代码追踪不可信数据。支持AI智能体,具备确定性规则重放。开源替代 Semgrep Pro 和 CodeQL。
 dipjyotimetia/hybridtestframework
Web、API、云、事件和安全性的端到端测试
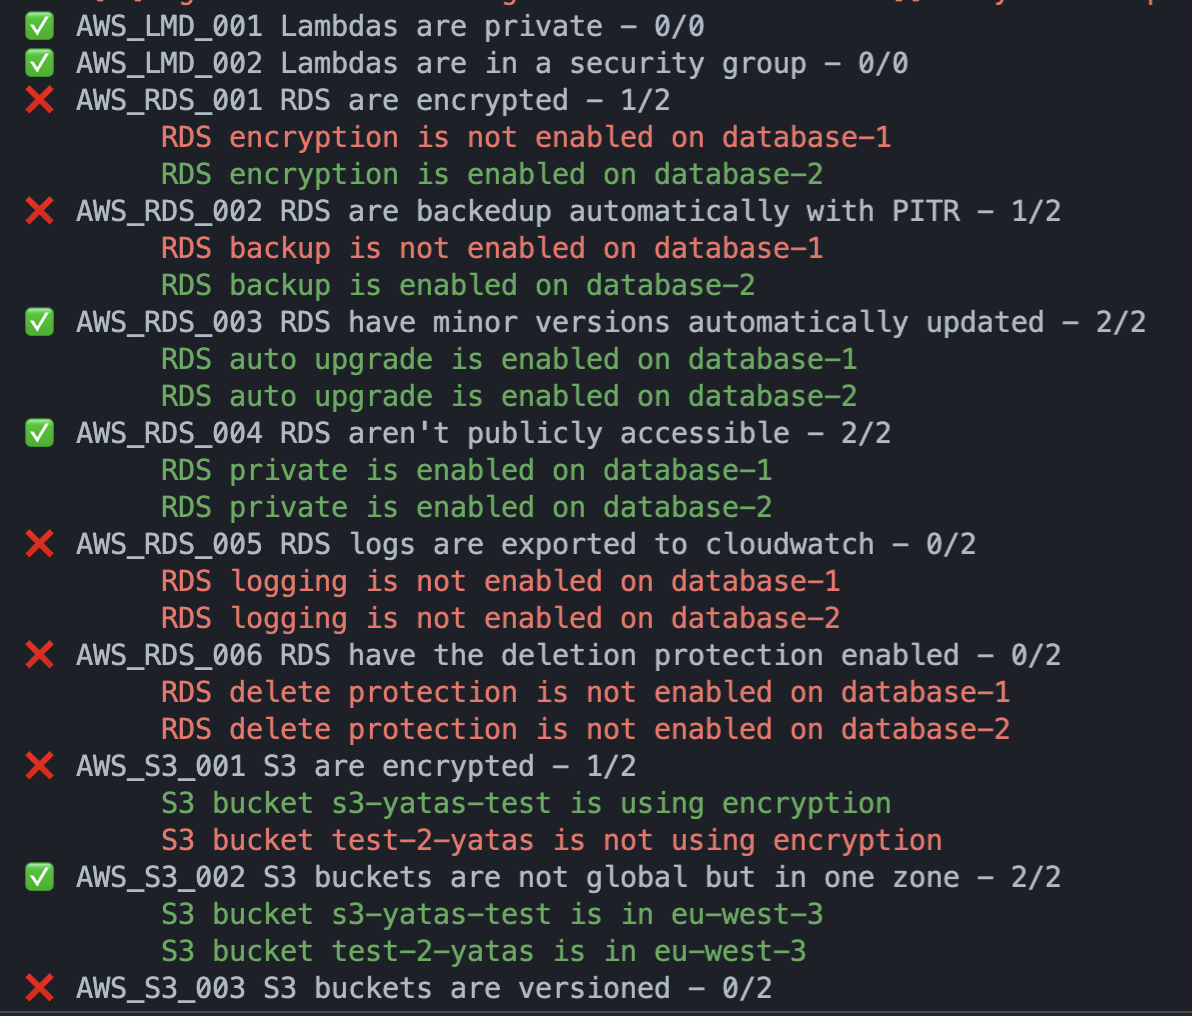 padok-team/yatas
:owl::mag_right: 一个简单的工具,用于审计你的 AWS/GCP 基础设施是否存在配置错误或潜在安全问题,支持插件集成。
 navikt/cplt
Sandbox for AI coding agents. Runs Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose or a plain shell inside a kernel-level…
 owasp/user-security-stories
用于存放用户安全故事映射的仓库
 dsccommunity/certificatedsc
用于简化 Windows Server 上证书管理的 DSC 资源。
 arnica/depsguard
加固你的包管理器配置以抵御供应链攻击。
 pii-shield/pii-shield
Zero-code K8s sidecar for log sanitization. Detects secrets via Entropy Analysis, preserves JSON integrity, and redacts PII deterministically. 🛡️
 mhaskar/bughound
基于Elasticsearch的静态代码分析工具