#1
 pvharmo2/gha-lab-6926364d94
安全研究实验室复现 CVE-2025-53546(GHSA-h87r-5w74-qfm4):RSSNext/Folo 的 auto-fix lint 工作流中 pull_request_target 任意代码执行——经授权的隔离复现
 pvharmo2/gha-lab-6ab39df295
受控安全研究实验室,复现 espressif/arduino-esp32 中的 CVE-2024-45798(GHSA-h52q-xhg2-6jw8)——通过 tests_results.yml workflow_run 发起的投毒工件 pwn 请求
 horkimhab/cve-2026-76581
教育性仓库,提供 CVE-2026-76581 的概念验证,包含用于在隔离环境中进行授权安全测试与研究的脚本。
 pvharmo2/gha-lab-ba981941f0
安全研究实验室,复现 CVE-2025-54430(GHSA-wrg3-xqw8-m85p):通过 dedupeio/dedupe 中由 issue_comment 触发的 Benchmark Bot…
 pvharmo2/gha-lab-b9842b12c0
授权安全研究实验室复现 CVE-2021-21423(GHSA-gg2g-m5wc-vccq):通过 issue_comment 对 projen rebuild-bot 的 pwn 请求
 roxanne_ardary/quantumlock
QuantumLock 是一个开源的抗量子比特币协议,旨在保护数字资产免受未来量子计算威胁的侵害。凭借混合签名、隐私增强、可扩展架构和模块化治理等特性,QuantumLock 确保比特币保持安全、稳健且面向未来。 https://roxanneardary.com/quantumlock/
 wattocyber/offensive-one-liners
110 条用于授权测试和 CTF 的攻防安全单行命令,按类别和杀伤链阶段分组。
 horkimhab/cve-2026-85046
Chrome V8 零日漏洞 CVE-2026-85046 的概念验证,提供教育性漏洞利用代码和设置说明,用于在隔离环境中进行授权的安全研究。
 horkimhab/cve-2025-34158-cve-2020-5741
# CVE-2025-34158 与 CVE-2020-5741 教育性漏洞利用仓库 提供针对 CVE-2025-34158 和 CVE-2020-5741 的概念验证代码与分析的教育性仓库,旨在用于授权安全研究与实验室环境。
 jwa7470/cve-2026-20131-post-incident-written-report
# CVE-2026-20131(CVSS 10.0)事件后报告 关于 CVE-2026-20131(CVSS 10.0)的事件后报告,这是 Cisco FMC 中一个被 Interlock 勒索软件利用的不安全反序列化漏洞。详细介绍了根本原因分析、横向移动策略以及紧急遏制方案。
 pvharmo2/gha-lab-677752506e
授权安全研究实验室复现 CVE-2026-42298(pr-docker-build.yml 中 pull_request_target docker-build RCE)——gitroomhq/postiz-app 的扁平化快照
 pvharmo2/gha-lab-a7f6217d26
CVE-2026-27938 / GHSA-4q9f-mjxf-rx7x(GitHub Actions 发布工作流中的表达式注入)的安全研究复现——wp-graphql/wp-graphql 在 b216fe22f3a119f256511ec7353f536fee6886ac 的快照
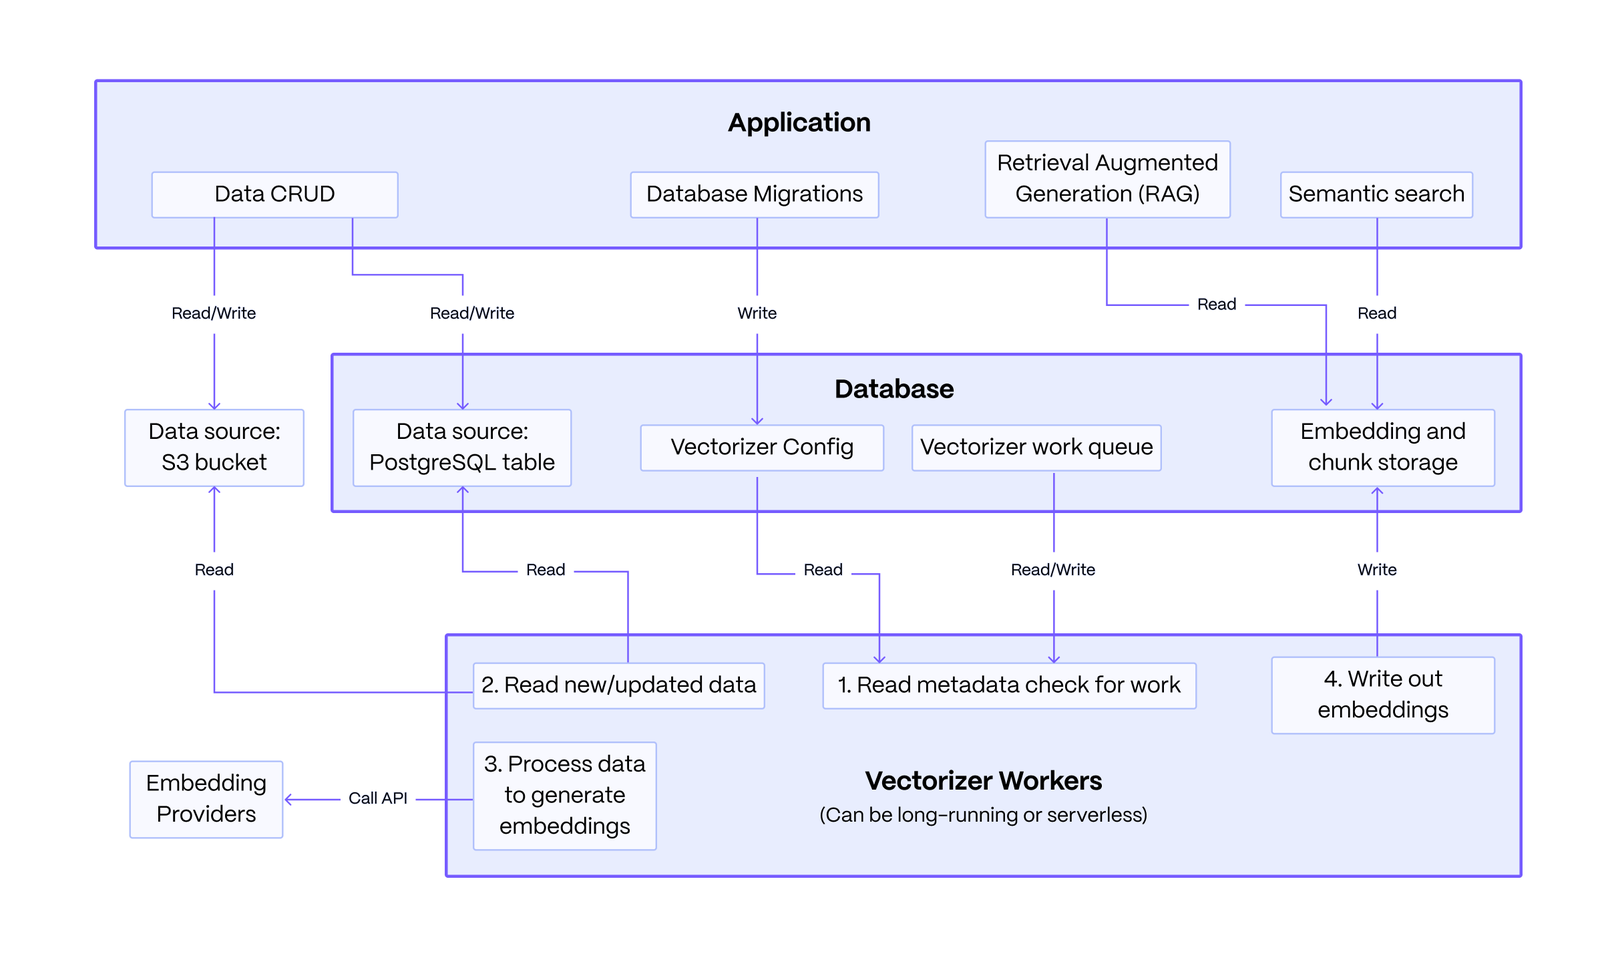 pvharmo2/gha-lab-e8902eccd3
安全研究实验室:复现 CVE-2025-52467(pgai pull_request_target 工作流代码执行 / GITHUB_TOKEN 泄露)——timescale/pgai 快照
 horkimhab/cve-2026-10795
用于 CVE-2026-10795 研究的教育性仓库,提供概念验证资源及在隔离环境中进行授权安全测试的指南。
 wattocyber/detection-defense-library
检测工程参考,将 Windows、云、容器、身份和 ICS 攻击类别映射到 Sigma 规则、信任边界模型、BYOVD 驱动程序情报和 Splunk 工作流。
 prince325/cve-2026-93659-writeup
Concrete CMS Community Store 中的存储型 XSS 可导致管理员仪表盘被接管
 pvharmo2/gha-lab-6255f5fc33
Security-research lab reproducing CVE-2023-6572 (GHSA-gqvf-3hgp-5hxv): command injection in gradio-app/gradio's workflow_run handling of…