#1
 nu11secur1ty/cve-mitre
https://cve.mitre.org/
 8b-is/smart-tree
Smart Tree: not just a tree, a philosophy. A context-aware, AI-crafted replacement for 20+ tools with MEM8 quantum compression, semantic search,…
 tjnull/tj-osint-notebook
此 OSINT Notebook 概述了我在执行侦察和 OSINT 操作时,针对各种情况所使用的工具、技术与资源。这本 Notebook 在许多场景下帮助我深入了解了 OSINT,以及如何分析互联网上公开的数据。
 mr-xn/blackhat_usa2022
BLACKHAT USA2022 PDF 公开版
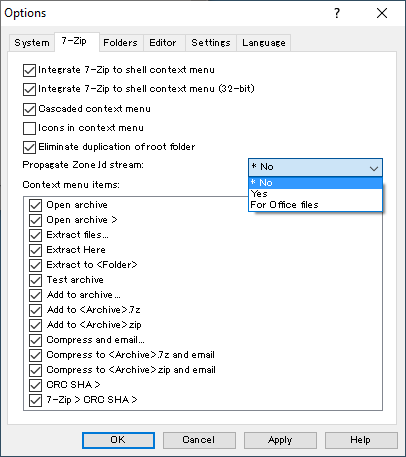 nmantani/archiver-motw-support-comparison
比较 Windows 压缩工具对 Web 标记(MOTW)传播的支持,帮助团队评估哪些工具保留 MOTW,并缓解基于宏的恶意软件投递。
 nicholasaleks/graphql-threat-matrix
GraphQL威胁框架,由安全专业人员用于研究GraphQL实现中的安全漏洞。
 ice-wzl/hacknetics
这里包含了我为OSCP/红队准备的所有参考资料。旨在成为代码、指南、命令语法和高层策略的一站式资源。只需简单克隆,即可获取一些最流行的渗透测试工具。
 star-sg/presentations
精选的进攻性安全会议幻灯片合集,涵盖内核与移动端漏洞利用、虚拟机/容器逃逸,以及模糊测试/漏洞研究。
 httpvoid/cve-reverse
精选的 CVE 列表,这些 CVE 已经过逆向工程和分析,可作为漏洞研究、漏洞利用理解及教育领域的资源。
 cr0nx/awesome-linux-attack-forensics-purplelabs
本页面是围绕高级 Linux 攻击、检测与取证技术及工具所持续开展的实践性研究的成果。
 adriancable/eternal
使用LLVM编译器后端、Linux移植和虚拟机的最小化机器架构,用于创建自包含的软件胶囊,这些胶囊无需复杂依赖即可无限期保持可运行状态。
 infosecn1nja/red-team-scripts
一个与红队和对手模拟相关的工具、脚本、技术、笔记等的集合
 trinib/zorg-jailbreak-prompt-text
绕过AI聊天提示词中的受限和审查内容 😈
 spaceraccoon/vulnerability-spoiler-alert
一个监控中心,监视流行的开源仓库,并使用AI检测何时提交正在修补安全漏洞——通常甚至在CVE分配之前。发现的结果发布到一个复古风格的网站上,并配有RSS源。