 #1
 0xvedette/cve-2020-12712
解密存储在 SOS JobScheduler (S)FTP 配置文件中的密码,利用配置文件名称作为 3DES 加密密钥这一弱点,从而恢复明文凭据。
 sionnx/cve-2003-0282
可移植的ZIP文件提取工具,具有广泛的OS支持、解密功能,并针对路径遍历和符号链接漏洞进行了安全修复。
 shigeki/challenge_cve-2020-13777
挑战CVE-2020-13777

 justinsteven/cve-2020-10759-poc
CVE-2020-10759(fwupd签名验证绕过)的概念证明
 elevenpaths/diario-commandline-tools
用于批量使用DIARIO API的命令行客户端:上传PDF/Office文档,查询文件哈希,并通过命令行脚本自动化恶意软件分析工作流。
 kspearrin/ff-password-exporter
轻松从 Firefox 导出您的密码。
 reb311ion/replica
Ghidra 插件,通过修复遗漏的反汇编、检测函数、标记加密常量以及基于 API 调用和字符串引用重命名函数,增强逆向工程能力。
 thanhuutuan/cve_2019_18935
本项目针对 CVE-2019-18935
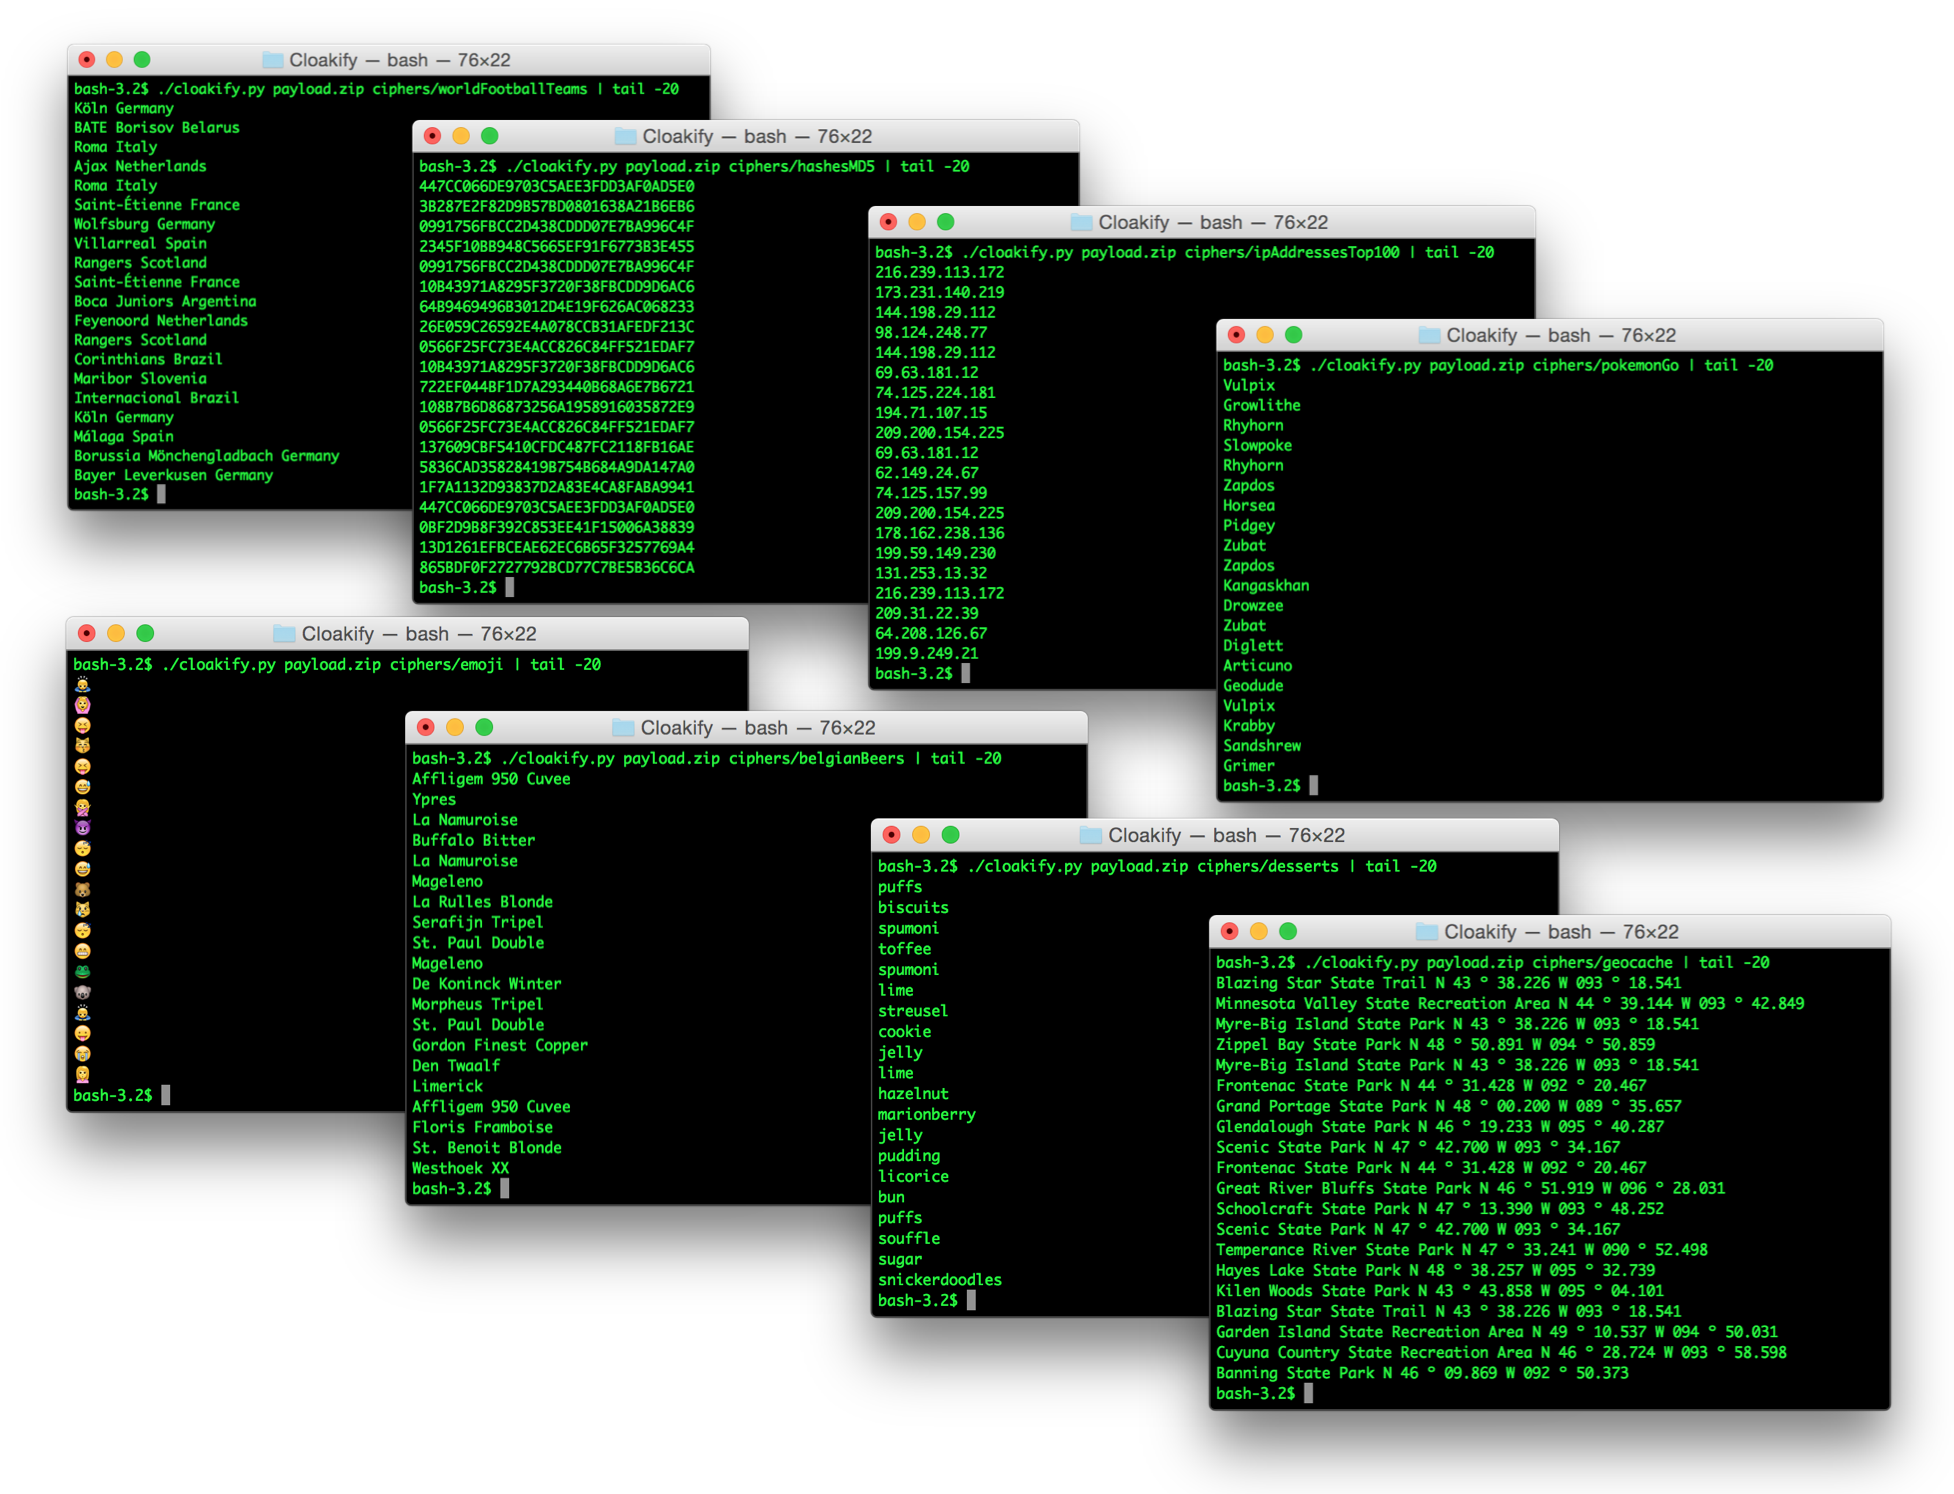 trycatchhcf/cloakify
CloakifyFactory - 在众目睽睽下进行数据渗出与渗透;将任意文件类型转换为日常字符串列表,利用基于文本的隐写术;绕过 DLP/MLS 设备,击破数据白名单控制,对分析人员实施社会工程,逃避杀毒软件检测。
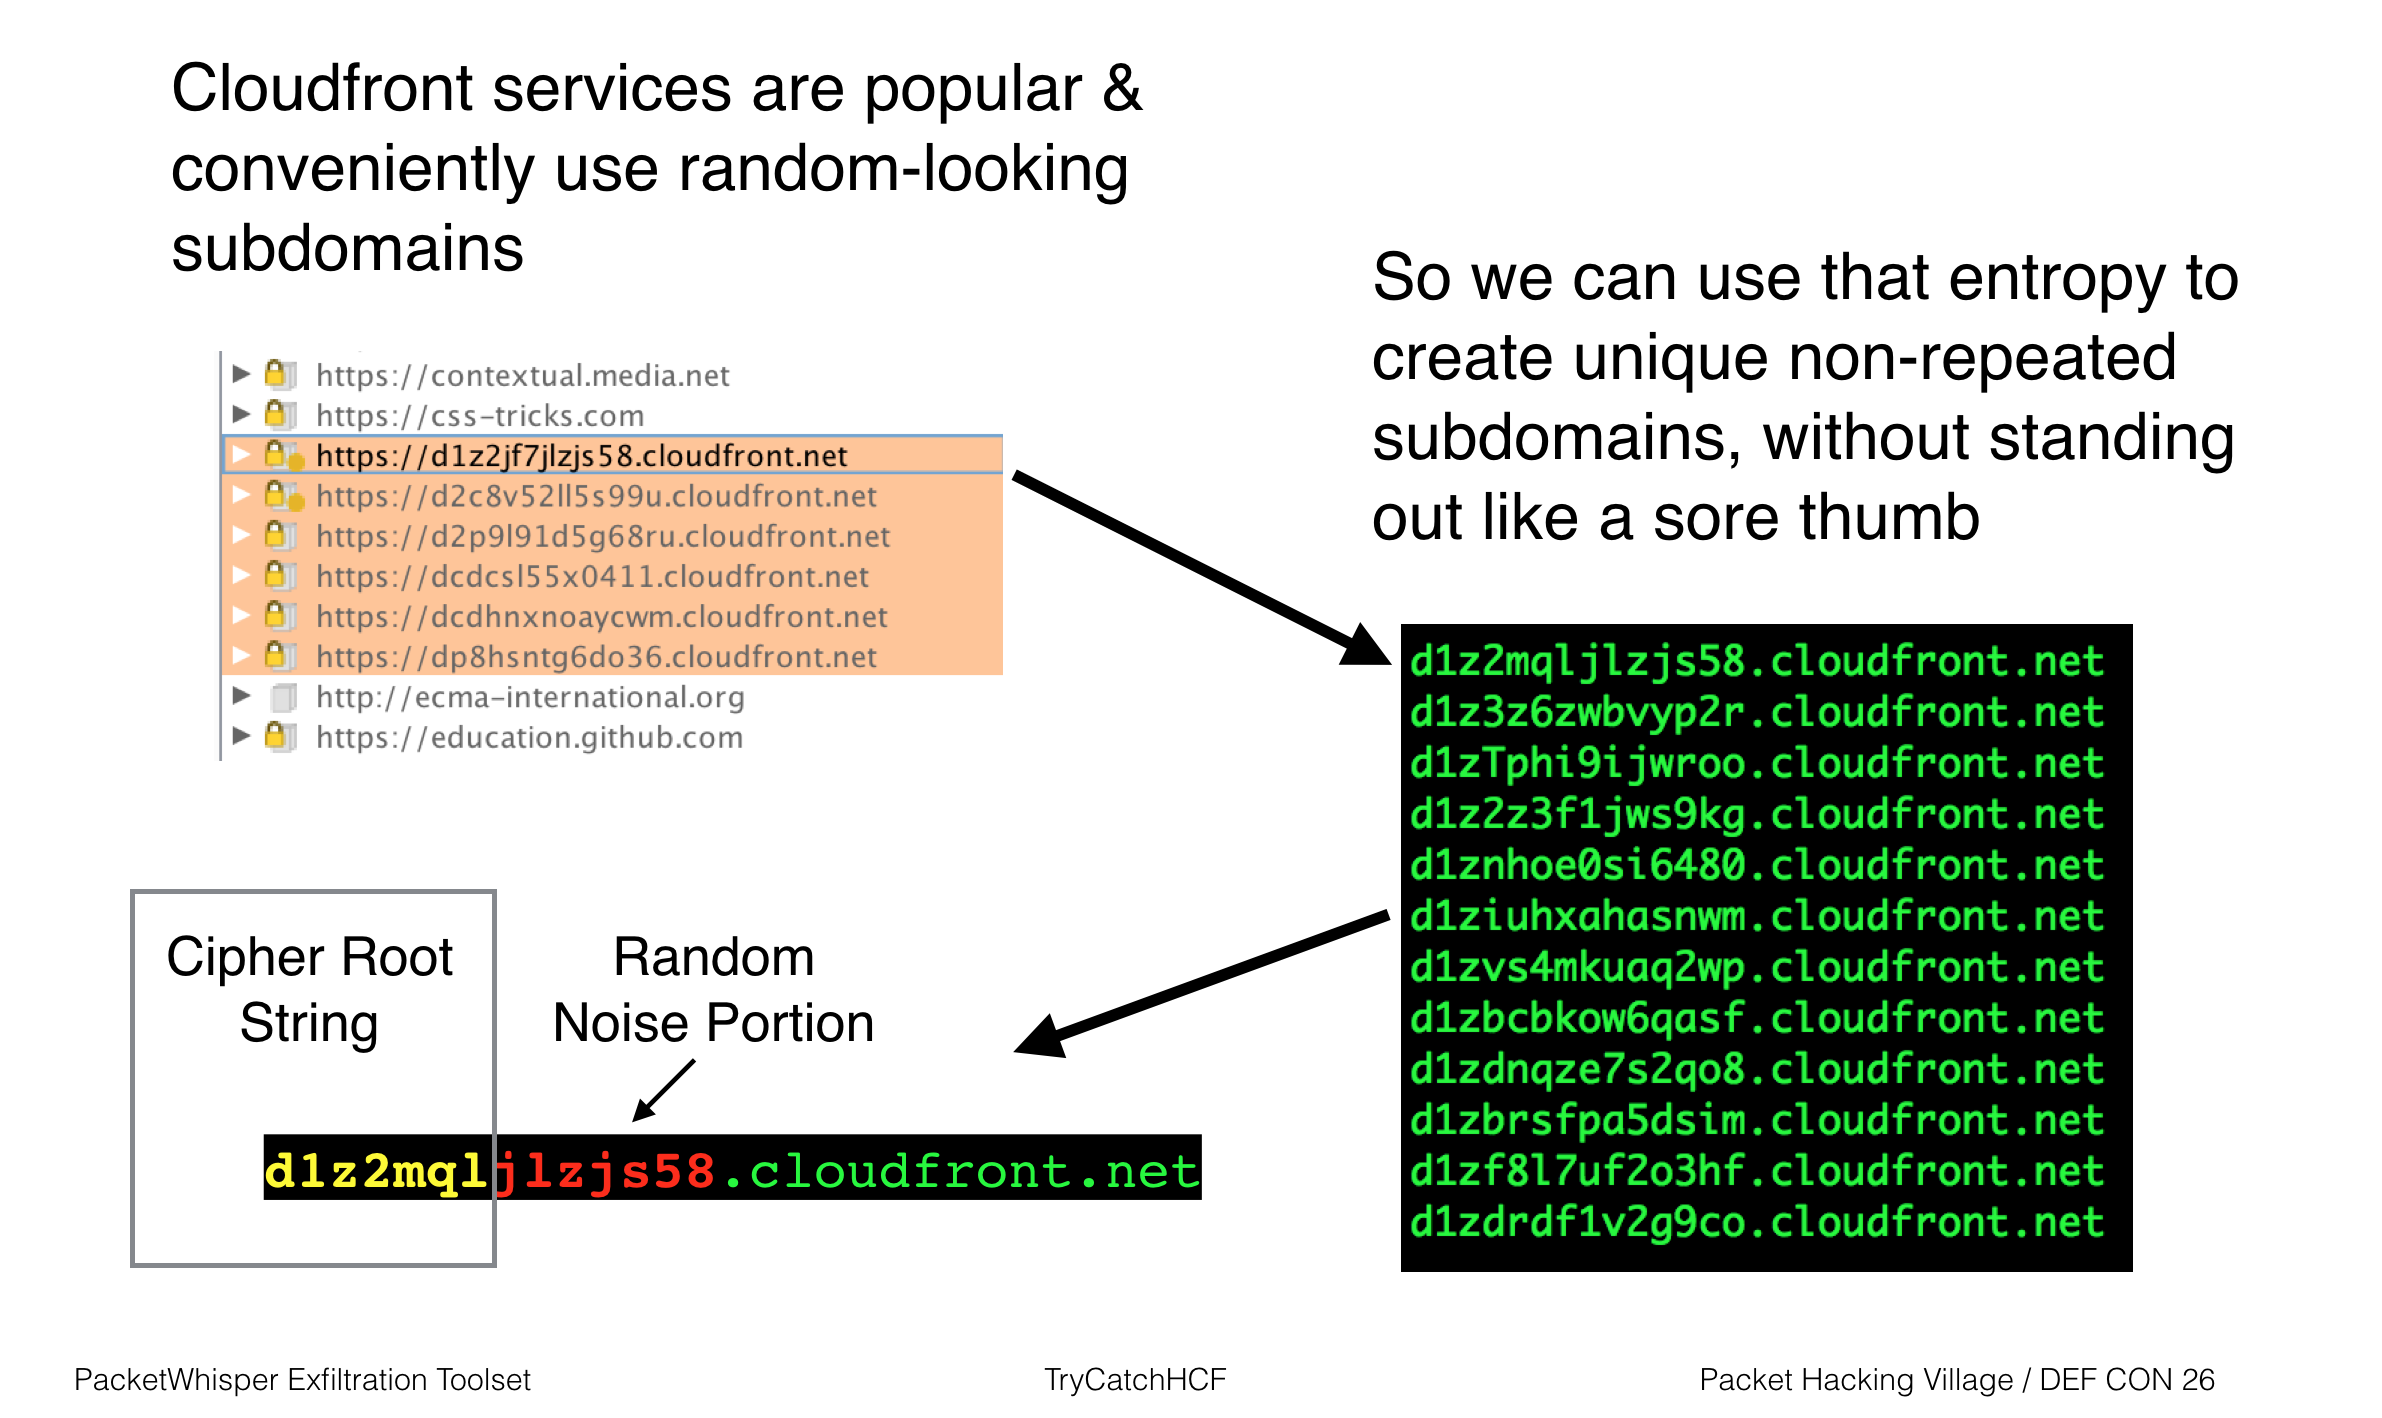 trycatchhcf/packetwhisper
PacketWhisper: 利用DNS查询和文本隐写术隐秘地外泄数据并逃避归因。避免典型DNS外泄方法相关的问题。在系统之间传输数据,而无需通信设备直接相互连接或连接到共同端点。无需控制DNS名称服务器。
 dariusztytko/token-reverser
用于破解安全令牌的单词列表生成器
 ins1gn1a/pwdlyser
Pwdlyser 是一个全面的安全审计工具。此仓库作为 Pwdlyser 新版本(此前为闭源)的开源基础。
 dariusztytko/words-scraper
基于Selenium的网络爬虫,用于生成密码列表
 jasondrawdy/memorymapper
轻量级库,允许通过用户指定的进程注入或自注入的方式,将本机程序集和托管程序集映射到内存中。
 ph4r05/ledger-app-monero-1.42-vuln
CVE-2020-6861 的 PoC 仓库:Ledger Monero 应用支出密钥提取